


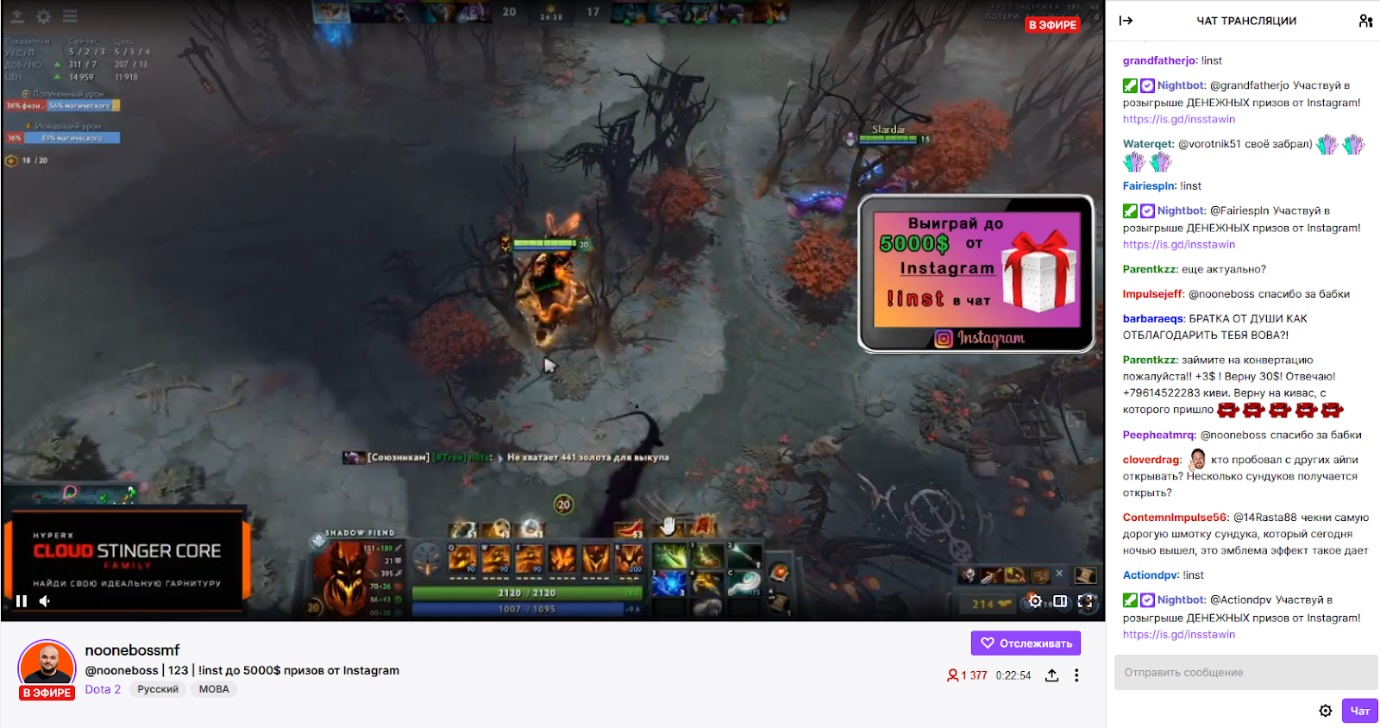
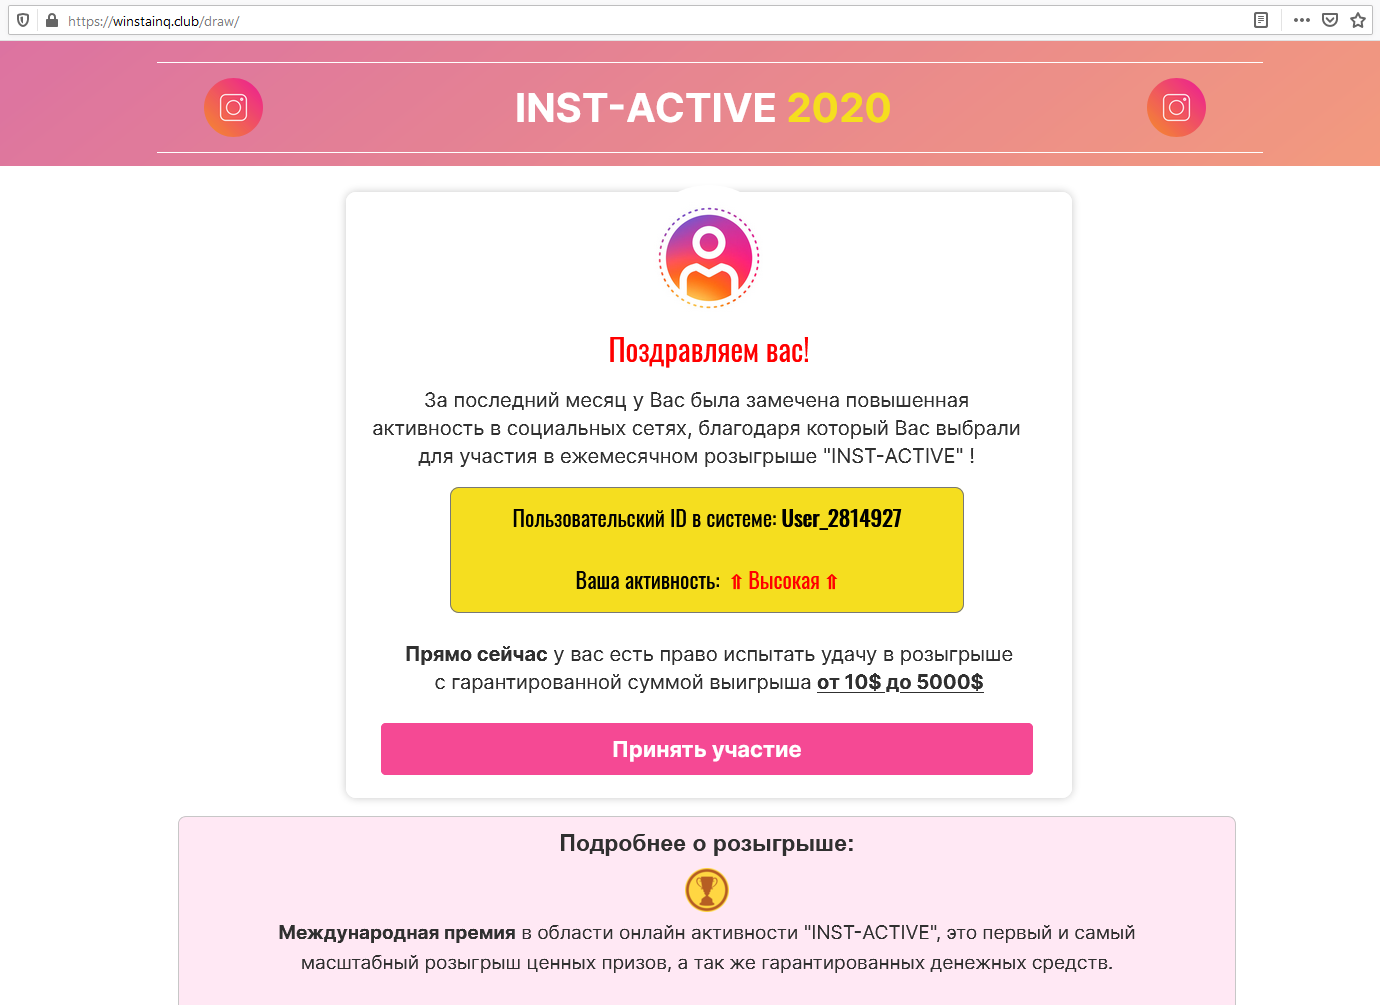

Мошенники создают клоны Twitch-каналов и выуживают у жертв данные карт

Мошенники создают клоны Twitch-каналов и выуживают у жертв данные карт

Мошенники создают клоны Twitch-каналов и выуживают у жертв данные карт

Онлайн-мошенники используют новую схему, рассчитанную на пользователей стриминговой платформы Twitch. Скопировав стримы популярных геймеров, преступники добавляют в них баннеры, обещающие лёгкий заработок и ведущие потенциальных жертв на фишинговые ресурсы. Подробно о новой схеме рассказали специалисты компании Group-IB.

Как только в мире начали вводить ограничения из-за распространения коронавирусной инфекции COVID-19, популярность стриминговых платформ резко выросла. Злоумышленники, отслеживающие эти тенденции, сразу обратили внимание на новый вектор атак.

За период самоизоляции Twitch побил все рекорды: на площадку загрузили 206 млн часов видеоконтента, среднее число одновременных посетителей выросло до 1,5 млн человек, а заработок стримеров скакнул до $2000-$10000 в месяц.

Подключились и киберпреступники, одну из схем которых выявили специалисты CERT-GIB. По словам аналитиков, злоумышленники ищут каналы популярных на платформе Twitch стримеров, после чего создают аккаунты-клоны, практически идентичные оригинальным учётным записям.


Следом мошенники запускают записи оригинальных стримов недельной давности, встраивая в них свой баннер, который предлагает зрителям лёгкий заработок. Как правило, такая графическая составляющая продвигает вымышленный розыгрыш призов.

Как отметили эксперты Group-IB, злоумышленники публикуют в чате специальную !inst-команду, отправляющую кликнувших на баннер пользователей на мошеннический ресурс (https: // winstainq[.]dub/draw.).


На самом сайте жертве предлагают выплату в размере до $5000, для получения которой необходимо перевести «небольшую комиссию». Если пользователь достаточно наивен, он указывает на фишинговом ресурсе данные своей банковской карты (номер, имя владельца, срок действия, CVV-код), которые и попадают в руки киберпреступников.

Чтобы обеспечить приток зрителей фейкового канала, мошенники использовали сервисы накрутки, выводящие их клон в топ поиска. Для пущей убедительности злоумышленники публиковали поддельные отзывы получивших «выигрыш» пользователей и даже задействовали комментарии с настоящего стрима.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru