



Эксперты показали рабочие эксплойты для Windows 10, iOS, Chrome и др.

Эксперты показали рабочие эксплойты для Windows 10, iOS, Chrome и др.

Эксперты показали рабочие эксплойты для Windows 10, iOS, Chrome и др.

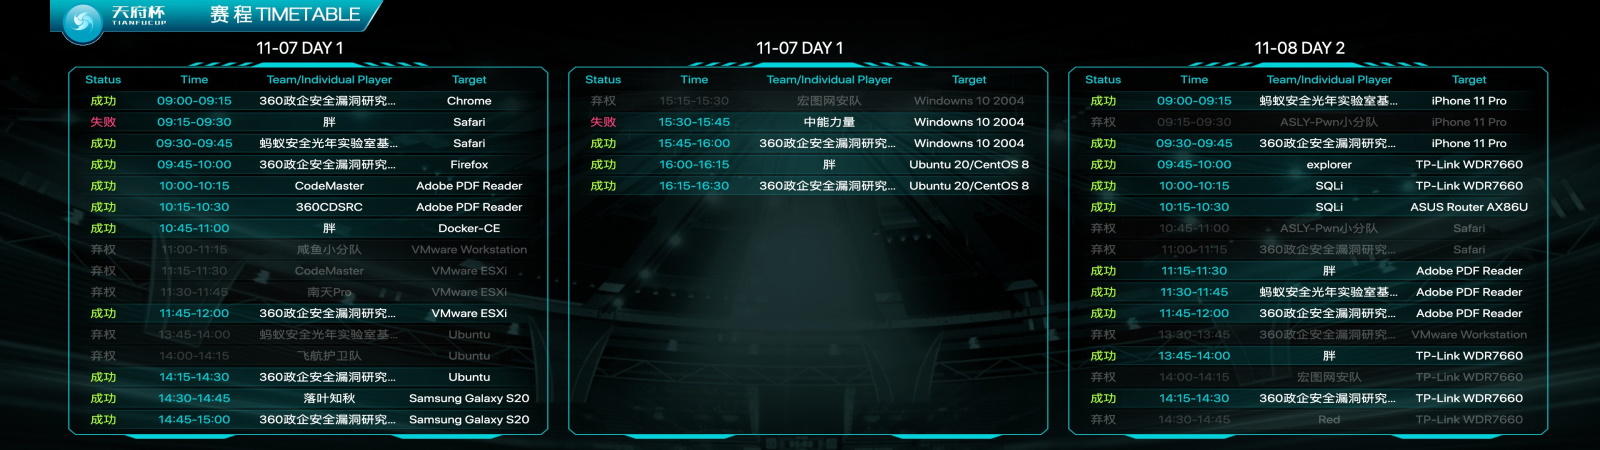
На Tianfu Cup, одном из крупнейших соревновательных мероприятий для хакеров, специалисты продемонстрировали ранее неизвестные эксплойты, с помощью которых удалось пробить популярнейшие операционные системы и софт.

Мероприятие Tianfu Cup проходило в Китае уже в третий раз, в 2020 году его принял город Чэнду. По словам организаторов, в ходе конкурса исследователи смогли взломать следующие цели:

  • iOS 14, запущенную на iPhone 11 Pro
  • Samsung Galaxy S20;
  • Windows 10 v2004 (апрельское обновление 2020 года)
  • Ubuntu
  • Chrome
  • Safari
  • Firefox
  • Adobe PDF Reader
  • Docker (Community Edition)
  • VMWare EXSi
  • QEMU
  • Прошивку маршрутизаторов TP-Link и ASUS


В этом году в конкурсе участвовали 15 команд китайских хакеров. У каждой было по три пятиминутных попытки, за которые они должны были взломать выбранную версию ОС или другой софт эксплойтом собственной разработки.

За каждый удачный взлом командам выплачивали вознаграждение, которое варьировалось в зависимости от цели и типа уязвимости.

Все успешные эксплойты, само собой, отправились прямиком разработчикам, чтобы последние смогли выпустить патчи. Специалистам компании Qihoo 360 удалось победить в конкурсе и заработать $744 500.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru