



Из-за ошибки админа данные юзеров «РЖД Бонус» попали в чужие руки

Из-за ошибки админа данные юзеров «РЖД Бонус» попали в чужие руки

Из-за ошибки админа данные юзеров «РЖД Бонус» попали в чужие руки

Архивная копия базы данных программы лояльности «РЖД Бонус» попала в открытый доступ. До блокировки дамп размером около 2,4 ГБ скачали как минимум несколько раз. ОАО «РЖД» сочло инцидент попыткой взлома и рекомендует пользователям сайта сменить пароль.

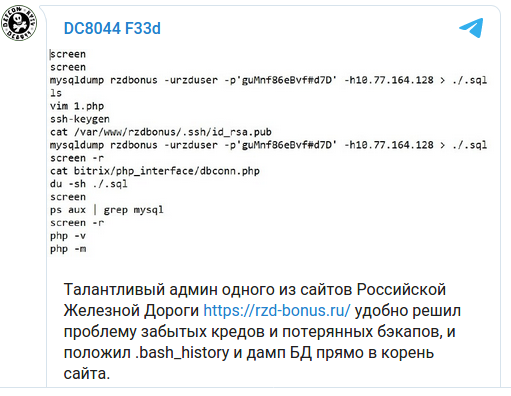
Информация об утечке была опубликована в Telegram и Facebook. По данным Telegram-канала «Утечки информации», причиной слива стала ошибка администратора, который по какой-то причине поместил резервную копию клиентской базы «РЖД Бонус» в корневой каталог сайта. Туда же попали поисковый bash-скрипт с паролем пользователя и приватный ключ RSA.


При регистрации на сайте «РЖД Бонус» пользователь заполняет анкету, вводя такую информацию, как ФИО, дата рождения, город, паспортные данные, номер телефона, email. Анализ слитого дампа показал, что он содержит около 1,4 млн записей с данными участников программы накопления бонусов. В нем также есть логины и хешированные пароли (MD5 с солью), ID пользователей, даты регистрации и последнего входа в систему (с IP-адресом, User-Agent и версией ОС).

В своем комментарии на площадке Facebook создатель профильного сервиса DLBI Ашот Оганесян напомнил, что скачивание и распространение чужих дампов можно расценить как преступление. В УК РФ для этого есть две статьи — 183 («Незаконные получение и разглашение сведений, составляющих коммерческую, налоговую или банковскую тайну») и 272 («Неправомерный доступ к компьютерной информации»).

Журналисты «РИА Новости» попытались прояснить ситуацию, обратившись в пресс-службу «РЖД». В ответ на запрос они услышали следующее:

«Шестого ноября зафиксирована попытка взлома программы лояльности «РЖД Бонус», в ходе которой злоумышленнику удалось получить доступ только к служебному файлу, содержащему в зашифрованном виде адреса электронной почты пользователей. Система безопасности предотвратила доступ к персональным данным участников. Инцидент не угрожает сохранности личных данных пользователей, а также баллов на счетах клиентов».

Представитель «РЖД» также отметил, что в компании приняты надлежащие меры защиты и ведется служебное расследование. В целях безопасности участникам «РЖД Бонус» при входе на сайт предложат сменить пароль.

Подпишитесь на новости

МАКС под новой вывеской? В App Store нашли Yaqin Messenger

В App Store появился Yaqin Messenger — приложение, которое позволяет войти в аккаунт МАКС и получить доступ к переписке. Название другое, иконка тоже незнакома, при этом внутри знакомые чаты и каналы. Вот только официального подтверждения, что за приложением стоят разработчики МАКС, пока нет.

Клиент проверил автор AppleInsider.ru. По его данным, Yaqin доступен в российском, белорусском и казахстанском App Store.

После входа по номеру телефона в приложении появились чаты, папки, подписки и права администратора канала. Автор также проверил публикацию постов, комментарии и уведомления. Код для аутентификации пришёл от отправителя МАКС.


Сам журналист подчёркивает: связь Yaqin с создателями МАКС пока является выводом по косвенным признакам. Кто именно выпустил клиент, публично не подтверждено.

Есть и настораживающее отличие: в Yaqin отсутствует раздел «Госуслуг» с цифровым ID. Переписываться можно, а предъявить цифровое удостоверение через этот клиент не получится.

Yaqin устанавливается отдельно и не заменяет прежний МАКС. По наблюдению автора, с конца сентября приложение получило уже пять версий. Сколько оно продержится в магазине, неизвестно.

Напомним, летом мессенджер МАКС неожиданно пропал из App Store. Позже Apple заявила, что удалила приложение в соответствии с правилами соблюдения санкций.

RSS: Новости на портале Anti-Malware.ru