



Новый банковский Android-троян задействует 112 финансовых приложений

Новый банковский Android-троян задействует 112 финансовых приложений

Новый банковский Android-троян задействует 112 финансовых приложений

Эксперты «Лаборатории Касперского» обнаружили новый банковский троян Ghimob, атакующий пользователей Android-устройств. По данным Kaspersky Global Research and Analysis Team (GReAT), вредонос разработала киберпреступная группировка Guildma.

Как только Ghimob обоснуется в системе, его операторы получают удалённый доступ к устройству жертвы и уже оттуда могут проводить мошеннические транзакции.

Основной интерес трояна — банковские мобильные приложения, финтех-компании и криптовалютные биржи. Для распространения Ghimob злоумышленники используют фишинговые письма со специальной ссылкой, по которой на Android-устройство загружается установщик APK.


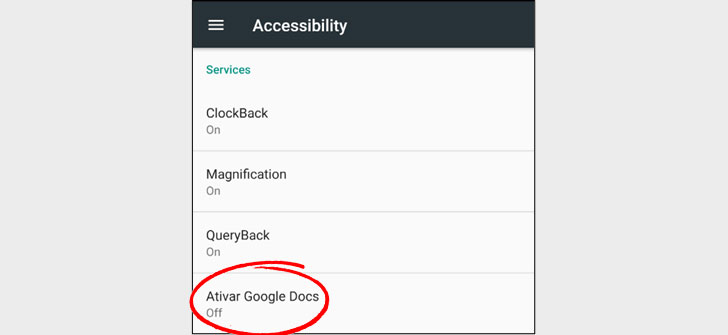
После инсталляции троян прячет свою иконку и пытается задействовать специальные возможности системы Android (accessibility features) для записи нажатий клавиш, манипуляции отображаемого контента и открытия полного удалённого доступа.

«Даже если у пользователя установлен специальный паттерн для разблокировки смартфона, вредонос может записать его и в дальнейшем использовать в тех же целях», — уточняют специалисты «Лаборатории Касперского».

Во время мошеннических транзакций троян перекрывает дисплей чёрной подложкой, в то время как в фоновом режиме запускается банковское приложение. В общей сложности Ghimob атакует 153 программы.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru