



LSASS падает в Windows 10 20H2, вызывая вынужденную перезагрузку

LSASS падает в Windows 10 20H2, вызывая вынужденную перезагрузку

LSASS падает в Windows 10 20H2, вызывая вынужденную перезагрузку

Microsoft признала наличие ещё одной проблемы Windows 10 20H2, которая приводит к вынужденным перезагрузкам ОС из-за сбоя в работе системного процесса LSASS (сервис проверки подлинности локальной системы безопасности).

Как известно, LSASS в системах Windows используется при смене логинов и паролей пользователя, а также для доступа к созданию токенов.

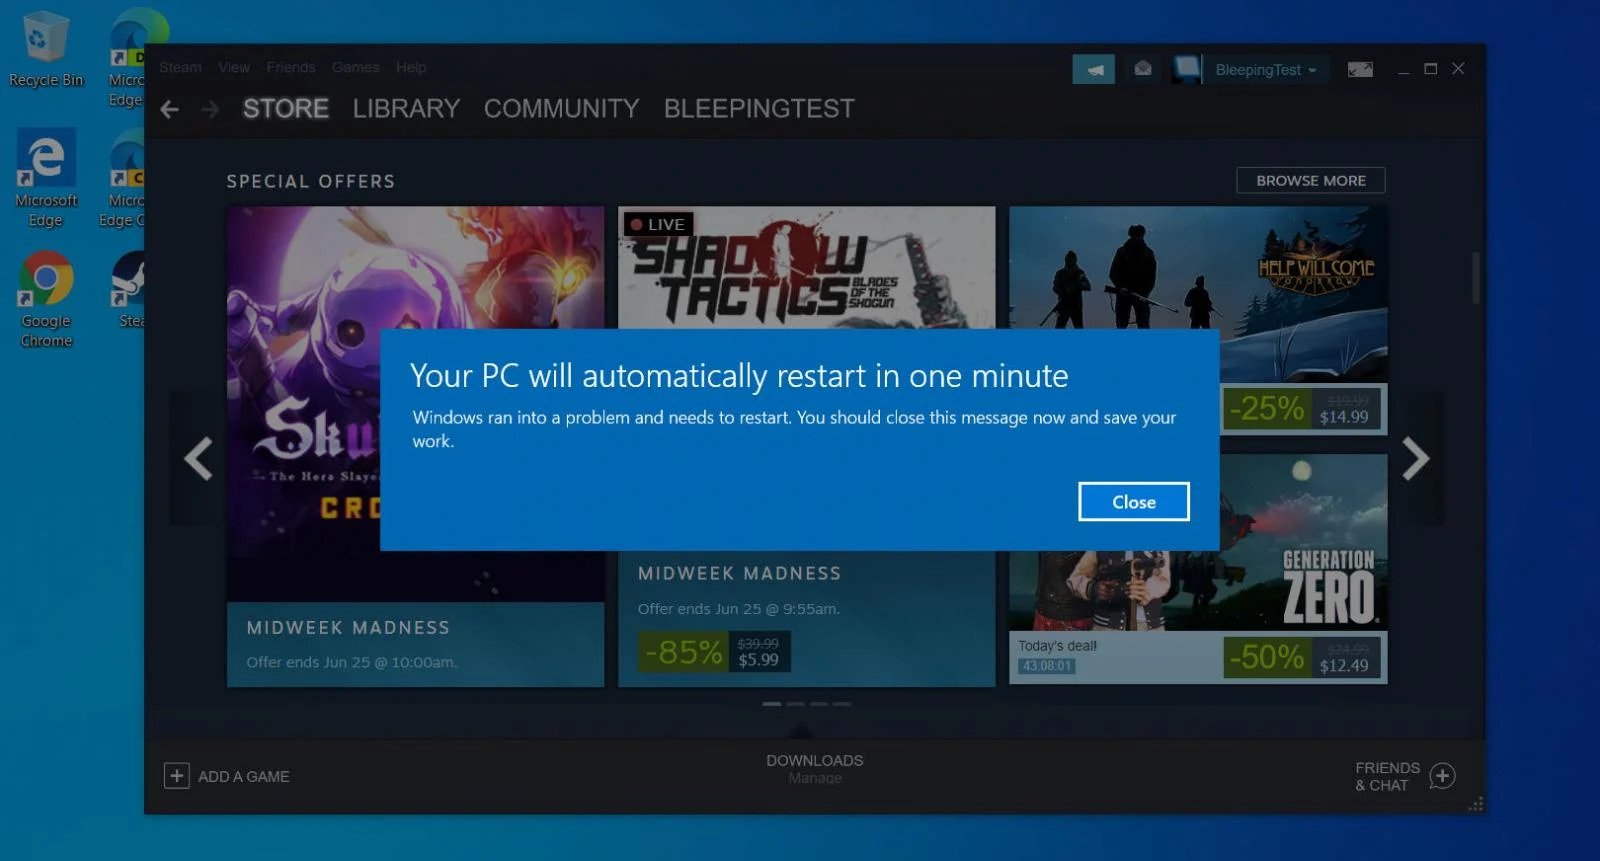
Если LSASS внезапно завершит работу, пользователи сразу же потеряют доступ к аккаунтам, система выдаст ошибку и вынужденно перезагрузится. После обновления до Windows 10 версии 20H2 LSASS.exe в некоторых случаях падает с сообщением «Ваш компьютер автоматически перезагрузится через минуту».


«Баг затрагивает только те устройства, на которых встроенные аккаунты вроде "Администратора" и "Гостя" были переименованы. Также пользователи могут увидеть в логах следующую запись: LSASS.EXE failed with status code C0000374», — отметила сама Microsoft.

Корпорация из Редмонда обещает выпустить патч в течение нескольких недель.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru