



Игры в Microsoft Store можно использовать для повышения прав в Windows

Игры в Microsoft Store можно использовать для повышения прав в Windows

Игры в Microsoft Store можно использовать для повышения прав в Windows

Исследователь из IOActive выявил уязвимость, которую можно использовать с помощью игр, размещённых в официальном магазине Microsoft Store. Эксплуатация дыры может привести к повышению привилегий в системе.

Уязвимости присвоили идентификатор CVE-2020-16877 и высокую степень риска. Она затрагивает системы Windows 10 and Windows Server.

Донато Ферранте, сообщивший об уязвимости Microsoft, опубликовал технические подробности CVE-2020-16877 и даже описал несколько теоретических сценариев кибератаки с её эксплуатацией.

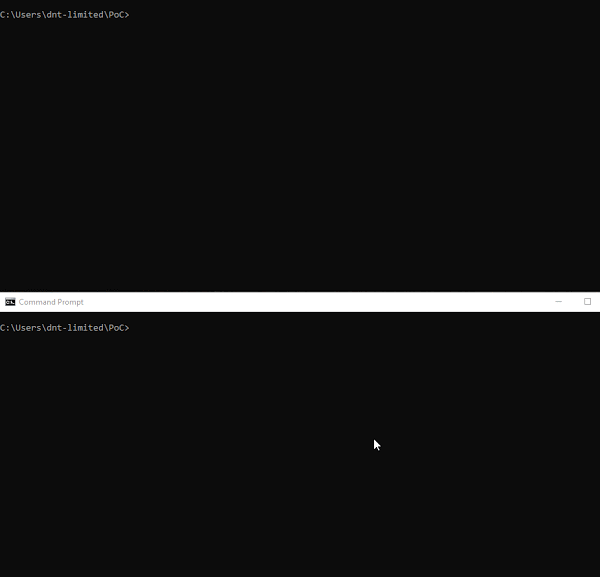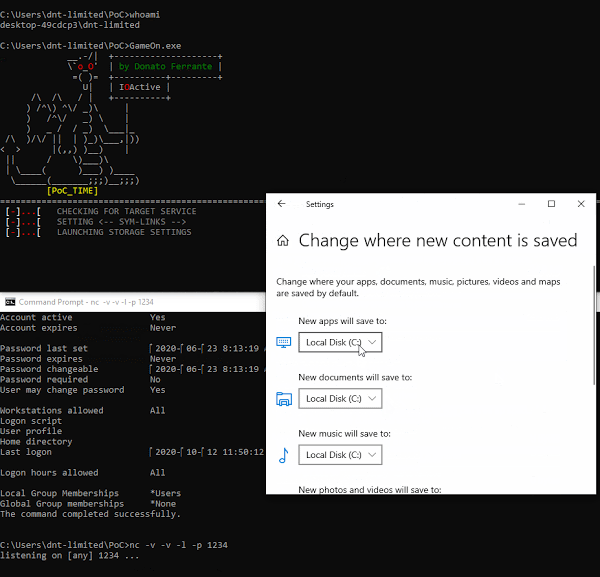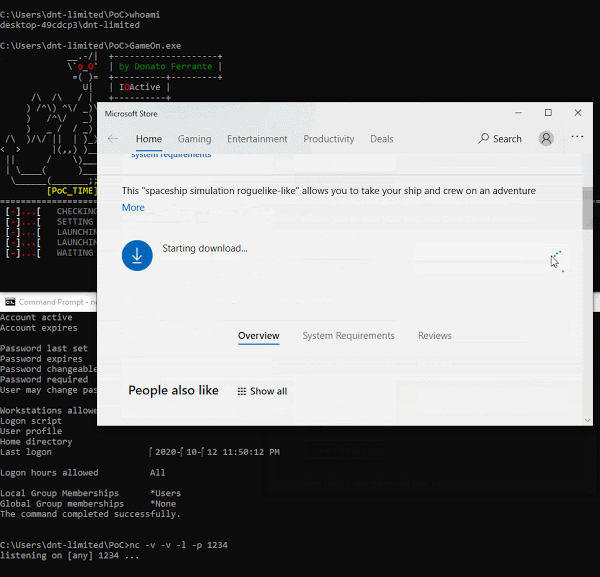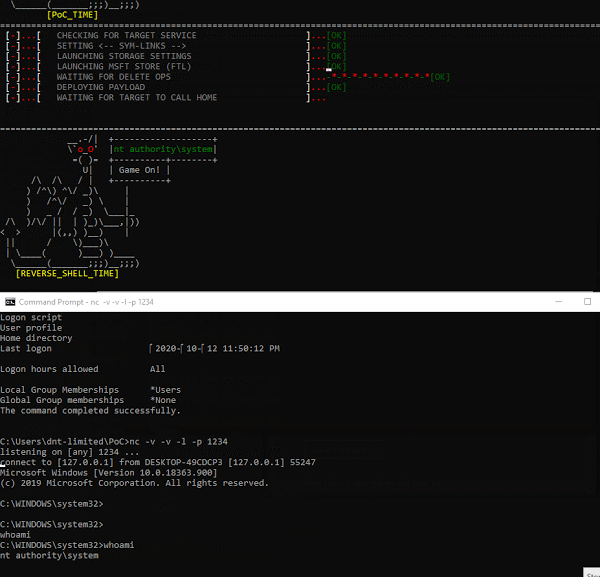
В частности, эксперт показал, как стандартный пользовательский аккаунт может повысить свои права в Windows 10 до SYSTEM.

Уязвимость удалось обнаружить после того, как Microsoft объявила о возможности публиковать моды для игр в Microsoft Store. Как правило, такое моды пользуются популярностью у многих геймеров, поскольку позволяют вносить интересные изменения в уже знакомые игры.

Как выяснил исследователь, процесс инсталляции модов для игры проходит с повышенными правами в Windows. В теории атакующий может использовать его в своих целях, просто перезаписал или удалив определённые файлы.

Злоумышленнику также придётся использовать символическую ссылку для запуска своей вредоносной составляющей и изменить настойки хранилища Windows. Ферранте продемонстрировал эксплуатацию бреши с помощью шелла, стартующего с правами стандартного пользователя, но получающего в процессе привилегии SYSTEM.


Microsoft считает, что злоумышленники не будут использовать эту уязвимость в атаках. Более того, с выходом октябрьского набора патчей техногигант устранил дыру.

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru