



Игры в Microsoft Store можно использовать для повышения прав в Windows

Игры в Microsoft Store можно использовать для повышения прав в Windows

Игры в Microsoft Store можно использовать для повышения прав в Windows

Исследователь из IOActive выявил уязвимость, которую можно использовать с помощью игр, размещённых в официальном магазине Microsoft Store. Эксплуатация дыры может привести к повышению привилегий в системе.

Уязвимости присвоили идентификатор CVE-2020-16877 и высокую степень риска. Она затрагивает системы Windows 10 and Windows Server.

Донато Ферранте, сообщивший об уязвимости Microsoft, опубликовал технические подробности CVE-2020-16877 и даже описал несколько теоретических сценариев кибератаки с её эксплуатацией.

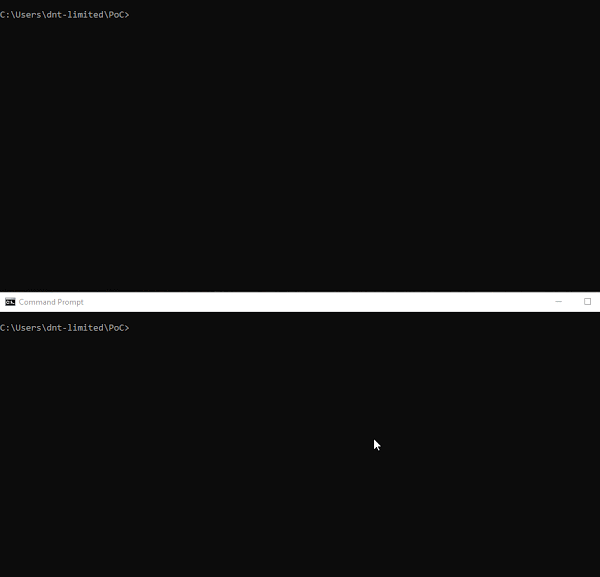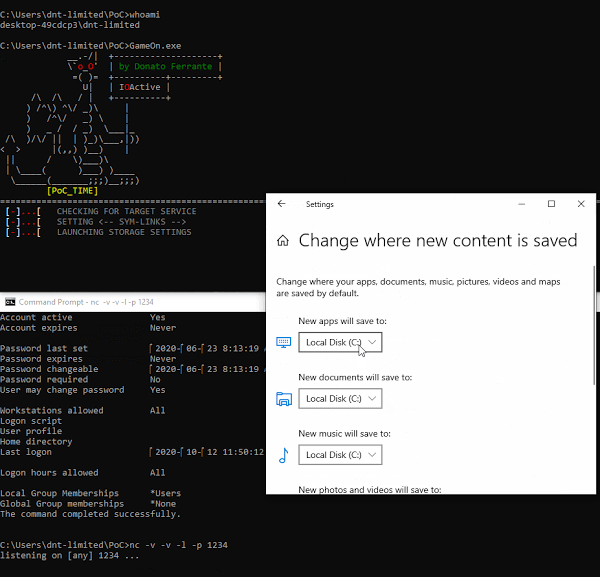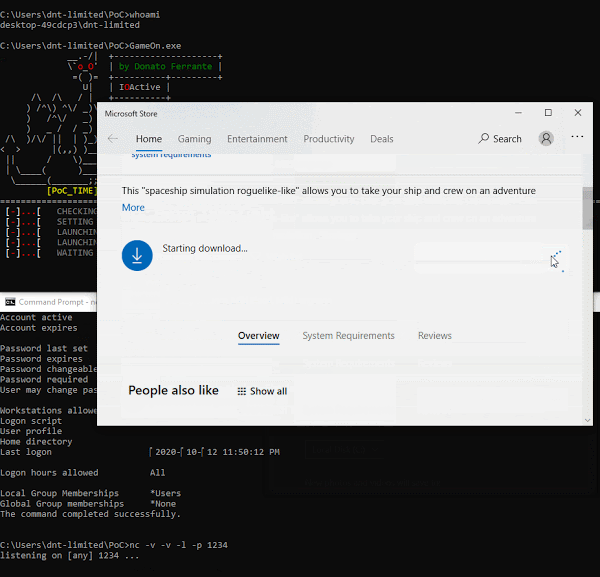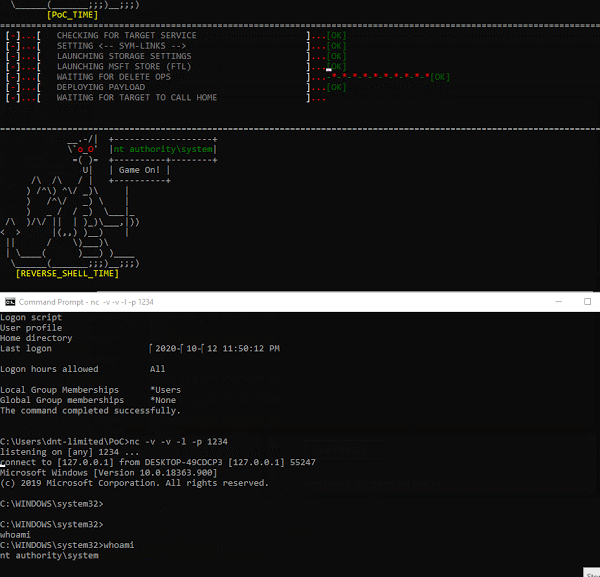
В частности, эксперт показал, как стандартный пользовательский аккаунт может повысить свои права в Windows 10 до SYSTEM.

Уязвимость удалось обнаружить после того, как Microsoft объявила о возможности публиковать моды для игр в Microsoft Store. Как правило, такое моды пользуются популярностью у многих геймеров, поскольку позволяют вносить интересные изменения в уже знакомые игры.

Как выяснил исследователь, процесс инсталляции модов для игры проходит с повышенными правами в Windows. В теории атакующий может использовать его в своих целях, просто перезаписал или удалив определённые файлы.

Злоумышленнику также придётся использовать символическую ссылку для запуска своей вредоносной составляющей и изменить настойки хранилища Windows. Ферранте продемонстрировал эксплуатацию бреши с помощью шелла, стартующего с правами стандартного пользователя, но получающего в процессе привилегии SYSTEM.


Microsoft считает, что злоумышленники не будут использовать эту уязвимость в атаках. Более того, с выходом октябрьского набора патчей техногигант устранил дыру.

Подпишитесь на новости

Boeing 737 MAX может потерять автопилот в самый неудобный момент

У Boeing снова проблемы с программным обеспечением 737 MAX. Компания обнаружила сбой, способный отключить функцию автоматической навигации в один из самых неподходящих моментов — при заходе самолёта на посадку.

Как сообщает The Wall Street Journal, проблема появилась после обновления ПО в кабине пилотов. Ошибка может проявиться, если после ухода на второй круг экипаж изменит запланированный маршрут.

В некоторых ситуациях пилотам придётся перейти на ручное управление и отключить часть функций автопилота. Представители отрасли опасаются, что это создаст дополнительную нагрузку на экипаж при полёте на небольшой высоте.

Boeing уведомила авиакомпании о проблеме ещё в конце августа, но заявила, что угрозы безопасности она не представляет. Сейчас компания готовит временную процедуру, позволяющую повторно активировать автоматическую навигацию, и разрабатывает обновление ПО. Дополнительные рекомендации обещают выпустить к ноябрю, а окончательное исправление — только в начале 2028 года.

Такой график понравился не всем. Southwest Airlines и United Airlines, по данным издания, не захотели принимать новые 737 MAX с проблемной версией ПО и запросили установку предыдущей. Федеральное управление гражданской авиации США уже изучает ситуацию и обещает принять меры при необходимости.

Сбой может затронуть и планы по новым моделям MAX 7 и MAX 10. Последнюю уже заказали Delta, United, American и Alaska, однако результаты проверки FAA способны повлиять на её сертификацию.

Сейчас в мире эксплуатируются 2422 самолёта Boeing 737 MAX 8 и 9. А сама линейка всё никак не может сбросить шлейф проблем: после двух катастроф её полёты приостанавливали почти на два года. Теперь к репутационному багажу добавилось ещё одно обновление, которое лучше было не устанавливать.

RSS: Новости на портале Anti-Malware.ru