



Игры в Microsoft Store можно использовать для повышения прав в Windows

Игры в Microsoft Store можно использовать для повышения прав в Windows

Игры в Microsoft Store можно использовать для повышения прав в Windows

Исследователь из IOActive выявил уязвимость, которую можно использовать с помощью игр, размещённых в официальном магазине Microsoft Store. Эксплуатация дыры может привести к повышению привилегий в системе.

Уязвимости присвоили идентификатор CVE-2020-16877 и высокую степень риска. Она затрагивает системы Windows 10 and Windows Server.

Донато Ферранте, сообщивший об уязвимости Microsoft, опубликовал технические подробности CVE-2020-16877 и даже описал несколько теоретических сценариев кибератаки с её эксплуатацией.

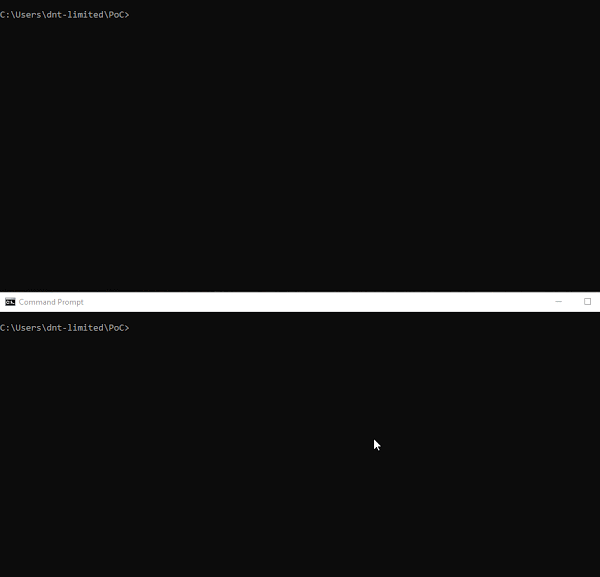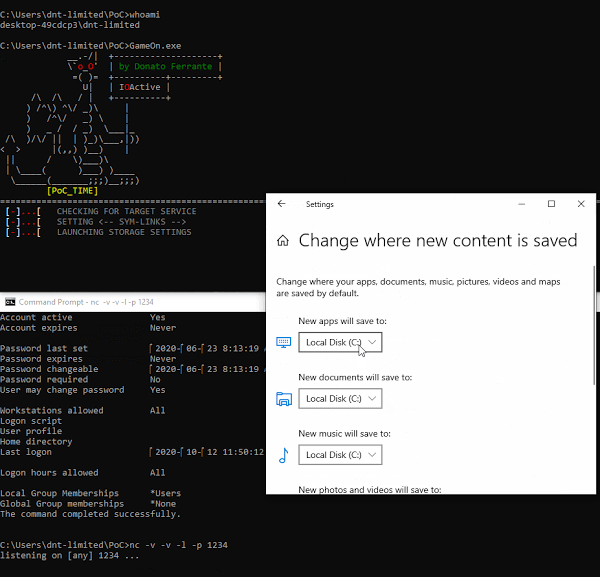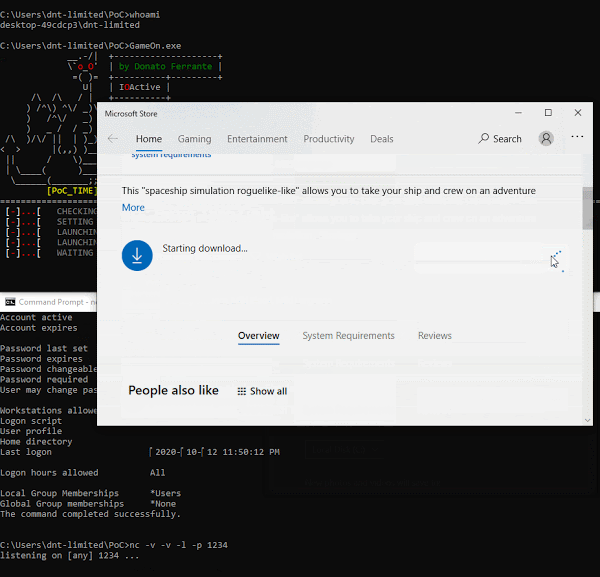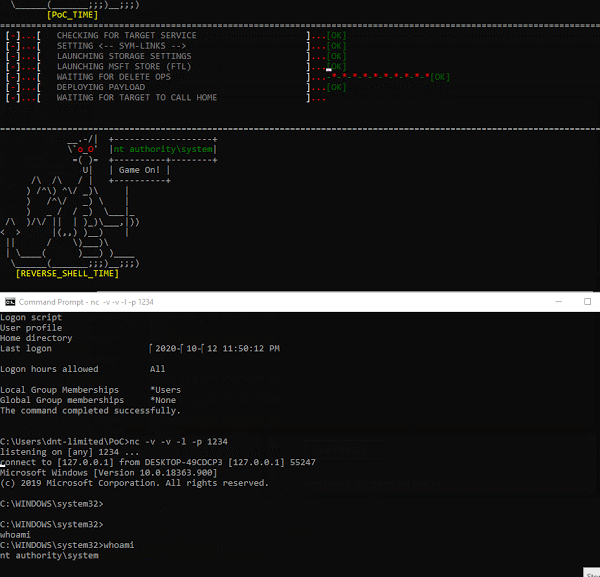
В частности, эксперт показал, как стандартный пользовательский аккаунт может повысить свои права в Windows 10 до SYSTEM.

Уязвимость удалось обнаружить после того, как Microsoft объявила о возможности публиковать моды для игр в Microsoft Store. Как правило, такое моды пользуются популярностью у многих геймеров, поскольку позволяют вносить интересные изменения в уже знакомые игры.

Как выяснил исследователь, процесс инсталляции модов для игры проходит с повышенными правами в Windows. В теории атакующий может использовать его в своих целях, просто перезаписал или удалив определённые файлы.

Злоумышленнику также придётся использовать символическую ссылку для запуска своей вредоносной составляющей и изменить настойки хранилища Windows. Ферранте продемонстрировал эксплуатацию бреши с помощью шелла, стартующего с правами стандартного пользователя, но получающего в процессе привилегии SYSTEM.


Microsoft считает, что злоумышленники не будут использовать эту уязвимость в атаках. Более того, с выходом октябрьского набора патчей техногигант устранил дыру.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru