



Фейковый Twitter-аккаунт Маска продвигал криптоскам под твитами Трампа

Фейковый Twitter-аккаунт Маска продвигал криптоскам под твитами Трампа

Фейковый Twitter-аккаунт Маска продвигал криптоскам под твитами Трампа

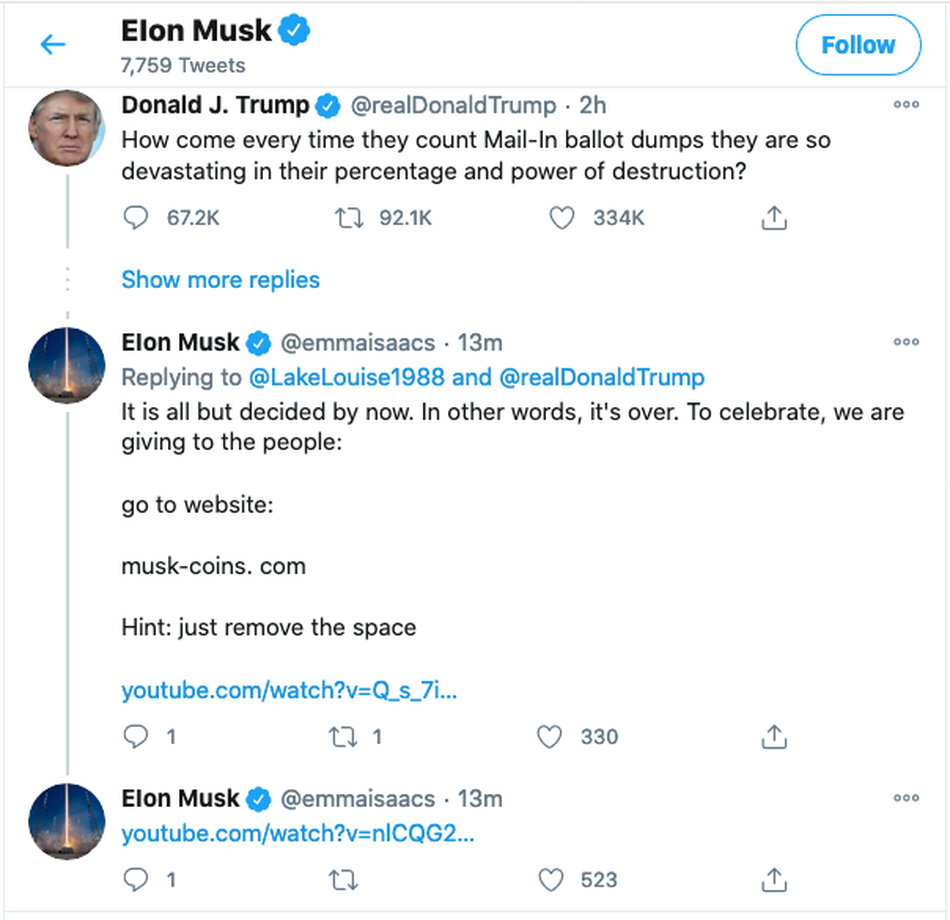
Очередные мошенники использовали имя Илона Маска для продвижения в Twitter своей криптовалютной схемы. При этом злоумышленники использовали верифицированный аккаунт и имя «Elon Musk», что добавляло их действиям правдоподобности.

Несмотря на все усилия Twitter, мошенники всё ещё находят лазейки для обмана пользователей. В этой кампании цель была одна — заставить жертв добровольно выдать свою цифровую валюту.

Самое забавное — фейковый Маск отметился в ответах под твитом нынешнего президента США Дональда Трампа. Чтобы отпраздновать окончание выборов главы страны, мошенники предлагали пройти на сайт musk-coins[.]com, чтобы забрать криптовалюту.


По ссылке пользователя ждала поддельная страница, обещавшая вознаграждение в виде монет Bitcoin и Ethereum. Мошенникам удалось получить от доверчивых людей $32 тыс. в биткоинах и $6 тыс. в Ethereum.

Согласно сервису Internet Archive, ранее аккаунт мнимого Маска принадлежал Эмме Исаакс, генеральному директору компании Business Chicks.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru