



Android-зловред Firestarter использует мессенджер Google для связи с С2

Android-зловред Firestarter использует мессенджер Google для связи с С2

Android-зловред Firestarter использует мессенджер Google для связи с С2

Арсенал APT-группы DoNot пополнился новой программой-загрузчиком для Android, которая способна поддерживать связь со своими хозяевами через Google-сервис Firebase Cloud Messaging (FCM). Использование легитимной облачной службы позволяет злоумышленникам прятать свои команды в общем потоке IM-сообщений, а также быстро перенаправлять зловреда на другой адрес в случае потери C2-сервера.

Группировка DoNot известна своими атаками на пакистанских чиновников и кашмирские НКО, которые они время от времени проводит в ходе затянувшегося конфликта интересов Индии и Пакистана в Кашмире. По свидетельству Cisco Talos, злоумышленники предпочитают оперировать вредоносами для Android и постоянно экспериментируют, оттачивая техники, позволяющие закрепиться на устройстве и скрыть вредоносную активность. 

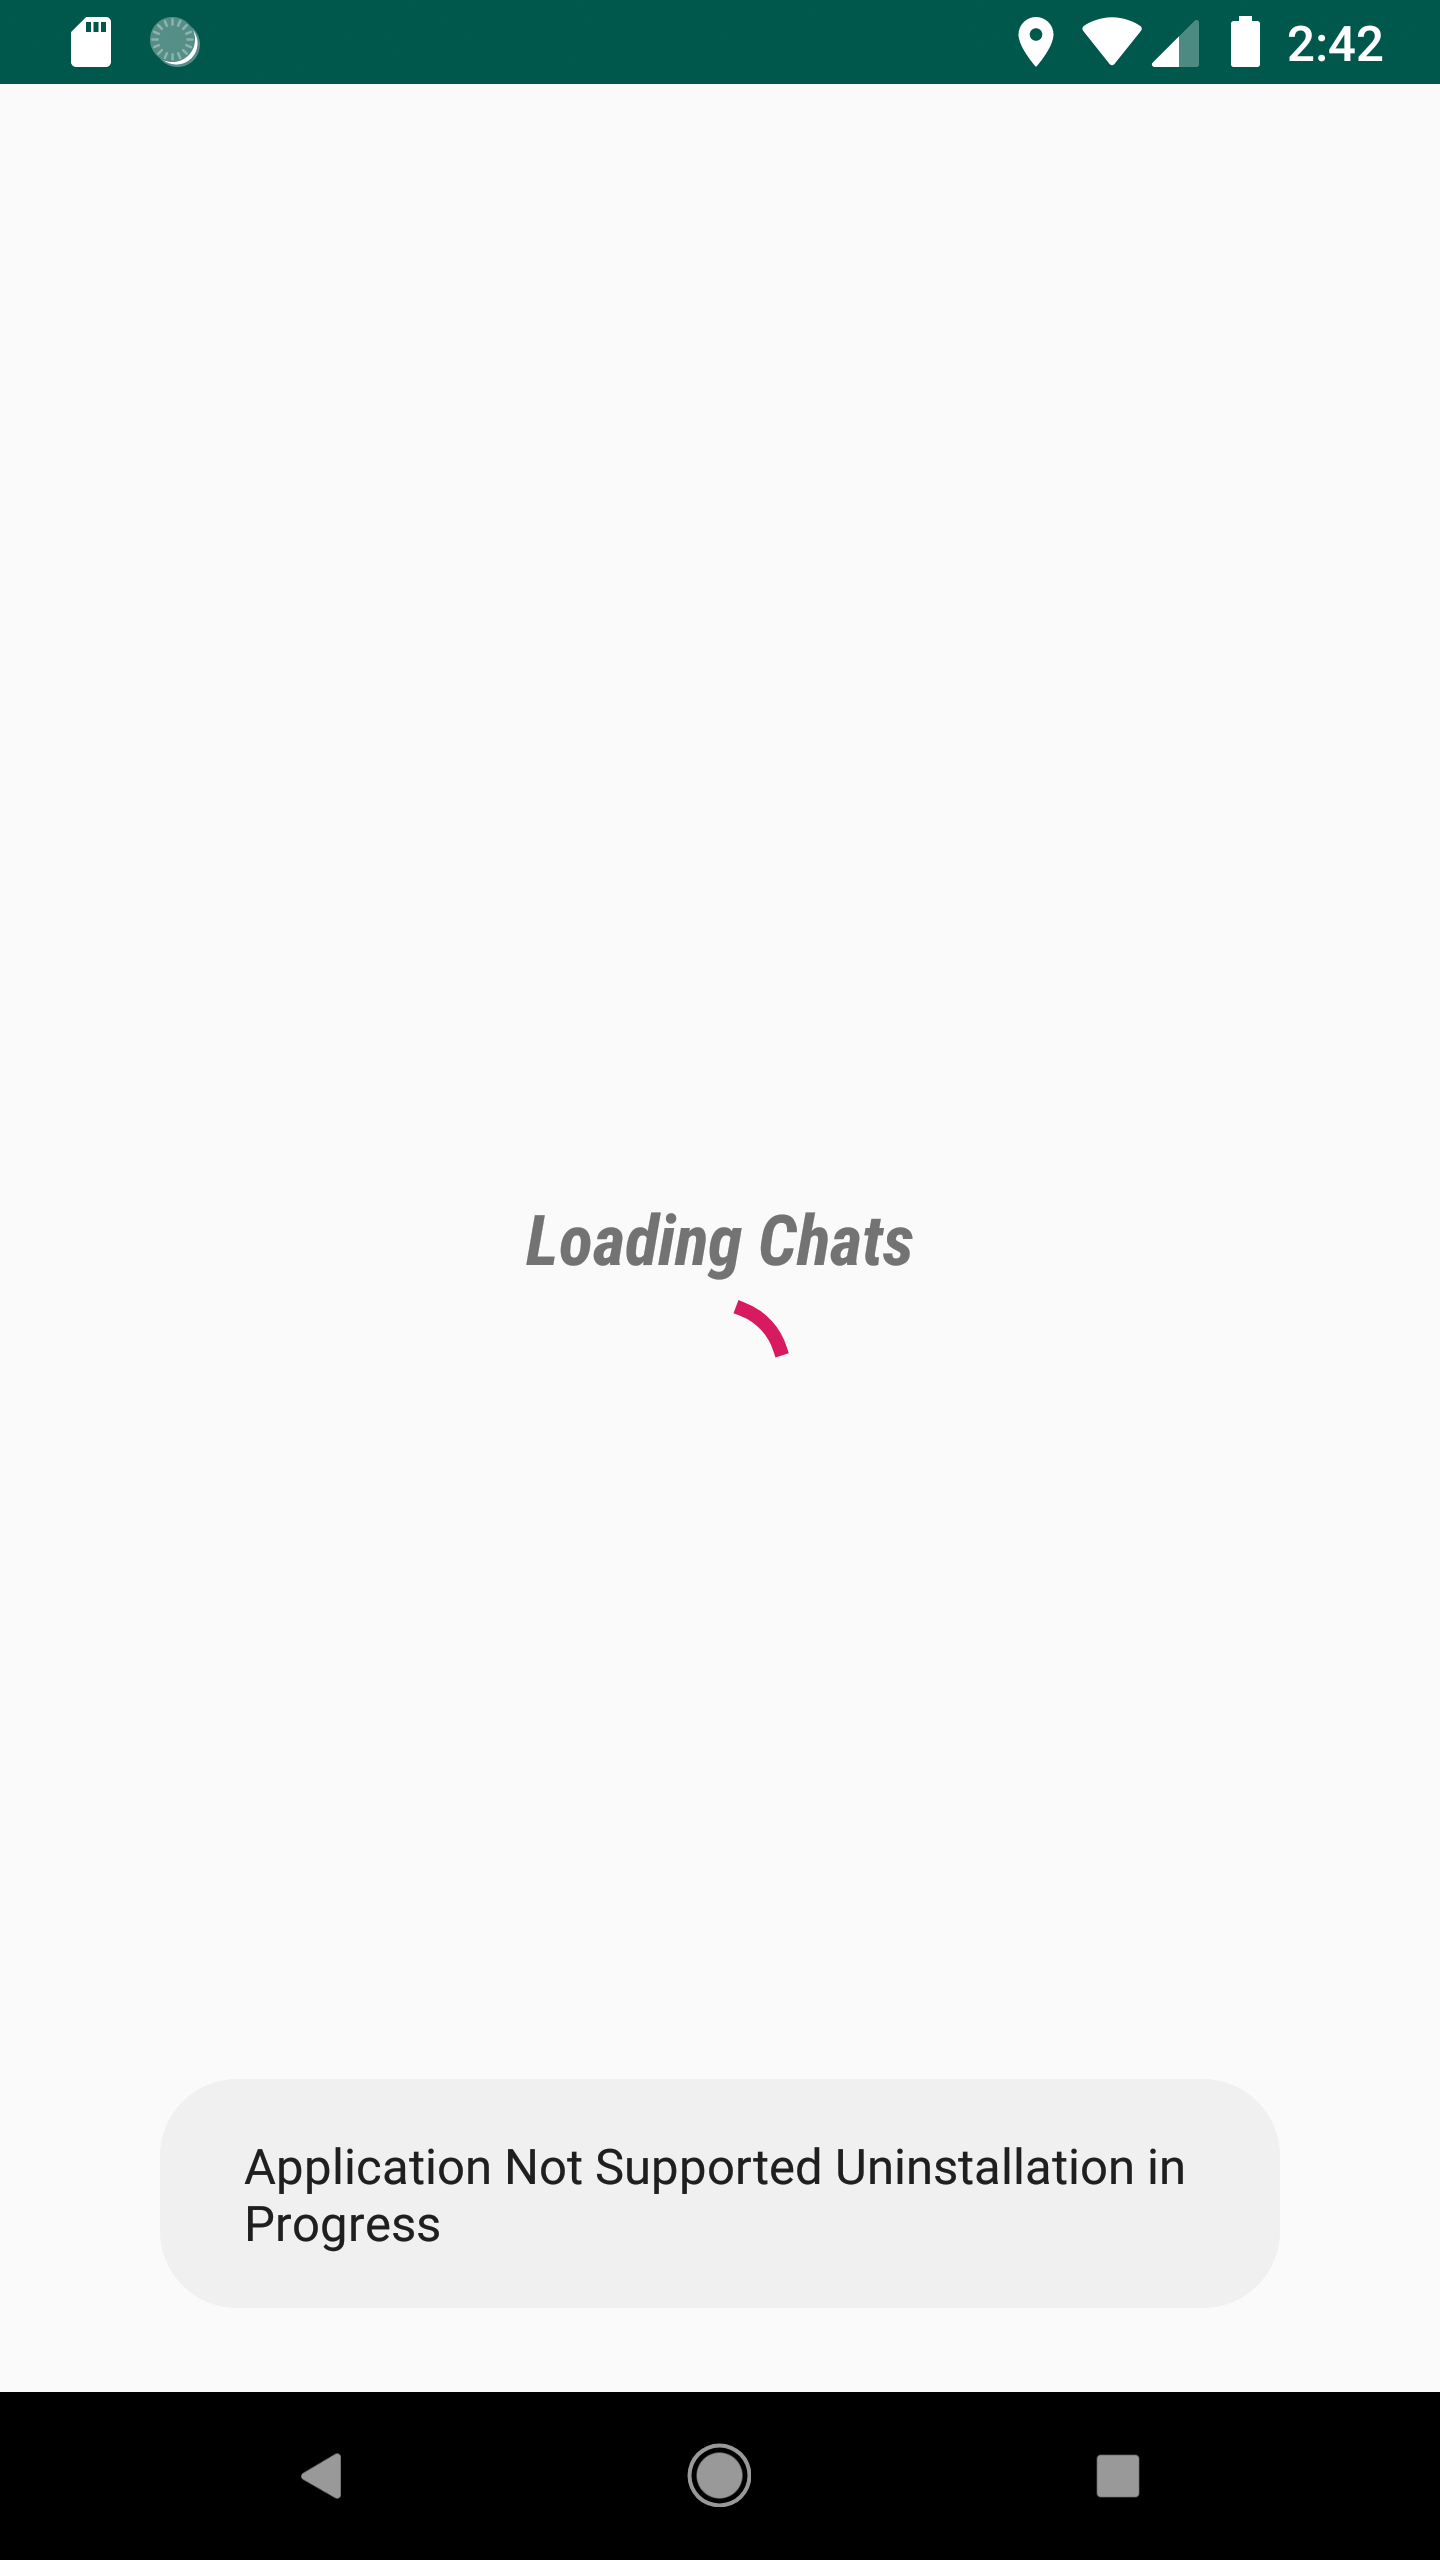
Новый мобильный загрузчик, именуемый Firestarter, обладает стандартными функциями программы-шпиона и распространяется, скорее всего, через личные сообщения, предлагающие адресату установить некий чат-клиент. Анализ показал, что при запуске зловред отображает мнимый процесс загрузки сообщений, призванный создать иллюзию легитимности скачанной программы. Для пущей убедительности пользователю также сообщают о проблеме совместимости, из-за которой приложение якобы будет удалено.


По завершении «деинсталляции» соответствующая иконка исчезает с экрана, и зловреда можно будет выявить лишь по списку установленных приложений. Проверка разрешений для фальшивого чат-клиента покажет, что все они выданы некой системной службе — еще одна уловка для ввода пользователя в заблуждение.

Пока жертва наблюдает процесс «деинсталляции», Firestarter через мессенджер связывается с C2-сервером и отсылает на него информацию о жертве (IP-адрес, IMEI, email), данные геолокации и токен Google FCM. В ответ вредонос может получить команду на загрузку и ссылку на ресурс для скачивания APK-файла.

Характер полезной нагрузки Firestarter точно определить не удалось, так как эксперты проводили тестирование в лабораторных условиях. Установлено лишь, что новый Android-зловред способен загрузить любой из инструментов, используемых в атаках DoNot. При каждой перезагрузке системы Firestarter проверяет наличие скачанного контента и запускает его на исполнение.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru