



Сайт президентской кампании Дональда Трампа дефейснули криптоскамеры

Сайт президентской кампании Дональда Трампа дефейснули криптоскамеры

Сайт президентской кампании Дональда Трампа дефейснули криптоскамеры

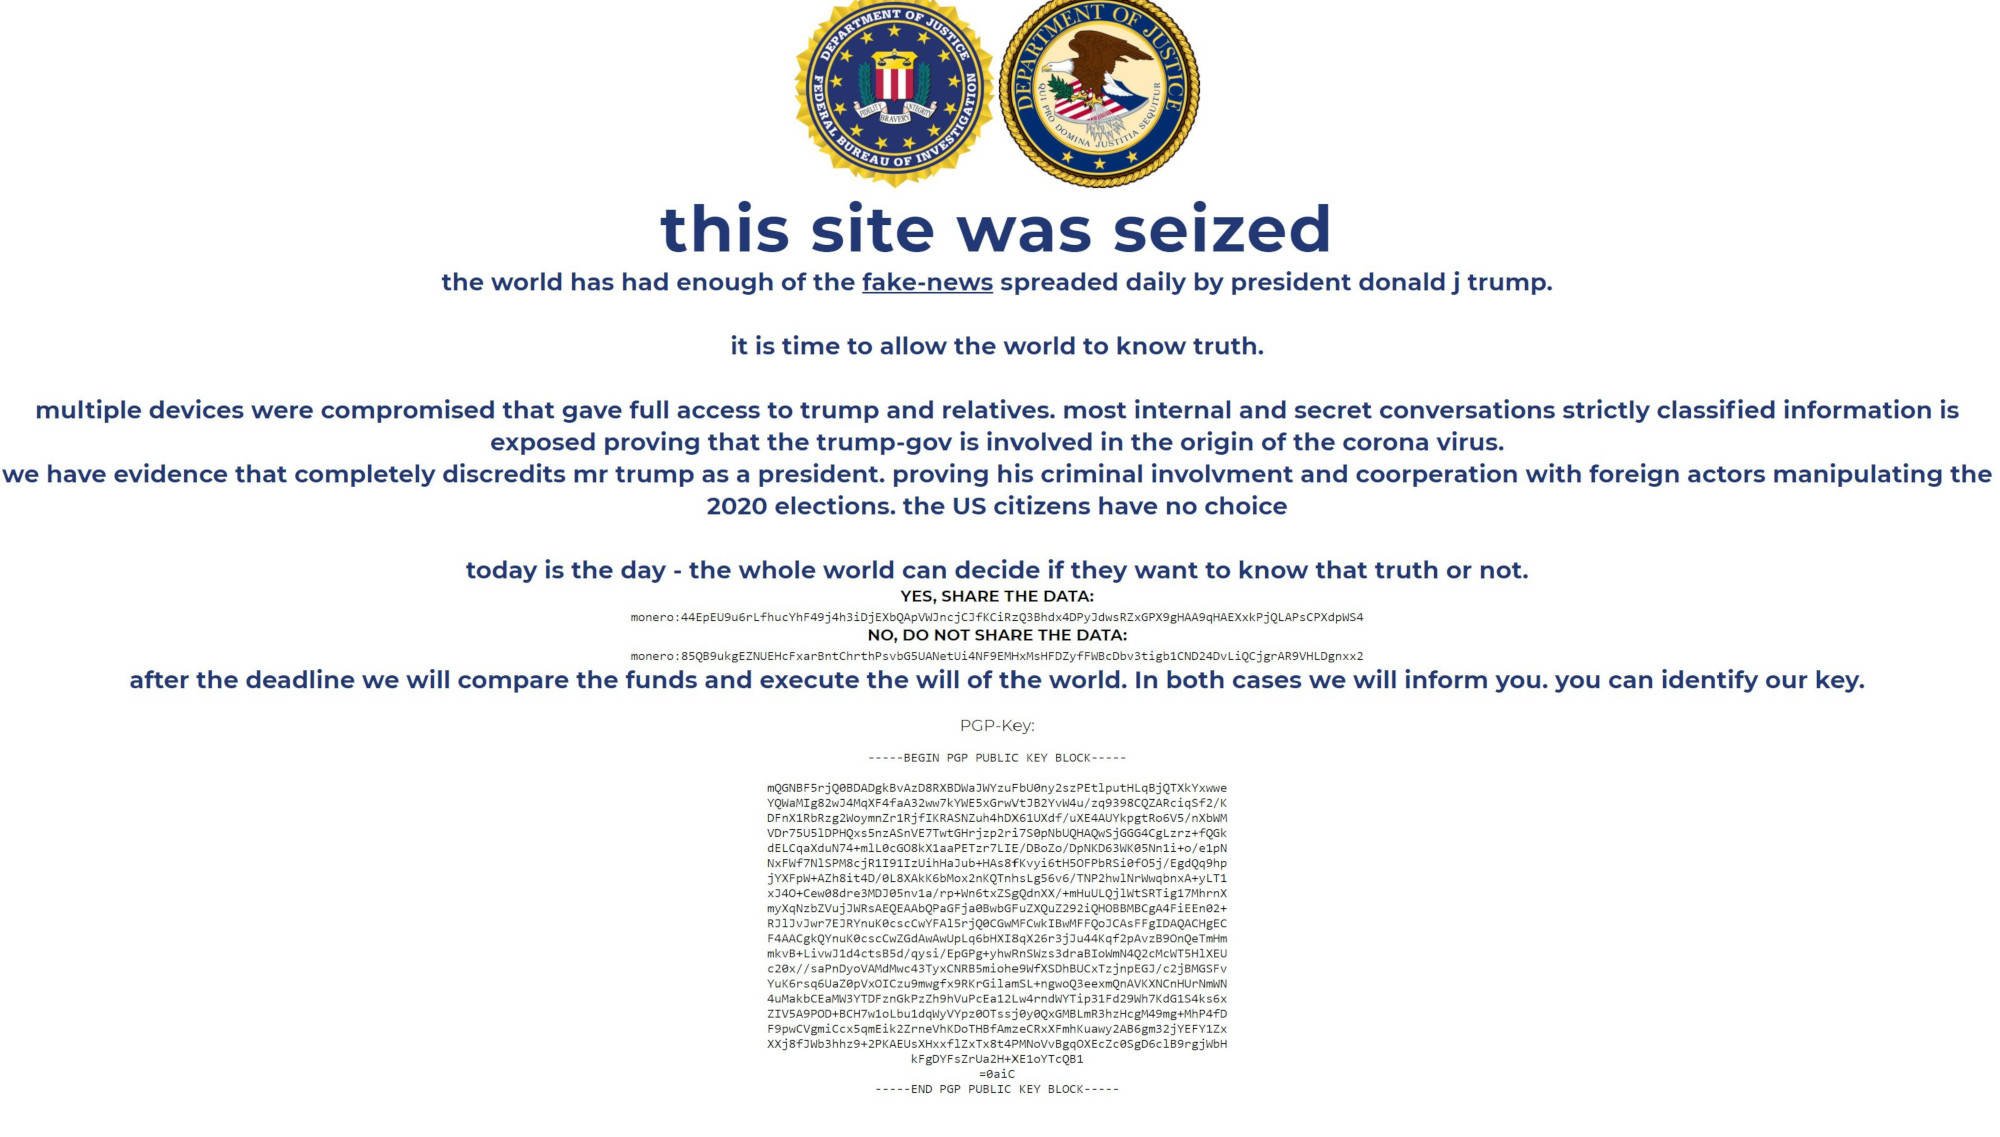
Официальный веб-сайт, посвящённый президентской кампании Дональда Трампа, стал жертвой киберпреступной группы. Неизвестные взломали ресурс donaldjtrump.com и провели дефейс.

В своём сообщении злоумышленники отметили, что мир устал от фейковых новостей, ежедневно исходящих от нынешнего главы США. Именно поэтому, по словам хакеров, они решили захватить официальный веб-сайт.

Владельцы ресурса вернули его в прежнее состояние спустя приблизительно 30 минут, однако ряд пользователей успел заметить дефейс. Забавно, что этот инцидент произошёл почти сразу после того, как Трамп заявил: «никого не взломают».


Помимо недовольства президентом США, злоумышленники разместили предложение внести пожертвования в виде криптовалюты Monero, приложив адреса двух кошельков.

«Благодаря взлому нескольких устройств мы получили полный доступ к Трампу и его родственникам», — гласило одно из сообщений на взломанном сайте.

Официальный представитель кампании Трампа заявил изданию NBC News, что к расследованию взлома подключились правоохранительные органы. Также пресс-секретарь отметил, что конфиденциальные данные не могли пострадать, поскольку их просто не было на атакованном ресурсе.

В конце прошлой недели один из исследователей в области кибербезопасности заявил, что ему удалось взломать Twitter-аккаунт Дональда Трампа с пятой попытки. По словам эксперта, глава страны использовал довольно простой пароль — «maga2020!».

Подпишитесь на новости

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru