



Сайт президентской кампании Дональда Трампа дефейснули криптоскамеры

Сайт президентской кампании Дональда Трампа дефейснули криптоскамеры

Сайт президентской кампании Дональда Трампа дефейснули криптоскамеры

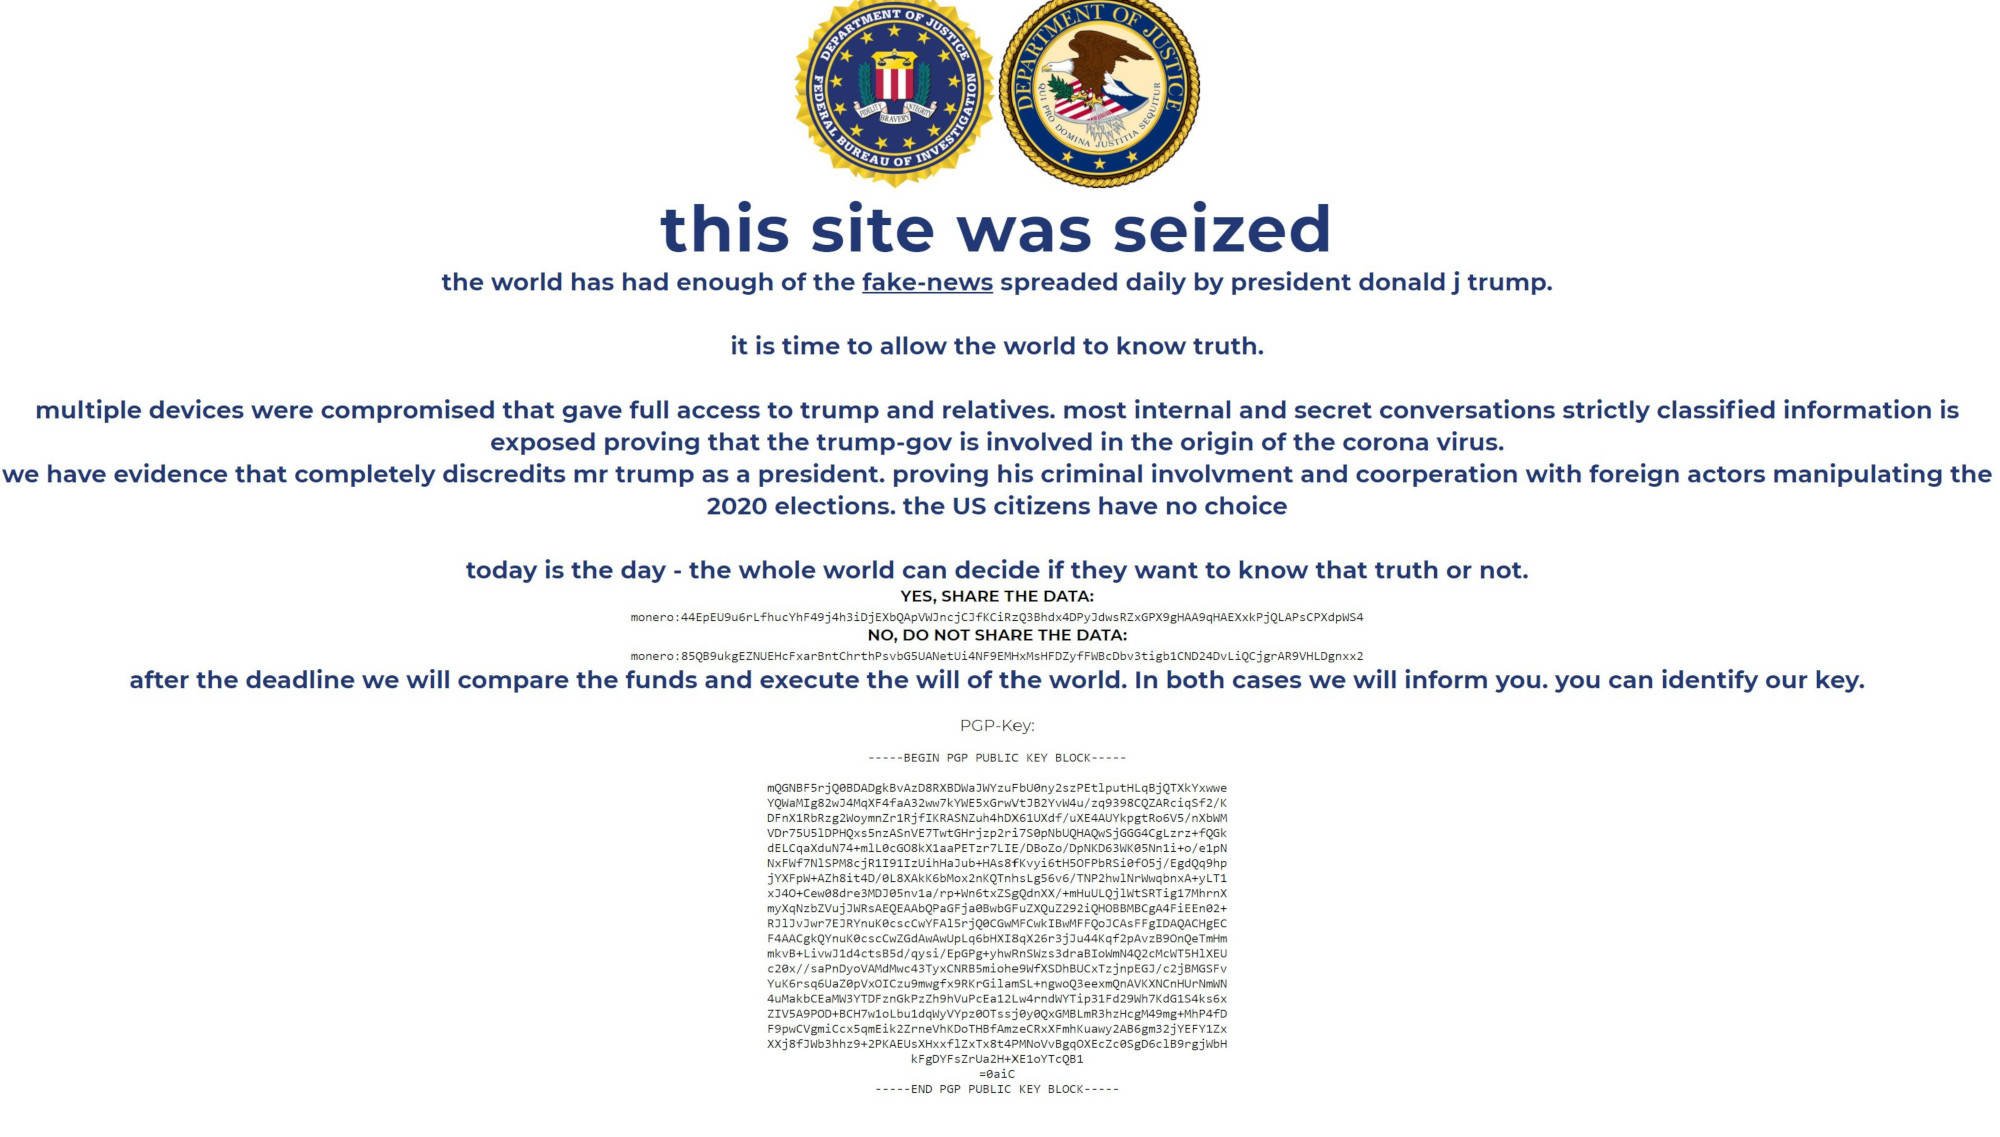
Официальный веб-сайт, посвящённый президентской кампании Дональда Трампа, стал жертвой киберпреступной группы. Неизвестные взломали ресурс donaldjtrump.com и провели дефейс.

В своём сообщении злоумышленники отметили, что мир устал от фейковых новостей, ежедневно исходящих от нынешнего главы США. Именно поэтому, по словам хакеров, они решили захватить официальный веб-сайт.

Владельцы ресурса вернули его в прежнее состояние спустя приблизительно 30 минут, однако ряд пользователей успел заметить дефейс. Забавно, что этот инцидент произошёл почти сразу после того, как Трамп заявил: «никого не взломают».


Помимо недовольства президентом США, злоумышленники разместили предложение внести пожертвования в виде криптовалюты Monero, приложив адреса двух кошельков.

«Благодаря взлому нескольких устройств мы получили полный доступ к Трампу и его родственникам», — гласило одно из сообщений на взломанном сайте.

Официальный представитель кампании Трампа заявил изданию NBC News, что к расследованию взлома подключились правоохранительные органы. Также пресс-секретарь отметил, что конфиденциальные данные не могли пострадать, поскольку их просто не было на атакованном ресурсе.

В конце прошлой недели один из исследователей в области кибербезопасности заявил, что ему удалось взломать Twitter-аккаунт Дональда Трампа с пятой попытки. По словам эксперта, глава страны использовал довольно простой пароль — «maga2020!».

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru