



Крупная утечка Nitro затронула Microsoft, Google, Apple и др.

Крупная утечка Nitro затронула Microsoft, Google, Apple и др.

Крупная утечка Nitro затронула Microsoft, Google, Apple и др.

Крупная утечка данных, жертвой которой стала компания Nitro, затронула параллельно корпорации Google, Apple, Microsoft, Chase и Citibank. Nitro разрабатывает софт для создания, редактирования, подписи и защиты PDF-файлов и других цифровых документов.

По словам самой компании, среди клиентов Nitro более 10 тысяч организаций и 1,8 млн пользователей, купивших лицензию. Nitro также предлагает облачный сервис, который пригодится клиентам для совместного использования документов.

21 октября компания сообщила о «незначительном киберинциденте», который якобы не затронул данные пользователей. Однако позже стало известно, что Nitro скрыла настоящий масштаб утечки.

По словам исследователей из компании Cyble, некий киберпреступник (или группа киберпреступников) продаёт базы данных, содержащие 1 Тб внутренних документов Nitro Software. На частном аукционе всё это добро выставлено за стартовую сумму в $80 000.

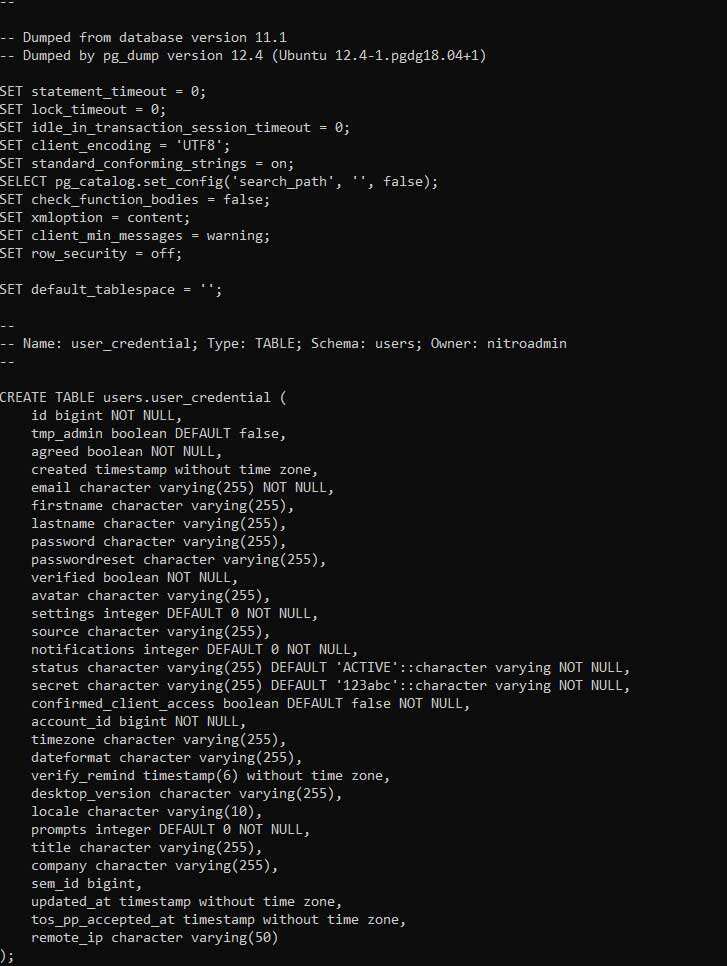
В Cyble отметили, что столбец БД под названием «user_credential» состоит из 70 миллионов записей, содержащих адреса электронной почты, полные имена, захешированные пароли пользователей, а также имена компаний, IP-адреса и другие сведения.


BleepingComputer удалось установить подлинность выставленных на продажу данных. Также стало известно, что в базе есть немалое количество записей, связанных с крупнейшими компаниями:

Компания Число слитых аккаунтов Число слитых документов
Amazon 5 442 17 137
Apple 584 6 405
Citi 653 137 285
Chase 85 177
Google 3 678 32 153
Microsoft 3 330 2 390
Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru