



В Play Store нашли 21 Android-адваре, их скачали 7 млн пользователей

В Play Store нашли 21 Android-адваре, их скачали 7 млн пользователей

В Play Store нашли 21 Android-адваре, их скачали 7 млн пользователей

Исследователи из антивирусной компании Avast выявили 21 вредоносное Android-приложение в официальном магазине Play Store. Google на сегодняшний день удалил 15 обнаруженных адваре.

По словам специалистов чешского антивирусного гиганта, софт был заражён известной вредоносной составляющей — HiddenAds. Принцип действия адваре прост — демонстрировать пользователю агрессивную рекламу и открывать в браузере определённые страницы.

В отчёте Avast уточняется, что нежелательный софт маскировался под популярные игры, а стоящая за вредоносом киберпреступная группировка использовала социальные сети для рекламы своих приложений.

Как только пользователь устанавливал из Google Play Store одного из зловредов, HiddenAds прятала иконку, что затрудняло удаление программы с устройства. После этого жертву заваливали навязчивыми рекламными объявлениями.

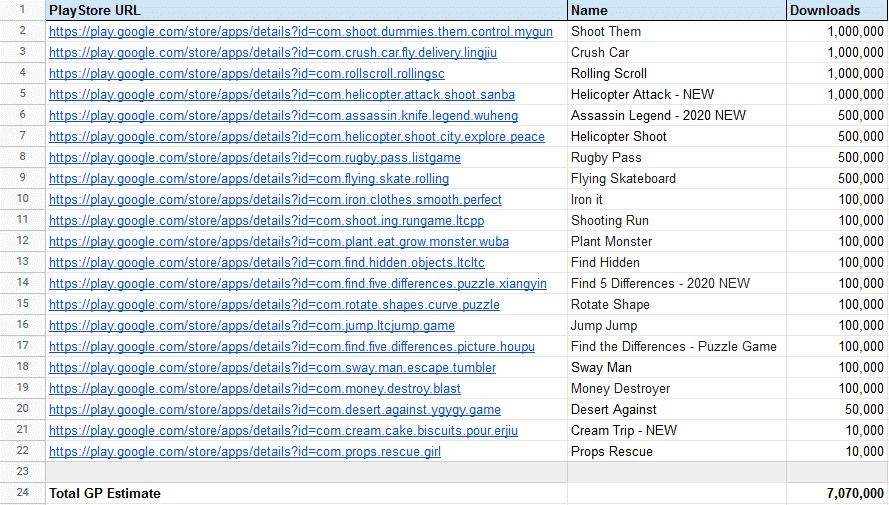
Имена всех адваре исследователи разместили в таблице, там же содержатся ссылки на размещённый в Play Store софт.


Шесть приложений до сих пор доступны в магазине: Shoot Them, Helicopter Shoot, Find 5 Differences - 2020 NEW, Rotate Shape, Cover art Find the Differences - Puzzle Game и Money Destroyer. По словам специалистов Avast, адваре скачали более семи миллионов пользователей.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru