



Мобильный браузер Яндекса был уязвим к подмене адресной строки

Мобильный браузер Яндекса был уязвим к подмене адресной строки

Мобильный браузер Яндекса был уязвим к подмене адресной строки

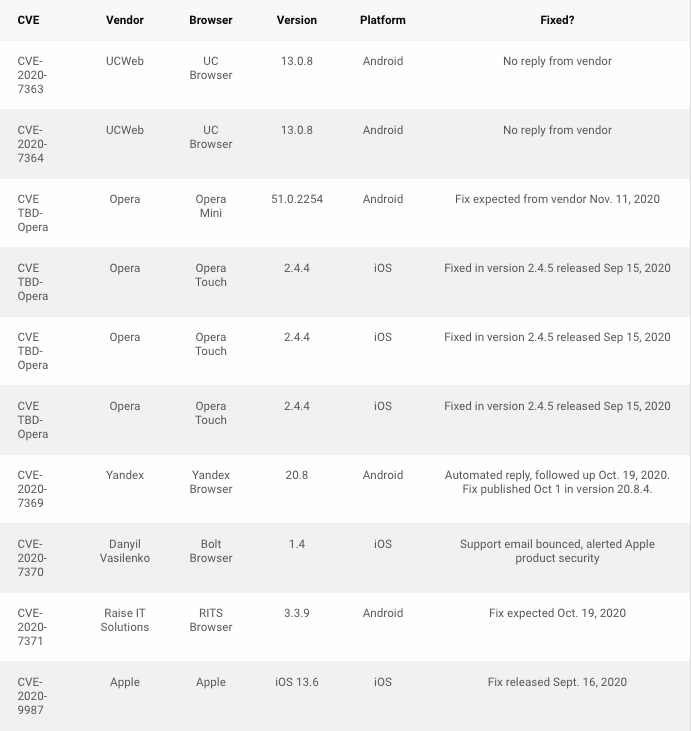
В ряде браузеров для мобильных устройств обнаружены уязвимости, позволяющие перенаправить жертву на вредоносный сайт путем подмены URL, отображаемого в адресной строке. Проблема актуальна для Safari, двух линеек Opera, UC Browser, Bolt, RITS и Яндекс.Браузер.

Возможность подмены адресной сроки (спуфинг) — типовая ошибка, время от времени выявляемая в браузерах. На десктопах она не очень опасна, так как подлог можно выявить с помощью дополнительных средств защиты или просто наведя курсор на URL в адресной строке. На мобильных устройствах подобные недочеты гораздо опаснее: экран у них небольшой, и пользователь зачастую видит лишь часть адреса при переходе, а защитные механизмы в таких браузерах минимальны.

Новые уязвимости обнаружили эксперты Rapid7 и пакистанский исследователь Рафай Балох (Rafay Baloch). Разработчикам затронутых продуктов сообщили о неприятных находках еще в августе. Компания Apple быстро залатала Safari, девелоперы Opera пообещали исправить проблему ко второй декаде ноября, «Яндекс» же устранил баг в начале октября.


Согласно блог-записи Rapid7, эксплуатация перечисленных уязвимостей осуществляется при помощи JavaScript-сценариев, внедренных в сайты злоумышленников. Последние используют тот факт, что при загрузке новой страницы браузер обновляет адресную строку с еле уловимой задержкой. Ее вполне хватит для подмены URL, а жертва редирект даже не заметит.

Балох, со своей стороны, разобрал новые баги более детально. Поскольку их использование не требует больших усилий, пользователям уязвимых продуктов рекомендуется как можно скорее обновить их или перейти на браузер, не страдающий от подобных проблем.

Подпишитесь на новости

В Курске БПЛА повредил серверы здравоохранения, возможны сбои записи

В Курске после атаки беспилотников загорелось здание, где размещалась часть серверов регионального здравоохранения. Повреждения техники уже подтвердили официально.

Теперь власти предупреждают о возможных сбоях медицинских сервисов, включая электронную очередь.

Как сообщил губернатор Александр Хинштейн, обломки беспилотников вызвали пожар на втором этаже здания на улице Перекальского.

Пострадавших нет, возгорание локализовано. Сотрудников центра планируют сегодня перевести в другое помещение.

Специалисты уже занимаются восстановлением серверов. Однако сроков возвращения сервисов к штатной работе губернатор не назвал.

Какие именно системы затронуты, кроме возможных неполадок с электронной очередью, пока тоже не уточняется.

Жителям стоит учитывать, что привычная запись к врачу может дать сбой.

RSS: Новости на портале Anti-Malware.ru