



Мобильный браузер Яндекса был уязвим к подмене адресной строки

Мобильный браузер Яндекса был уязвим к подмене адресной строки

Мобильный браузер Яндекса был уязвим к подмене адресной строки

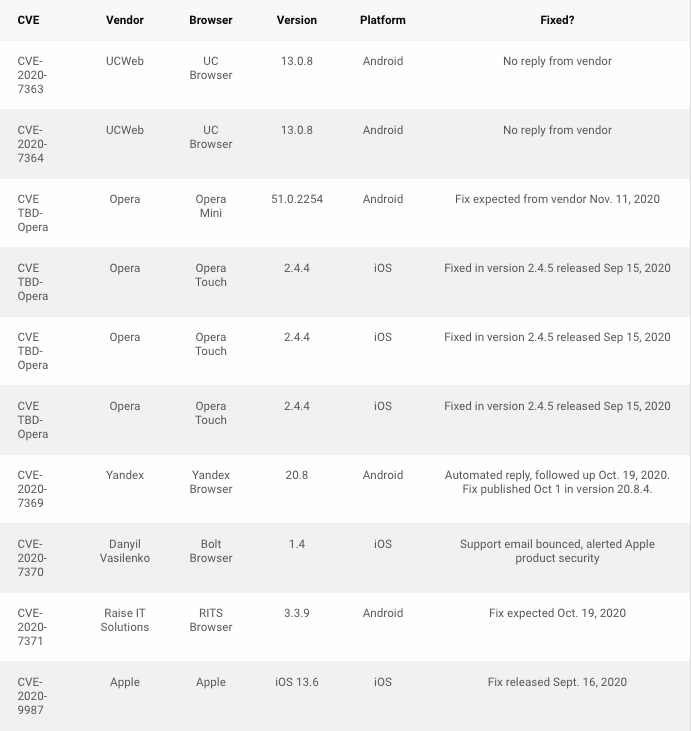
В ряде браузеров для мобильных устройств обнаружены уязвимости, позволяющие перенаправить жертву на вредоносный сайт путем подмены URL, отображаемого в адресной строке. Проблема актуальна для Safari, двух линеек Opera, UC Browser, Bolt, RITS и Яндекс.Браузер.

Возможность подмены адресной сроки (спуфинг) — типовая ошибка, время от времени выявляемая в браузерах. На десктопах она не очень опасна, так как подлог можно выявить с помощью дополнительных средств защиты или просто наведя курсор на URL в адресной строке. На мобильных устройствах подобные недочеты гораздо опаснее: экран у них небольшой, и пользователь зачастую видит лишь часть адреса при переходе, а защитные механизмы в таких браузерах минимальны.

Новые уязвимости обнаружили эксперты Rapid7 и пакистанский исследователь Рафай Балох (Rafay Baloch). Разработчикам затронутых продуктов сообщили о неприятных находках еще в августе. Компания Apple быстро залатала Safari, девелоперы Opera пообещали исправить проблему ко второй декаде ноября, «Яндекс» же устранил баг в начале октября.


Согласно блог-записи Rapid7, эксплуатация перечисленных уязвимостей осуществляется при помощи JavaScript-сценариев, внедренных в сайты злоумышленников. Последние используют тот факт, что при загрузке новой страницы браузер обновляет адресную строку с еле уловимой задержкой. Ее вполне хватит для подмены URL, а жертва редирект даже не заметит.

Балох, со своей стороны, разобрал новые баги более детально. Поскольку их использование не требует больших усилий, пользователям уязвимых продуктов рекомендуется как можно скорее обновить их или перейти на браузер, не страдающий от подобных проблем.

Подпишитесь на новости

Зарубежный трафик могут ограничить квотой, размер лимита пока неизвестен

Российским пользователям могут установить квоту на зарубежный интернет-трафик. В законопроект о реформе связи якобы предлагают добавить пропуск всего трафика с иностранных доменов через ТСПУ и возможность ограничивать его после исчерпания лимита. Размер квоты пока не определён.

Об инициативе Forbes рассказали три источника. Минцифры подтвердило проработку изменений, но подчеркнуло: говорить о содержании окончательных поправок преждевременно.

Сроки запуска, способ ограничения и условия для разных типов подключения не раскрыты. Поэтому речь пока об обсуждаемой мере.

Главный технический вопрос — что считать зарубежным трафиком. Домен, расположение сервера и маршрут передачи данных могут указывать на разные страны. Российский сервис способен использовать иностранный хостинг, облако или сеть доставки контента.

Опрошенные изданием эксперты предупреждают: ограничения могут затронуть не только посещение сайтов, но и обновления Android и iOS, магазины приложений, мессенджеры и игры. Интернет вообще плохо помещается в две коробки с надписями «отечественное» и «иностранное».

Отдельная задача — учёт каждого абонента: за одним внешним IP-адресом могут находиться тысячи пользователей.

Ранее обсуждалась доплата за международный мобильный трафик свыше 15 ГБ в месяц, но её введение отложили.

RSS: Новости на портале Anti-Malware.ru