



С помощью SS7-атак злоумышленники взломали Telegram-аккаунты жертв

С помощью SS7-атак злоумышленники взломали Telegram-аккаунты жертв

С помощью SS7-атак злоумышленники взломали Telegram-аккаунты жертв

Киберпреступники, у которых был доступ к Системе Сигнализации №7 (SS7, набор сетевых протоколов) смогли получить доступ к Telegram-аккаунтам и электронным письмам важных людей из мира цифровой валюты. Напомним, что SS7 используется для работы сотовой связи по всему миру.

Эксперты считают, что это была хорошо организованная целевая атака, в ходе которой злоумышленники старались получить короткие коды, приходящие жертве на смартфон и используемые для двухфакторной аутентификации (2FA).

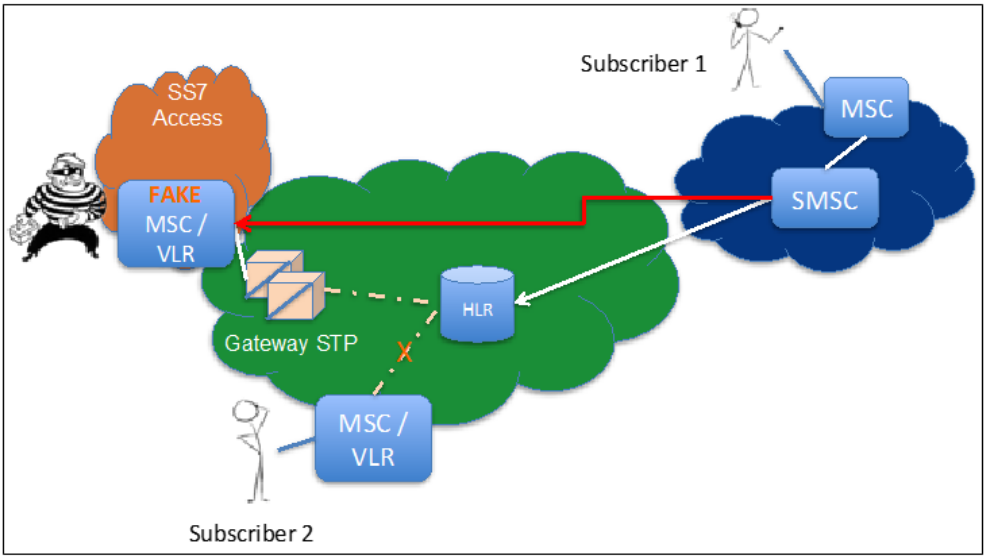
SS7 в этом случае помогала атакующим перехватывать текстовые сообщения и звонки с помощью хитрой тактики: местоположение мобильного устройства пользователя обновлялось с таким расчётом, чтобы система зарегистрировала его в другой сети (сценарий роуминга).

По данным специалистов, кибератака произошла в сентябре и поразила по меньшей мере 20 абонентов, которые были связаны работой над крупными проектами в сфере криптовалюты.

Эксперты Pandora Security, расследовавшие эту кибероперацию, помогли жертвам восстановить доступ к аккаунтам. Именно в Pandora Security впервые высказали предположение, что атака была завязана на SS7.

По словам исследователей, киберпреступники смогли подменить сервис коротких сообщений (SMSC), в результате чего все голосовые вызовы и СМС-сообщения, предназначавшиеся жертве, попадали в руки злоумышленников. Подробнее на инфографике:


«В некоторых случаях, получив доступ к учётным записям пользователей, преступники действовали от их лица в мессенджере Telegram», — поделился своими мыслями господин Ганот из Pandora Security.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru