



Кибервымогатели слили внутреннюю информацию Ubisoft и Crytek

Кибервымогатели слили внутреннюю информацию Ubisoft и Crytek

Кибервымогатели слили внутреннюю информацию Ubisoft и Crytek

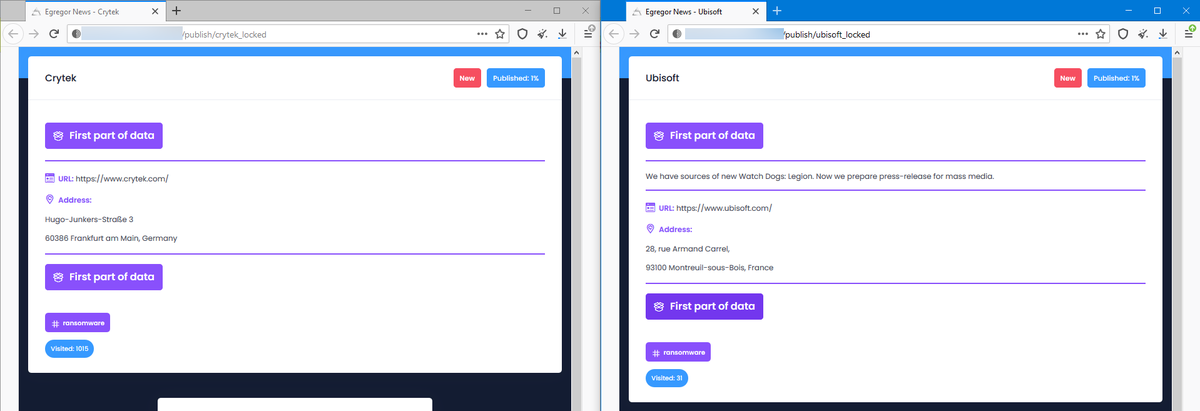
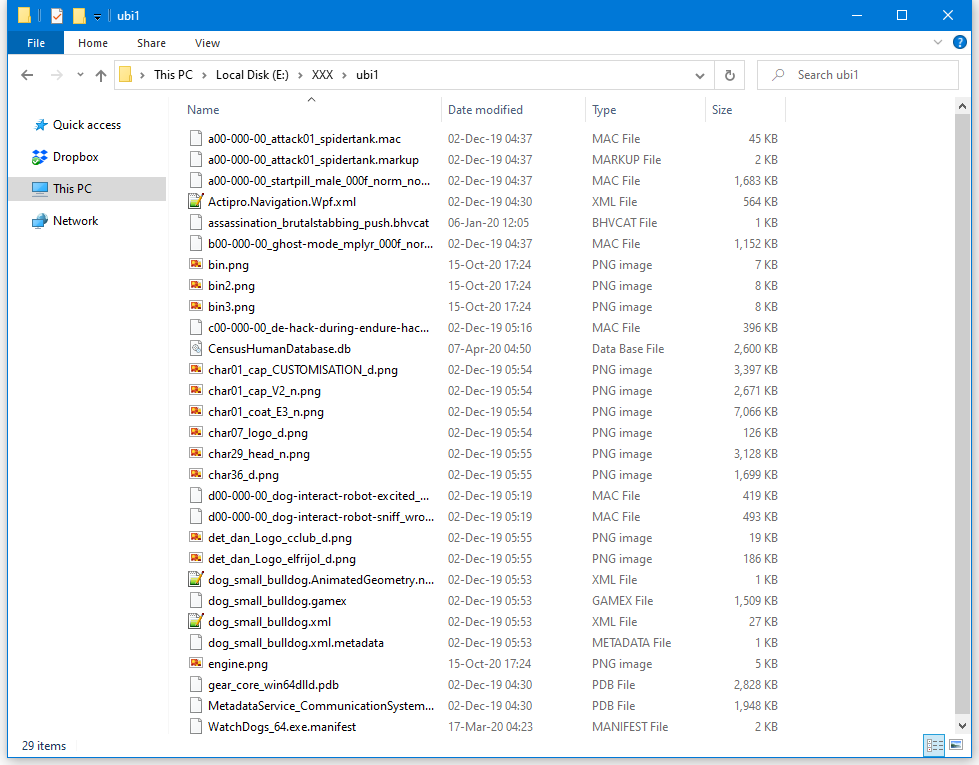
Киберпреступная группировка Egregor, занимающаяся вымогательством, слила в Сеть внутренние данные двух гигантов игровой индустрии — Ubisoft и Crytek. Более того, злоумышленники обещают опубликовать исходный код игры Watch Dogs: Legion.

Часть скомпрометированной информации разработчиков видеоигр операторы Egregor опубликовали на собственной площадке в дарквебе. Пока никто не может ответить на вопрос, как именно преступникам удалось получить доступ к закрытым данным.


Как правило, кибервымогатели используют скомпрометированную информацию в качестве дополнительного воздействия при общении с жертвой на тему выкупа.

В этот раз мы наблюдаем то же самое: группа Egregor опубликовала на своём ресурсе часть данных, пообещав в ближайшие дни слить больше файлов. Видимо, Crytek и Ubisoft хотят склонить к переговорам.

Учитывая, что среди скомпрометированных данных якобы есть исходный код популярного игрового проекта Watch Dogs, у вымогателей может получиться выйти на диалог с разработчиками.

Тем не менее на текущий момент сложно определить, действительно ли код принадлежит игре Watch Dogs: Legion, релиз которой запланирован на этот месяц. Вполне вероятно, что злоумышленники блефуют, а в их руках находятся исходники старых версий игры.


За последний год исследователи не раз сообщали Ubisoft о фишинговых атаках, нацеленных на сотрудников игрового гиганта. Возможно, именно так злоумышленники и проникли в сеть корпорации.

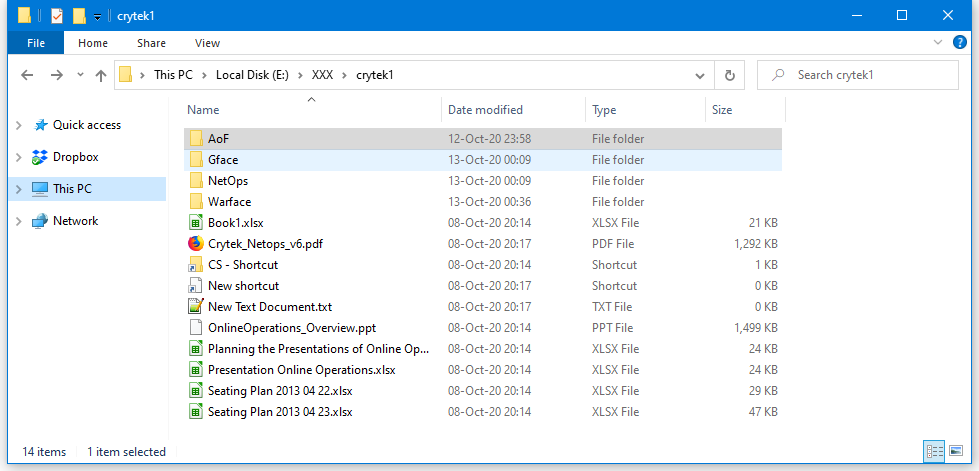
В последней утечке, кстати, Ubisoft пострадала гораздо меньше — всего 20 Мб слитых файлов. У Crytek, например, вымогатели выкрали 300 Мб, среди которых была информация о ходе разработки игровых проектов Arena of Fate и Warface.

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru