



Причина 60% утечек данных в России — инсайдеры

Причина 60% утечек данных в России — инсайдеры

Причина 60% утечек данных в России — инсайдеры

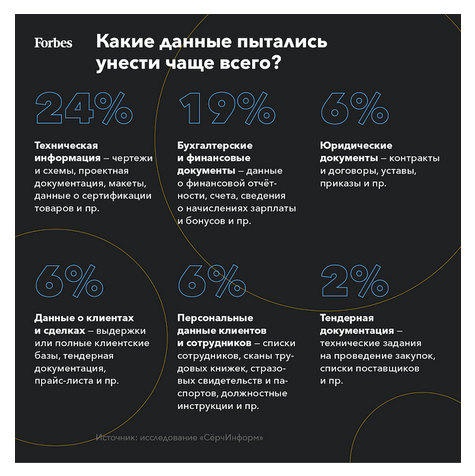
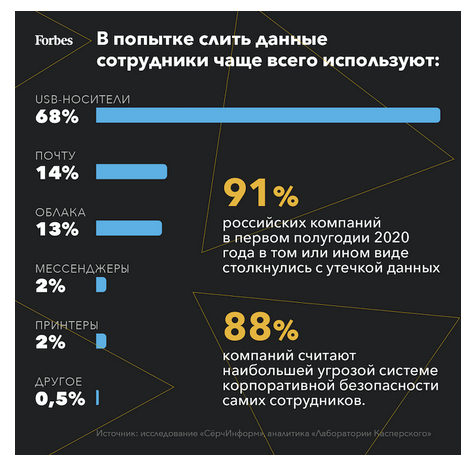
В текущем году 91% российских компаний уже столкнулся с утечкой клиентской базы, финансовых документов или данных персонала. В подавляющем большинстве случаев слив информации произошел по вине самих сотрудников, притом 60% инцидентов стали результатом намеренных действий, остальные — невнимательности или несоблюдения элементарных правил безопасности.

Эти цифры приводит Forbes, ссылаясь на итоги исследования, проведенного в «СёрчИнформ» — компании, специализирующейся на разработке средств ИБ и софта для защиты от утечек данных. В заметке также сказано, что, по данным «Лаборатории Касперского», инсайд считают основной угрозой безопасности 52% компаний во всем мире. По России Group-IB получила результат еще выше — 88%. При этом некрупному бизнесу, согласно Kaspersky, утечка в среднем обходится в 1,9 млн рублей.

Журналисты провели собственное расследование и выяснили, какие данные пропадают по вине инсайдеров, что им за это грозит и как бороться с такими сливами. Ситуацию с халатностью сотрудников российских компаний хорошо охарактеризовала в своем комментарии для Forbes Елена Молчанова, представитель платформы для повышения цифровой грамотности Kaspersky Security Awareness:

«Из-за невнимательности и низкой цифровой грамотности сотрудники проходят по фишинговым ссылкам, используют небезопасные пароли, самостоятельно пытаются бороться с вирусами-шифровальщиками, например, платят злоумышленникам-шантажистам за предоставление ключей для расшифровки данных, которых обычно все равно не получают».

Борьба со случайными утечками незамысловата — тренинг и регулярно обновляемые антивирусы. Гораздо труднее остановить умышленный слив информации ради дополнительного заработка или бравады на собеседовании при смене работодателя.


Выявить источник подобной утечки, как выяснилось, помогают стандартные технологии мониторинга — DLP и SIEM. Отделы ИБ обычно быстро реагируют на аномалии, зафиксированные такими системами, и запускают более тщательную проверку.


За раскрытие конфиденциальной информации работника могут уволить по статье 81 Трудового Кодекса РФ. Если слив повлек более серьезное правонарушение  — к примеру, совершение мошеннических действий, виновнику грозит судебное преследование, хотя работодатели обычно предпочитают не выносить сор из избы.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru