



Квест Европола поможет полицейским добыть данные у Facebook

Квест Европола поможет полицейским добыть данные у Facebook

Квест Европола поможет полицейским добыть данные у Facebook

Команда SIRIUS Европейского контртеррористического центра, входящего в состав Европола, подготовила к выпуску игру, оттачивающую навыки полицейских по добыче нужной информации при наличии цифровых улик. Разработчики надеются, что их продукт поможет блюстителям правопорядка быстрее и лучше ориентироваться в куче свидетельств, оставшихся на месте преступления или захваченных у преступника.

Новый «тренажер» также призван научить полицейских правильно взаимодействовать с зарубежными коллегами и ИТ-компаниями, которые неохотно выдают данные клиентов, оберегая их покой. SIRIUS ранее уже доводилось общаться с Apple, Facebook и Google, и разработчики реализовали накопленный опыт в своем проекте.

Кроме того, в следственных кругах бытует убеждение, что с сервисов шифрованной связи вообще невозможно получить какую-либо информацию. Но это не так: в процессе игры полицейский сможет понять, что IP-адрес пользователя Signal или WhatsApp и сведения об использовании аккаунта добыть реально — если знать, какими словами убедить провайдера их выдать. Эти данные тоже можно с успехом использовать на стадии расследования.

Журналистам Forbes удалось ознакомиться с игрой Европола до ее выпуска; по их словам, она сочетает в себе элементы квеста с ветвящимся сюжетом и телевикторины «Кто хочет стать миллионером?». Звонки другу и помощь зала при этом, разумеется, исключены.

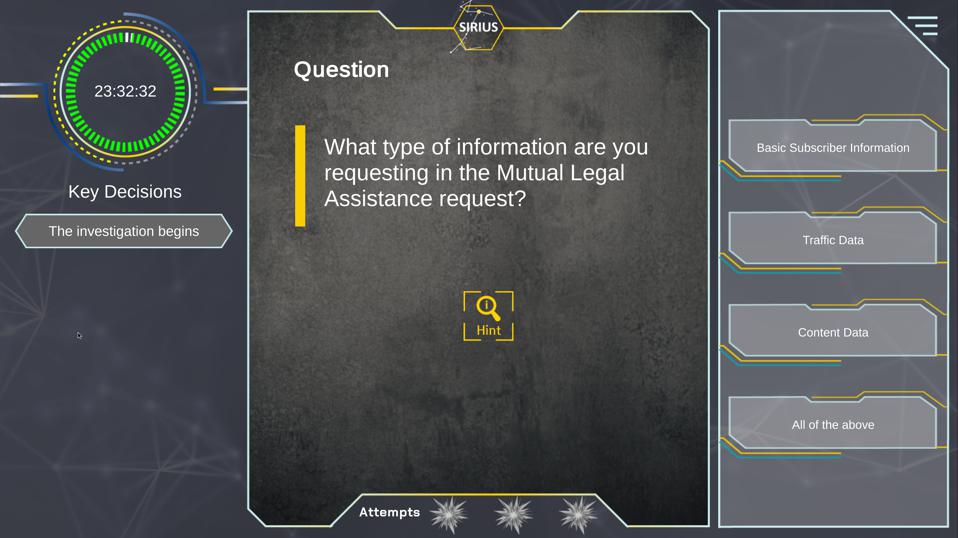
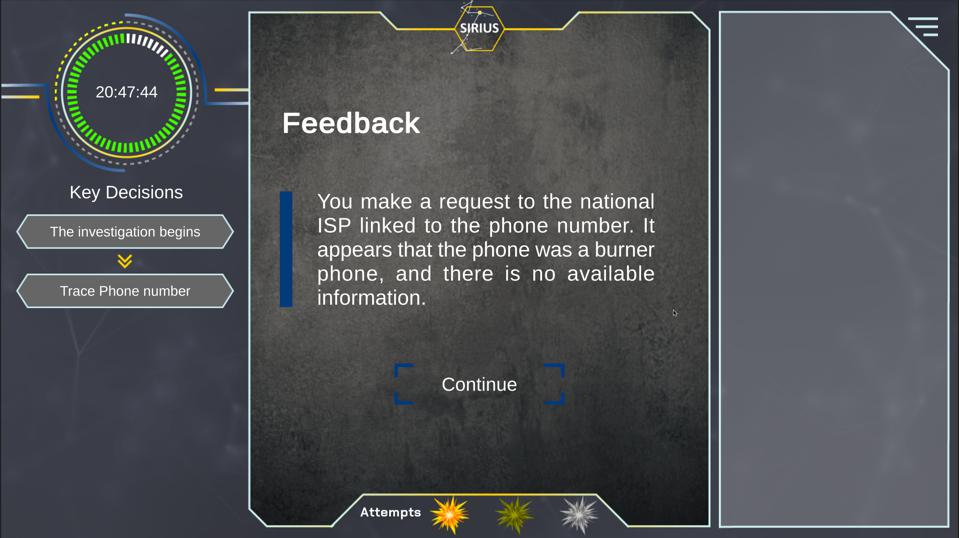
Сценариев терактов предлагается множество; начинается игра со сцены стрельбы на улице гипотетического города. Террористу удалось скрыться, но он обронил видеокамеру, помогавшую ему запечатлеть содеянное. Свидетельство преступления находит действующий персонаж по имени Bobby Cat (англ. bobcat = рысь, также намек на прозвище лондонских полицейских — бобби). Далее игроку предлагается ответить на ряд вопросов, выбирая нужные подсказки; при этом ему придется решать, какие данные запрашивать, у какого провайдера, каким образом и т. п.


Время, которое игрок затратит на получение полезной информации, тоже учитывается и приносит ему дополнительные баллы. Если добиться цели не удалось или процесс затянулся, на экране отображается огненная вспышка, имитирующая взрыв, и игроку предлагают другой сценарий.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru