



Квест Европола поможет полицейским добыть данные у Facebook

Квест Европола поможет полицейским добыть данные у Facebook

Квест Европола поможет полицейским добыть данные у Facebook

Команда SIRIUS Европейского контртеррористического центра, входящего в состав Европола, подготовила к выпуску игру, оттачивающую навыки полицейских по добыче нужной информации при наличии цифровых улик. Разработчики надеются, что их продукт поможет блюстителям правопорядка быстрее и лучше ориентироваться в куче свидетельств, оставшихся на месте преступления или захваченных у преступника.

Новый «тренажер» также призван научить полицейских правильно взаимодействовать с зарубежными коллегами и ИТ-компаниями, которые неохотно выдают данные клиентов, оберегая их покой. SIRIUS ранее уже доводилось общаться с Apple, Facebook и Google, и разработчики реализовали накопленный опыт в своем проекте.

Кроме того, в следственных кругах бытует убеждение, что с сервисов шифрованной связи вообще невозможно получить какую-либо информацию. Но это не так: в процессе игры полицейский сможет понять, что IP-адрес пользователя Signal или WhatsApp и сведения об использовании аккаунта добыть реально — если знать, какими словами убедить провайдера их выдать. Эти данные тоже можно с успехом использовать на стадии расследования.

Журналистам Forbes удалось ознакомиться с игрой Европола до ее выпуска; по их словам, она сочетает в себе элементы квеста с ветвящимся сюжетом и телевикторины «Кто хочет стать миллионером?». Звонки другу и помощь зала при этом, разумеется, исключены.

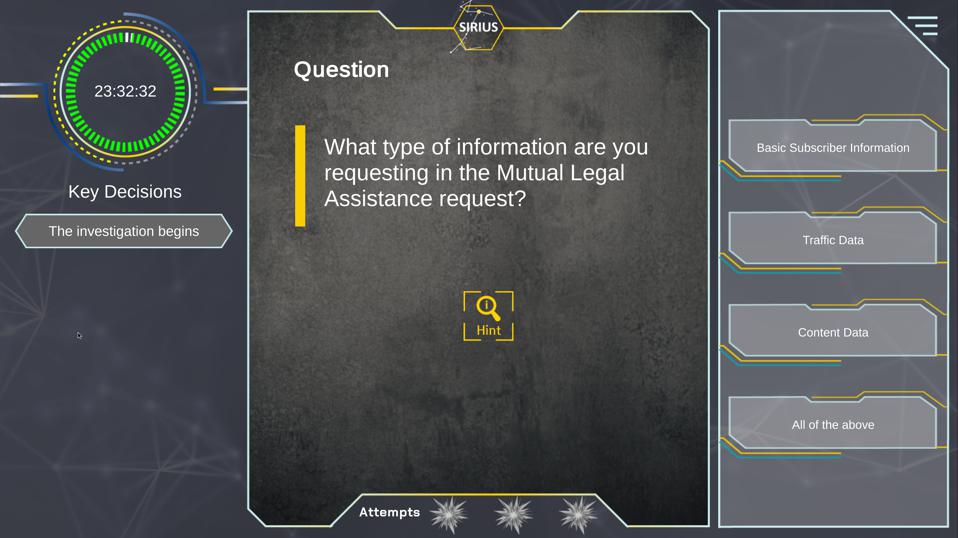
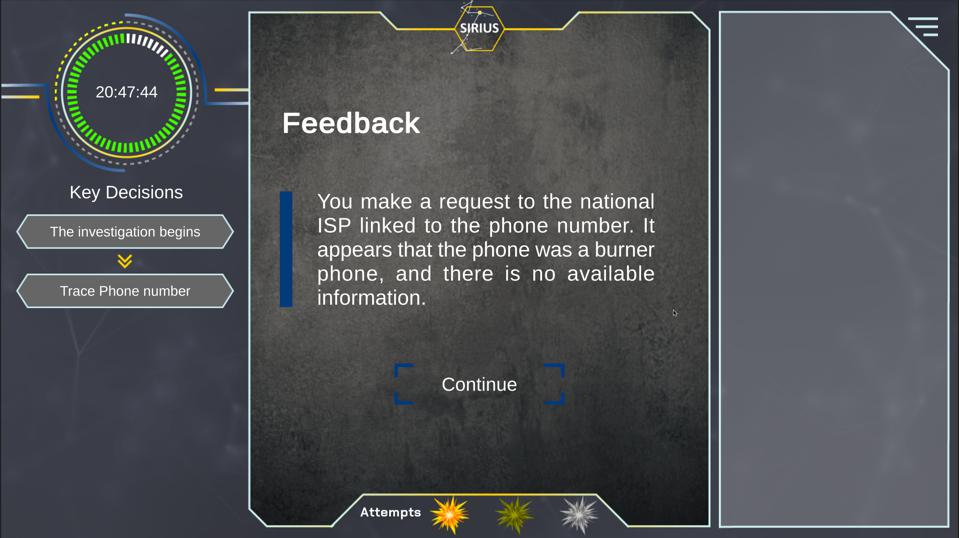
Сценариев терактов предлагается множество; начинается игра со сцены стрельбы на улице гипотетического города. Террористу удалось скрыться, но он обронил видеокамеру, помогавшую ему запечатлеть содеянное. Свидетельство преступления находит действующий персонаж по имени Bobby Cat (англ. bobcat = рысь, также намек на прозвище лондонских полицейских — бобби). Далее игроку предлагается ответить на ряд вопросов, выбирая нужные подсказки; при этом ему придется решать, какие данные запрашивать, у какого провайдера, каким образом и т. п.


Время, которое игрок затратит на получение полезной информации, тоже учитывается и приносит ему дополнительные баллы. Если добиться цели не удалось или процесс затянулся, на экране отображается огненная вспышка, имитирующая взрыв, и игроку предлагают другой сценарий.

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru