



Windows Update можно использовать для выполнения вредоносного кода

Windows Update можно использовать для выполнения вредоносного кода

Windows Update можно использовать для выполнения вредоносного кода

Службу Windows Update, отвечающую за обновление операционной системы, добавили в список потенциально опасных файлов LoLBins, с помощью которых атакующий может выполнить вредоносный код на компьютере пользователя.

Напомним, что LoLBins — исполняемые файлы (предустановленные или загруженные), которые могут участвовать в атаке злоумышленника, помогая ему избежать детектирования при установке и выполнении вредоносной составляющей.

Также с помощью LoLBins можно обойти контроль учётных записей Windows (UAC) или Windows Defender Application Control (WDAC).

В этот раз категория таких файлов пополнилась клиентом WSUS (Windows Update, wuauclt), расположенным в системной директории %windir%\system32. Этот клиент позволяет проверять наличие обновлений, устанавливать их через командную строку, без необходимости использовать пользовательский интерфейс.

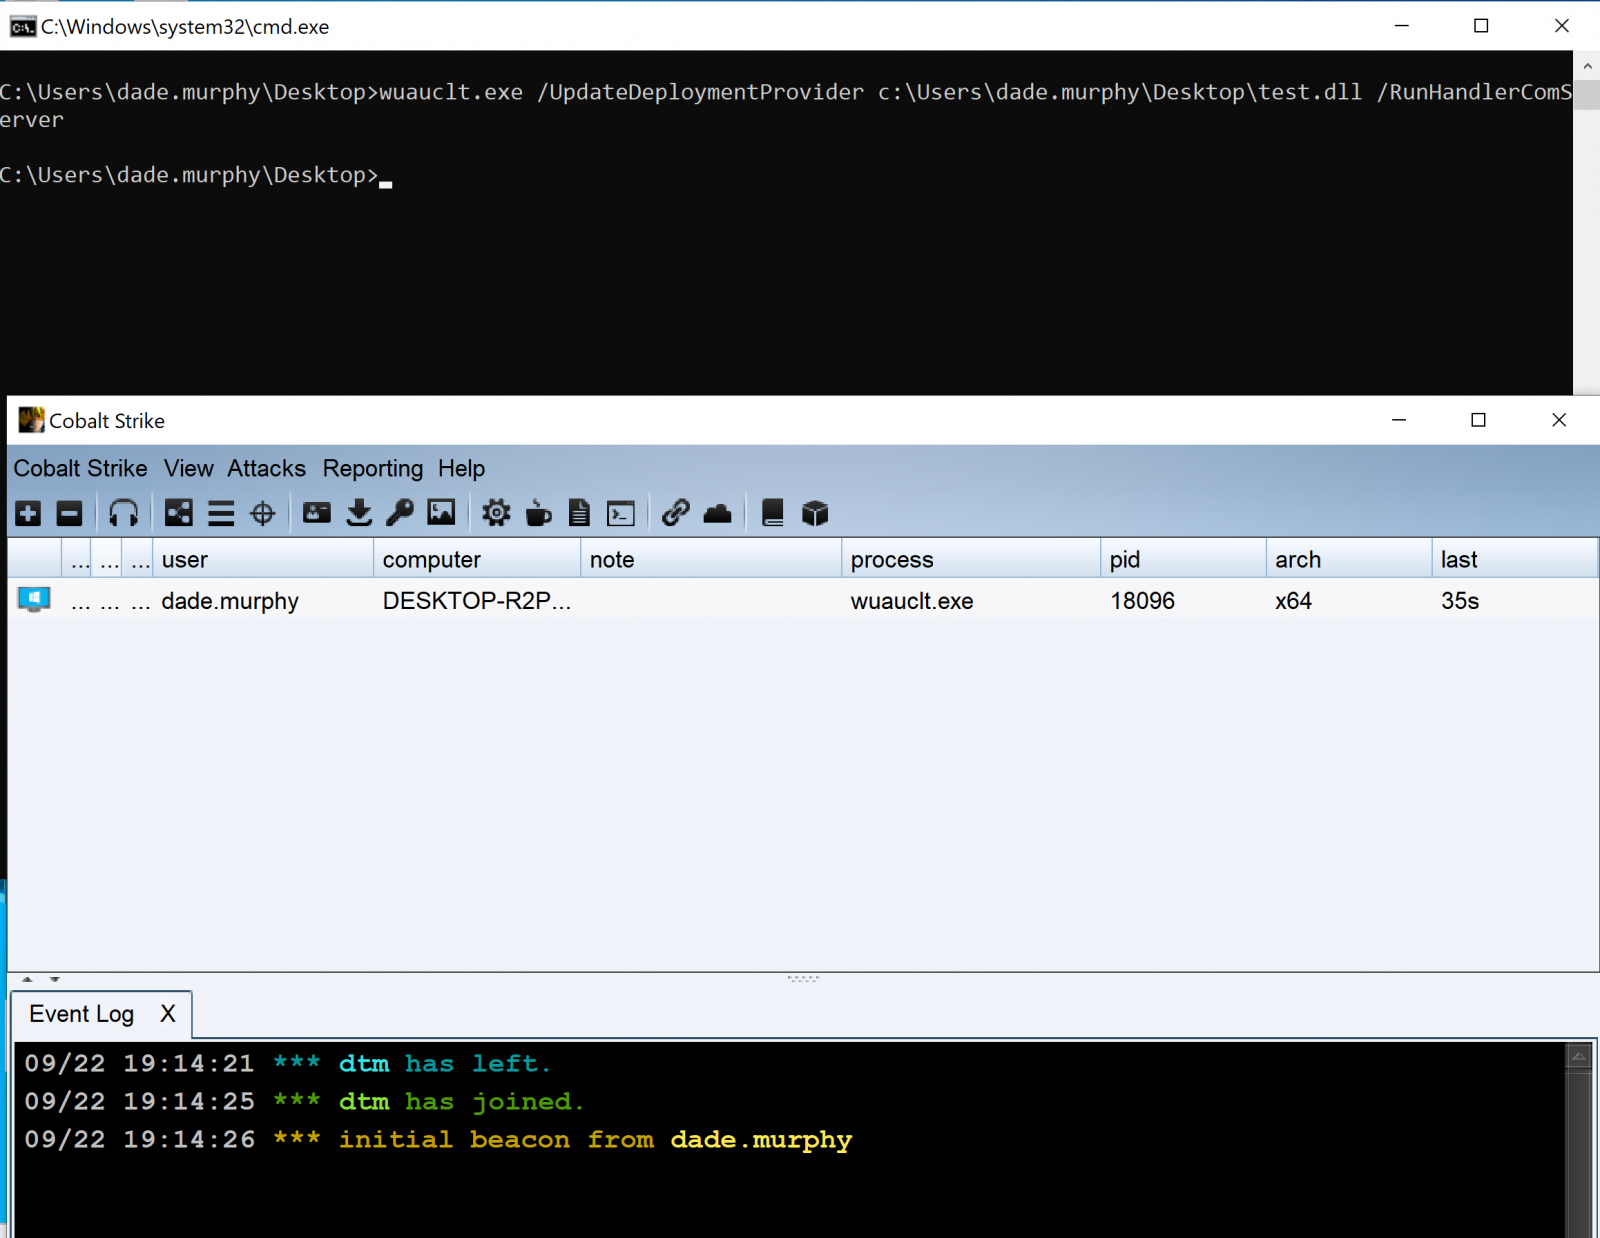
Исследователь из MDSec Дэвид Миддлхёрст обнаружил, что wuauclt можно использовать для выполнения кода в Windows 10, для этого требуется запустить его с помощью специально созданной DLL со следующими параметрами:

wuauclt.exe /UpdateDeploymentProvider [path_to_dll] /RunHandlerComServer


В этом случае «Full_Path_To_DLL» — пусть к DLL-библиотеке атакующего. Примечательно, что злоумышленник с помощью wuauclt может обойти как антивирусную защиту, так и контроль приложений и даже проверку цифровой подписи.

Миддлхёрст даже нашёл образец, который якобы киберпреступники использовали в реальных атаках.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru