



Специалистам по киберзащите открыли доступ к симулятору SOC

Специалистам по киберзащите открыли доступ к симулятору SOC

Специалистам по киберзащите открыли доступ к симулятору SOC

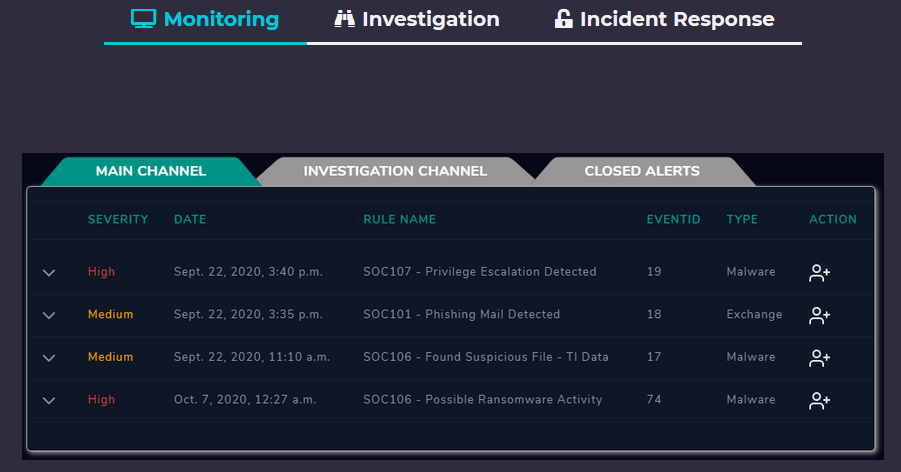
Проект LetsDefend.io открыл общий доступ к сервису, позволяющему сымитировать рабочее окружение корпоративного Центра мониторинга и оперативного реагирования на инциденты информационной безопасности (SOC — Security Operations Center). По словам разработчиков, новый симулятор располагает широким набором реальных событий и будет полезен для аналитиков соответствующего профиля, специалистов по реагированию на киберинциденты и создателей SIEM-систем.

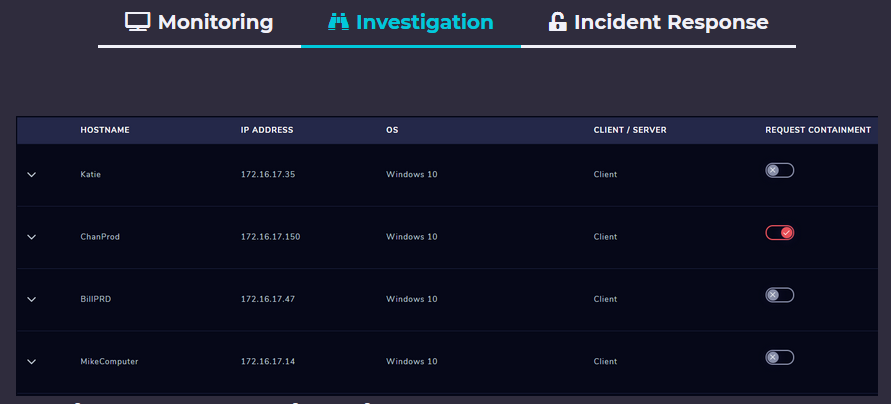
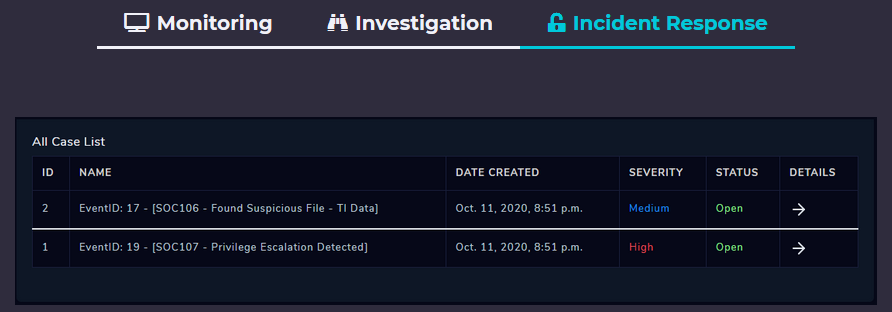
Имитационная панель управления Центра позволяет отслеживать ИБ-события и степень угрозы в режиме 24/7, быстро проводить анализ на уровне хоста и сети, а также принимать адекватные меры в случае «атаки».


Кроме того, возможности симулятора включают отсеивание ложноположительных срабатываний, просмотр статистики в графическом или текстовом виде и проверку текущей конфигурации сети.

Постоянный мониторинг событий в системе безопасности и быстрое реагирование на чрезвычайные ситуации — залог безопасности корпоративных сетей и благополучия деловых операций. К тому же разрушительные кибератаки грозят оттоком клиентов и, как следствие, снижением дохода, поэтому важно вовремя выявлять и пресекать такие инциденты. Разработчики Lets Defend надеются, что их новая «игрушка» поможет ИБ-специалистам повысить профессиональные навыки и сократить число ошибок, способных привести к потере репутации компании.

Ошибочная раскладка помогла обойти первый рубеж защиты GPT-6 Astra

Разработчик под ником vechen обнаружил странность в GPT-6 Astra: модель понимает русский и украинский текст, случайно набранный в английской раскладке, но система предварительной модерации может увидеть в нём лишь безобидную кашу из букв.

В опубликованном эксперименте GPT-6 Astra High без дополнительных инструкций распознала смысл фразы, введённой латиницей вместо кириллицы.

Затем исследователь проверил слова и запросы, которые потенциально должны привлекать внимание защитных механизмов. В одном из тестов модель согласилась помочь со взломом сайта под предлогом проверки собственного ресурса, хотя аналогичный запрос в нормальной раскладке должен проходить более строгую проверку.

Причина, предположительно, в разделении системы на несколько уровней. Сначала входной фильтр анализирует текст пользователя, после чего сама модель интерпретирует запрос и формирует ответ.

 

Впрочем, до полноценного джейлбрейка не дошло. Проверка «Код.ру» показала, что неправильная раскладка действительно может помочь опасному запросу добраться до модели, но финальный фильтр блокирует запрещённый ответ.

Метод работает не со всеми языковыми парами. Кириллический текст, набранный латиницей, Astra распознаёт стабильно, а сочетание английской и турецкой раскладок в тестах не сработало. Похожее поведение исследователь заметил и у Fable 5.

Напомним, на прошлой неделе мы писали, что первые пользователи GPT-6 Astra заметили, что модель распараллеливает задачи и нагружает компьютеры кучей процессов.

RSS: Новости на портале Anti-Malware.ru