



Специалистам по киберзащите открыли доступ к симулятору SOC

Специалистам по киберзащите открыли доступ к симулятору SOC

Специалистам по киберзащите открыли доступ к симулятору SOC

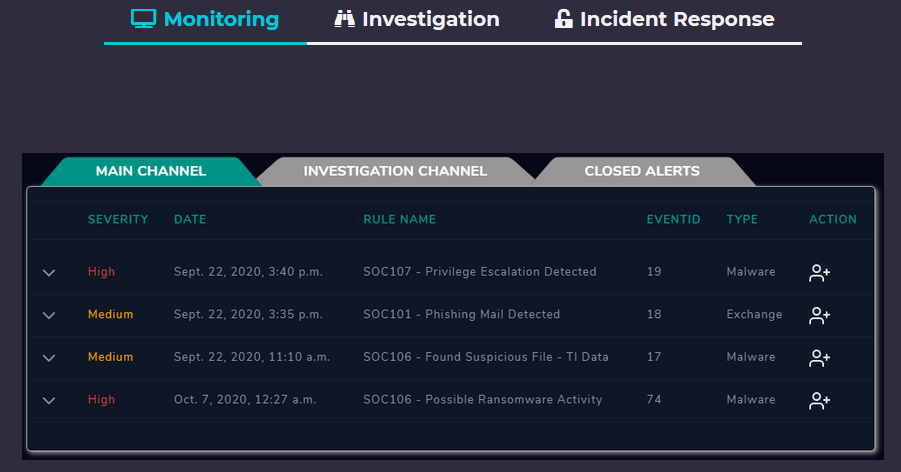
Проект LetsDefend.io открыл общий доступ к сервису, позволяющему сымитировать рабочее окружение корпоративного Центра мониторинга и оперативного реагирования на инциденты информационной безопасности (SOC — Security Operations Center). По словам разработчиков, новый симулятор располагает широким набором реальных событий и будет полезен для аналитиков соответствующего профиля, специалистов по реагированию на киберинциденты и создателей SIEM-систем.

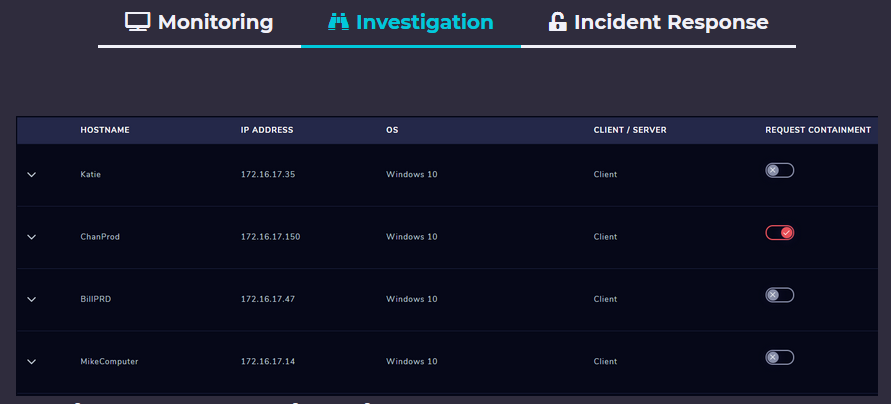
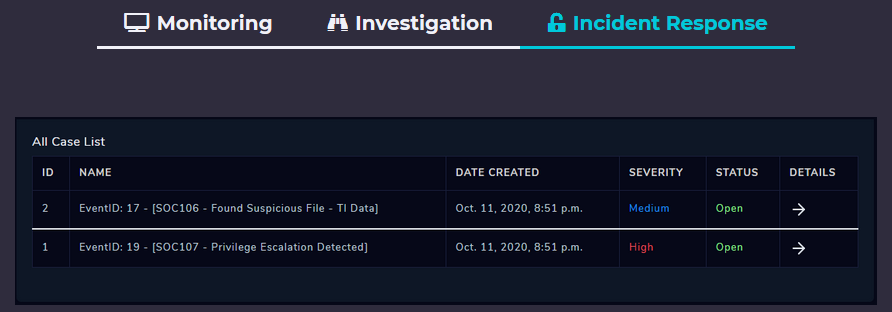
Имитационная панель управления Центра позволяет отслеживать ИБ-события и степень угрозы в режиме 24/7, быстро проводить анализ на уровне хоста и сети, а также принимать адекватные меры в случае «атаки».


Кроме того, возможности симулятора включают отсеивание ложноположительных срабатываний, просмотр статистики в графическом или текстовом виде и проверку текущей конфигурации сети.

Постоянный мониторинг событий в системе безопасности и быстрое реагирование на чрезвычайные ситуации — залог безопасности корпоративных сетей и благополучия деловых операций. К тому же разрушительные кибератаки грозят оттоком клиентов и, как следствие, снижением дохода, поэтому важно вовремя выявлять и пресекать такие инциденты. Разработчики Lets Defend надеются, что их новая «игрушка» поможет ИБ-специалистам повысить профессиональные навыки и сократить число ошибок, способных привести к потере репутации компании.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru