



Неизвестные пытаются сорвать операции знаменитого ботнета Trickbot

Неизвестные пытаются сорвать операции знаменитого ботнета Trickbot

Неизвестные пытаются сорвать операции знаменитого ботнета Trickbot

Последние десять дней некто запускает серию качественно организованных кибератак, нацеленных на срыв операций знаменитого ботнета Trickbot. Это действительно очень мощный вредонос, поскольку в настоящее время он присутствует более чем на двух миллионах заражённых компьютеров.

22 сентября неизвестные установили новый файл конфигурации на Windows-компьютеры, заражённые Trickbot. Как правило, операторы ботнета используют такие файлы для передачи новых инструкций ботам.

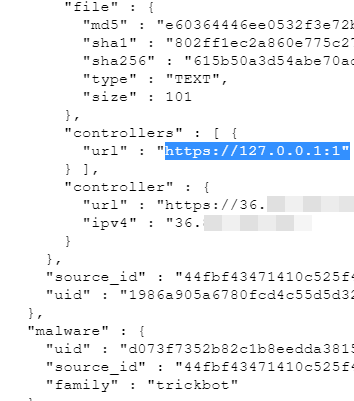
Однако в этом случае всё было иначе: отправленный 22 сентября файл конфигурации указал Trickbot на новый командный сервер, якобы расположенный по адресу 127.0.0.1 (localhost). На странную кампанию обратила внимание команда Intel 471.


По словам специалистов, все данные говорят о том, что за странным обновлением настроек вредоноса стоят не операторы Trickbot, а некий неизвестный хактивист (или группа хактивистов).

«Практически сразу после того, как странный файл конфигурации доставили на заражённые машины, все командные центры Trickbot перестали корректно отвечать на запросы ботов. В результате получилось, что вся центральная инфраструктура ботнета была выведена из строя. Поскольку оба события произошли практически в одно и то же время, есть основания предположить, что это скоординированная операция, направленная на прекращение деятельности Trickbot», — пишет команда Intel 471.

Само собой, кто-то пытается атаковать операторов Trickbot, уверен глава Intel 471 Марк Арина. Это может быть независимый исследователь, власти какой-либо страны или же просто конкурирующая киберпреступная группировка.

Подпишитесь на новости

Android-шпион uCreator пробирается из изменённых сборок Telegram, WeChat

Переписку необязательно красть через поддельный экран входа, ведь можно встроиться в само приложение. Исследователь Ovi разобрал uCreator, также известную как YingGai, — коммерческую Android-платформу для слежки и управления приложениями. В изученных образцах есть функции перехвата сообщений, кодов и данных аккаунтов без получения root.

Технические находки и ограничения анализа автор опубликовал в исследовании uCreator.

Один путь заражения — изменённые сборки Telegram, WeChat и GCash, устанавливаемые из сторонних источников. Другой — контейнер Onion Box, внутри которого запускается нужное приложение. Дополнительные модули могут загружаться уже после установки.

Дальше вредоносный код работает внутри процесса приложения. В Telegram он способен обращаться к открытой базе сообщений через интерфейсы самого клиента. В коде также обнаружены возможности перехвата пароля двухэтапной проверки и сокрытия собственной сессии.


За мобильными компонентами стоит инфраструктура с облачной панелью для разных заказчиков. Открытый GitLab позволил изучить часть серверного кода и историю разработки.

Число пострадавших неизвестно. Работоспособность всей цепочки на Android 17 тоже не подтверждена: у захваченного движка есть проблемы совместимости.

Обычный мессенджер при этом может выглядеть вполне обычно. Поэтому улучшенный Telegram из случайного APK — очень красный флаг.

RSS: Новости на портале Anti-Malware.ru