


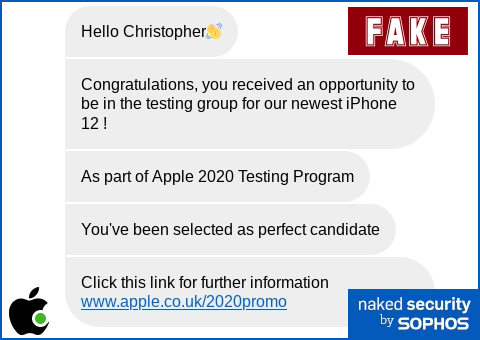

Новый смишинг предлагает пользователям бесплатно попробовать iPhone 12

Новый смишинг предлагает пользователям бесплатно попробовать iPhone 12

Новый смишинг предлагает пользователям бесплатно попробовать iPhone 12

В связи с тем, что Apple в ближайшее время (скорее всего, в октябре) представит iPhone 12, онлайн-мошенники пытаются всячески использовать эту тему для развода честных пользователей.

Об одной из таких кампаний рассказали специалисты Sophos. Злоумышленники рассылают СМС-сообщения от имени Apple Chatbot, приглашая бесплатно попробовать новенький iPhone 12.

Как объяснил Пол Даклин из Sophos, этот вид смишинга (фишинг через СМС-сообщения) имел конкретную цель — выкрасть данные банковских карт пользователей. Принято считать, что смишинг более опасен, чем стандартный фишинг, потому что пользователи привыкли к опасности электронных писем, а вот к СМС-сообщениям относятся менее подозрительно.

В этой кампании мошенники присылают в текстовом сообщении URL. Именно по этой ссылке нужно пройти, чтобы подписаться на бесплатный пробный период использования iPhone 12. При этом URL злоумышленники маскируют под промоадрес Apple.


При переходе по ссылке жертва сталкивается с формой для ввода платёжных данных, которые сразу же попадают в руки мошенников. К сожалению, невнимательные пользователи в погоне за новым девайсом не обращают внимания на типичные мошеннические схемы.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru