



Новый смишинг предлагает пользователям бесплатно попробовать iPhone 12

Новый смишинг предлагает пользователям бесплатно попробовать iPhone 12

Новый смишинг предлагает пользователям бесплатно попробовать iPhone 12

В связи с тем, что Apple в ближайшее время (скорее всего, в октябре) представит iPhone 12, онлайн-мошенники пытаются всячески использовать эту тему для развода честных пользователей.

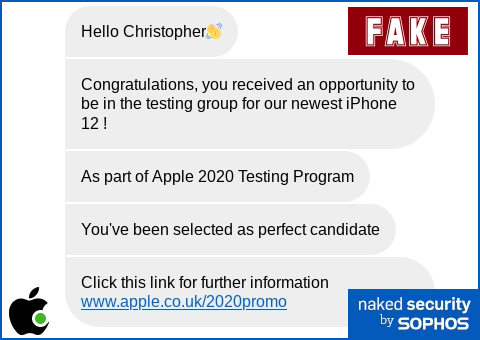
Об одной из таких кампаний рассказали специалисты Sophos. Злоумышленники рассылают СМС-сообщения от имени Apple Chatbot, приглашая бесплатно попробовать новенький iPhone 12.

Как объяснил Пол Даклин из Sophos, этот вид смишинга (фишинг через СМС-сообщения) имел конкретную цель — выкрасть данные банковских карт пользователей. Принято считать, что смишинг более опасен, чем стандартный фишинг, потому что пользователи привыкли к опасности электронных писем, а вот к СМС-сообщениям относятся менее подозрительно.

В этой кампании мошенники присылают в текстовом сообщении URL. Именно по этой ссылке нужно пройти, чтобы подписаться на бесплатный пробный период использования iPhone 12. При этом URL злоумышленники маскируют под промоадрес Apple.


При переходе по ссылке жертва сталкивается с формой для ввода платёжных данных, которые сразу же попадают в руки мошенников. К сожалению, невнимательные пользователи в погоне за новым девайсом не обращают внимания на типичные мошеннические схемы.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru