



Аналитики изучили методы блокировки интернета в Белоруссии

Аналитики изучили методы блокировки интернета в Белоруссии

Аналитики изучили методы блокировки интернета в Белоруссии

Исследователи из Qurium Media Foundation проанализировали методы блокировки, задействованные четырьмя разными операторами связи в Белоруссии. Напомним, что в ходе протестов в стране на некоторое время отключили интернет, а также заблокировали более 80 веб-сайтов (преимущественно новостных).

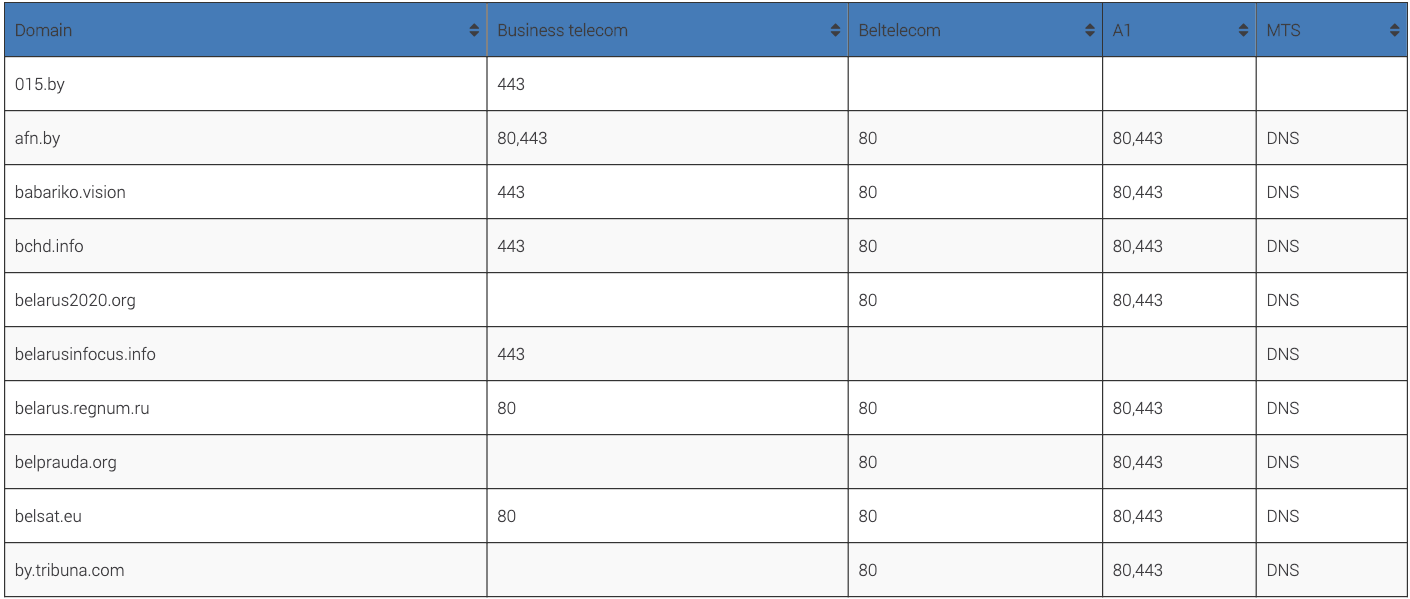
Аналитики Qurium Media Foundation подключили к расследованию белорусскую организацию Human Constanta, отстаивающую права человека. Вместе они изучили методы «Белтелекома», МТС, A1 и «Деловой сети».

Исследователи хотели понять, как работает блокировка в исполнении белорусских операторов связи. Согласно отчёту Qurium Media Foundation, провайдеры использовали собственную инфраструктуру, это значит, что интернет блокировался не на центральном уровне.

Среди конкретных методов исследователи перечислили спуфинг DNS, «прозрачные прокси», перехваченные HTTPS-сертификаты и DPI.


«Деловая сеть», например, перехватывала HTTP-соединения и перенаправляла их на 212.98.160{.}60. Специалисты также нашли сервер «BLOCK-SERVER.bn.by» с IP-адресом 212.98.160{.}157.

HTTP/1.1 307 Temporary Redirect
Location: http://212.98.160.60/


«Белтелеком» использовал различные сигнатуры для блокировки. HTTP-трафик на порт 80 перенаправлялся на 82.209.230{.}23. За редирект отвечал HTTP 302:

HTTP/1.1 302 FOUND
Content-Type: text/html
Location: http://82.209.230{.}23
Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru