



Microsoft случайно открыла сервер с данными поисковых запросов Bing

Microsoft случайно открыла сервер с данными поисковых запросов Bing

Microsoft случайно открыла сервер с данными поисковых запросов Bing

Microsoft столкнулась с интересным киберинцидентом — ИТ-специалисты случайно оставили один из бэкенд-серверов Bing открытым в Сети. К счастью, персональные данные пользователей не пострадали.

На открытый сервер наткнулся Ата Хаксил, исследователь в области кибербезопасности из компании WizCase.

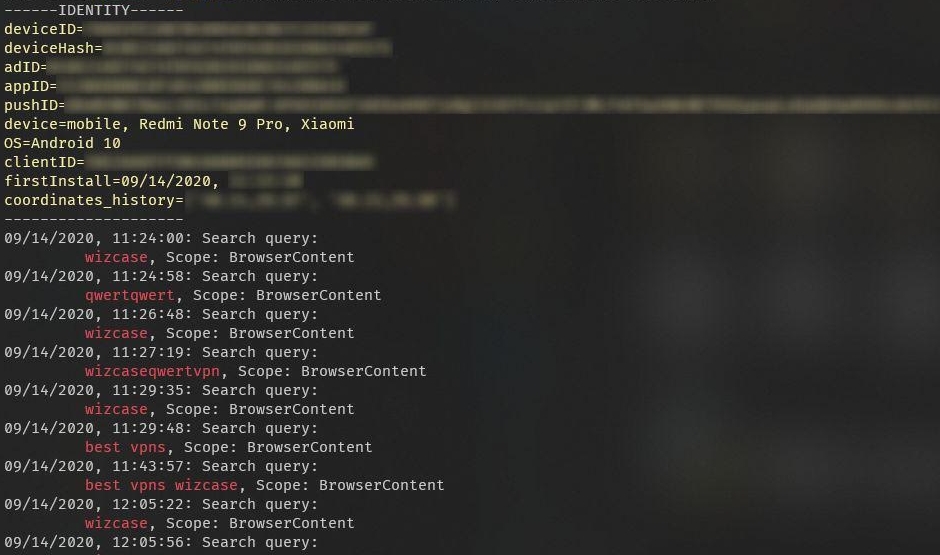
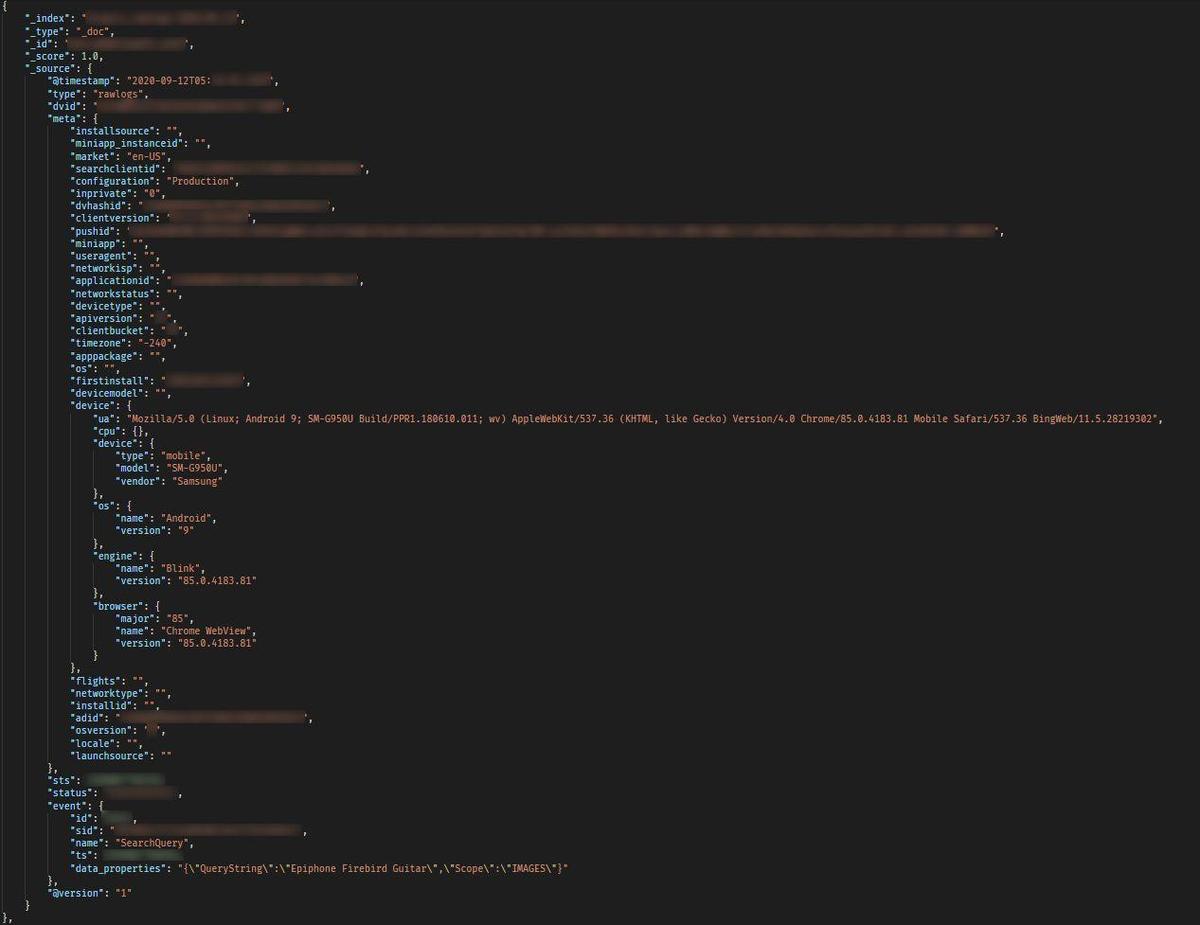
По данным специалиста, незащищённое хранилище раскрыло более 6,5 Тб логов, в которых содержались 15 миллиардов записей поискового движка Bing. Эксперту Wizcase удалось подтвердить подлинность данных.


Как сообщил Хаксил, сервер стоял открытым с 10 по 16 сентября. Как только специалист уведомил представителей Microsoft Security Response Center (MSRC), хранилище сразу же защитили паролем.

Сама Microsoft уже признала ошибку и дала следующие комментарии по ситуации:

«Мы исправили конфигурацию, которая изначально раскрыла небольшую порцию поисковых запросов. После проведённого расследования мы выяснили, что информация была обезличена».

Тем не менее неправильно настроенный сервер компрометировал технические подробности: поисковые запросы, данные об устройстве, операционной системе и браузере пользователя, геолокацию, а также различные хеши токенов и коды купонов.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru