



Хакеры сражаются между собой за взломанные WordPress-сайты

Хакеры сражаются между собой за взломанные WordPress-сайты

Хакеры сражаются между собой за взломанные WordPress-сайты

Киберпреступники, взламывающие сайты на WordPress с помощью раскрытой на днях уязвимости, пытаются защитить их от конкурирующих группировок или хакеров-одиночек. Согласно последним данным, брешь затрагивает 600 тысяч ресурсов.

Уязвимость в плагине File Manager получила статус критической. С её помощью не прошедшие аутентификацию злоумышленники могут загружать вредоносные PHP-файлы и выполнять произвольный код.

Несмотря на то, что брешь пропатчили сразу же после того, как разработчикам плагина доложили о ней, многие сайты в Сети остаются уязвимыми. Например, исследователь Вилли Корхонен обнаружил реальные атаки, в ходе которых преступники задействуют эксплойт.

А вчера специалисты компании Defiant заявили, что общее число атакуемых WordPress-сайтов уже приближается к 2,6 млн. Это значит, что злоумышленники и не думали останавливать свои атаки с выходом патча.

Особых успехов во взломе веб-ресурсов добились два хакера. Один из них марокканец, известен под псевдонимом «bajatax». Проникнув на сайт, злоумышленник размещает там вредоносный скрипт, записывающий все учётные данные и передающий их автору через Telegram. Потом все логины и пароли продаются на соответствующих форумах.

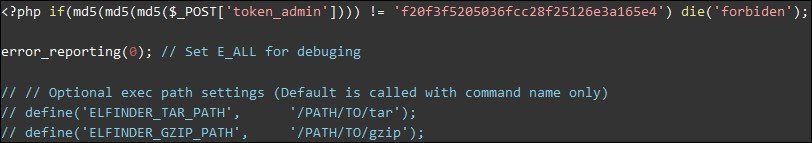
И самое интересное — киберпреступники сражаются за взломанные ресурсы. Эксперты из NinTechNet, например, сообщили о попытках блокировки взлома уже скомпрометированных сайтов. Для этого использовалась специальная защита файлов, которые раскрывал для атаки плагин File Manager.

Подпишитесь на новости

Мошенники подбирают вредоносные Android-приложения под возраст жертв

Сбер фиксирует рост распространения вредоносных приложений для Android. По данным банка, злоумышленники подбирают приманки с учётом возраста аудитории: детям предлагают игры, людям среднего возраста — приложения для скидок и оплаты ЖКХ, пожилым — программы для записи к врачу.

В сообщении от 20 ноября банк рассказал, что установочные APK-файлы и ссылки на поддельные сайты распространяют через телеграм-каналы, чаты и личные сообщения.

Их выдают за рекламу или рекомендации пользователей. Файл может прийти и от знакомого, чей аккаунт взломали.

После установки и выдачи разрешений вредоносные программы могут читать СМС и уведомления, похищать вводимые данные и коды подтверждения. Некоторые позволяют удалённо управлять смартфоном, создавая риск кражи личной информации и денег.

Сбер рекомендует проверять источник приложения по официальному сайту разработчика. Если установочный файл неожиданно прислал знакомый, стоит связаться с ним другим способом и уточнить, действительно ли он отправлял сообщение.

Отдельное внимание банк советует уделять разрешениям: сомнительным программам нельзя предоставлять доступ к СМС, уведомлениям, специальным возможностям Android и функциям администратора устройства. Также не следует отключать защиту по указанию из переписки или с неизвестного сайта.

По данным Сбера, встроенный антивирус в «СберБанк Онлайн» для Android еженедельно обезвреживает около 100 тысяч угроз. Масштаб роста распространения вредоносных приложений и период сравнения в сообщении не указаны.

RSS: Новости на портале Anti-Malware.ru