



Хакеры сражаются между собой за взломанные WordPress-сайты

Хакеры сражаются между собой за взломанные WordPress-сайты

Хакеры сражаются между собой за взломанные WordPress-сайты

Киберпреступники, взламывающие сайты на WordPress с помощью раскрытой на днях уязвимости, пытаются защитить их от конкурирующих группировок или хакеров-одиночек. Согласно последним данным, брешь затрагивает 600 тысяч ресурсов.

Уязвимость в плагине File Manager получила статус критической. С её помощью не прошедшие аутентификацию злоумышленники могут загружать вредоносные PHP-файлы и выполнять произвольный код.

Несмотря на то, что брешь пропатчили сразу же после того, как разработчикам плагина доложили о ней, многие сайты в Сети остаются уязвимыми. Например, исследователь Вилли Корхонен обнаружил реальные атаки, в ходе которых преступники задействуют эксплойт.

А вчера специалисты компании Defiant заявили, что общее число атакуемых WordPress-сайтов уже приближается к 2,6 млн. Это значит, что злоумышленники и не думали останавливать свои атаки с выходом патча.

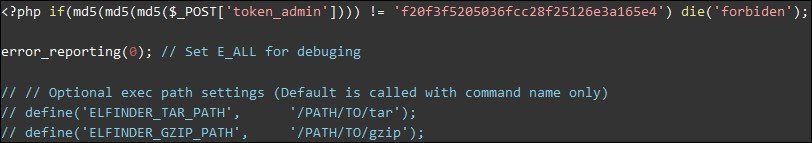
Особых успехов во взломе веб-ресурсов добились два хакера. Один из них марокканец, известен под псевдонимом «bajatax». Проникнув на сайт, злоумышленник размещает там вредоносный скрипт, записывающий все учётные данные и передающий их автору через Telegram. Потом все логины и пароли продаются на соответствующих форумах.

И самое интересное — киберпреступники сражаются за взломанные ресурсы. Эксперты из NinTechNet, например, сообщили о попытках блокировки взлома уже скомпрометированных сайтов. Для этого использовалась специальная защита файлов, которые раскрывал для атаки плагин File Manager.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru