



Хакеры сражаются между собой за взломанные WordPress-сайты

Хакеры сражаются между собой за взломанные WordPress-сайты

Хакеры сражаются между собой за взломанные WordPress-сайты

Киберпреступники, взламывающие сайты на WordPress с помощью раскрытой на днях уязвимости, пытаются защитить их от конкурирующих группировок или хакеров-одиночек. Согласно последним данным, брешь затрагивает 600 тысяч ресурсов.

Уязвимость в плагине File Manager получила статус критической. С её помощью не прошедшие аутентификацию злоумышленники могут загружать вредоносные PHP-файлы и выполнять произвольный код.

Несмотря на то, что брешь пропатчили сразу же после того, как разработчикам плагина доложили о ней, многие сайты в Сети остаются уязвимыми. Например, исследователь Вилли Корхонен обнаружил реальные атаки, в ходе которых преступники задействуют эксплойт.

А вчера специалисты компании Defiant заявили, что общее число атакуемых WordPress-сайтов уже приближается к 2,6 млн. Это значит, что злоумышленники и не думали останавливать свои атаки с выходом патча.

Особых успехов во взломе веб-ресурсов добились два хакера. Один из них марокканец, известен под псевдонимом «bajatax». Проникнув на сайт, злоумышленник размещает там вредоносный скрипт, записывающий все учётные данные и передающий их автору через Telegram. Потом все логины и пароли продаются на соответствующих форумах.

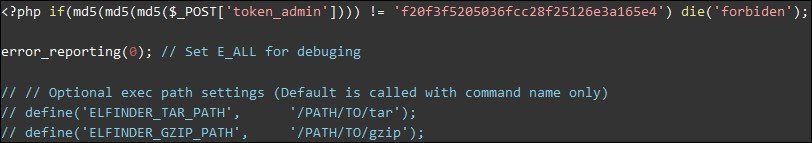
И самое интересное — киберпреступники сражаются за взломанные ресурсы. Эксперты из NinTechNet, например, сообщили о попытках блокировки взлома уже скомпрометированных сайтов. Для этого использовалась специальная защита файлов, которые раскрывал для атаки плагин File Manager.

Подпишитесь на новости

Госуслуги позволят отзывать согласия на обработку данных

Нажали «Согласен», подписали бумагу и забыли, кому разрешили обрабатывать свои данные? Минцифры предлагает собрать такие разрешения на единой платформе в «Госуслугах». Инициатива входит в третий пакет мер против кибермошенников.

Законопроект опубликован для общественного обсуждения. На платформе гражданин сможет увидеть согласия, которые ранее выдавал онлайн и офлайн.

По замыслу ведомства, сервис позволит узнать, кто, как и зачем обрабатывает персональные данные. У привычной галочки появится история, которую можно проверить.

Посмотреть список — только часть идеи. Пользователям также хотят дать возможность отзывать ранее выданные согласия и сообщать о возможных нарушениях в уполномоченные органы.

Срок запуска и подробности переноса старых согласий в опубликованном описании инициативы не названы. Главная задача будущего сервиса — сделать отношения с обработчиками данных понятнее.

RSS: Новости на портале Anti-Malware.ru