



Темы Windows 10 можно использовать для кражи пароля от Windows-аккаунта

Темы Windows 10 можно использовать для кражи пароля от Windows-аккаунта

Темы Windows 10 можно использовать для кражи пароля от Windows-аккаунта

Специально созданные темы оформления в Windows 10 могут помочь злоумышленнику запустить атаку «Pass-the-Hash» и выкрасть учётные данные от аккаунта Windows. Известно, что операционная система позволяет пользователям создавать собственные темы, в которых можно настраивать цвета, звуки, стиль курсора мыши и обои рабочего стола.

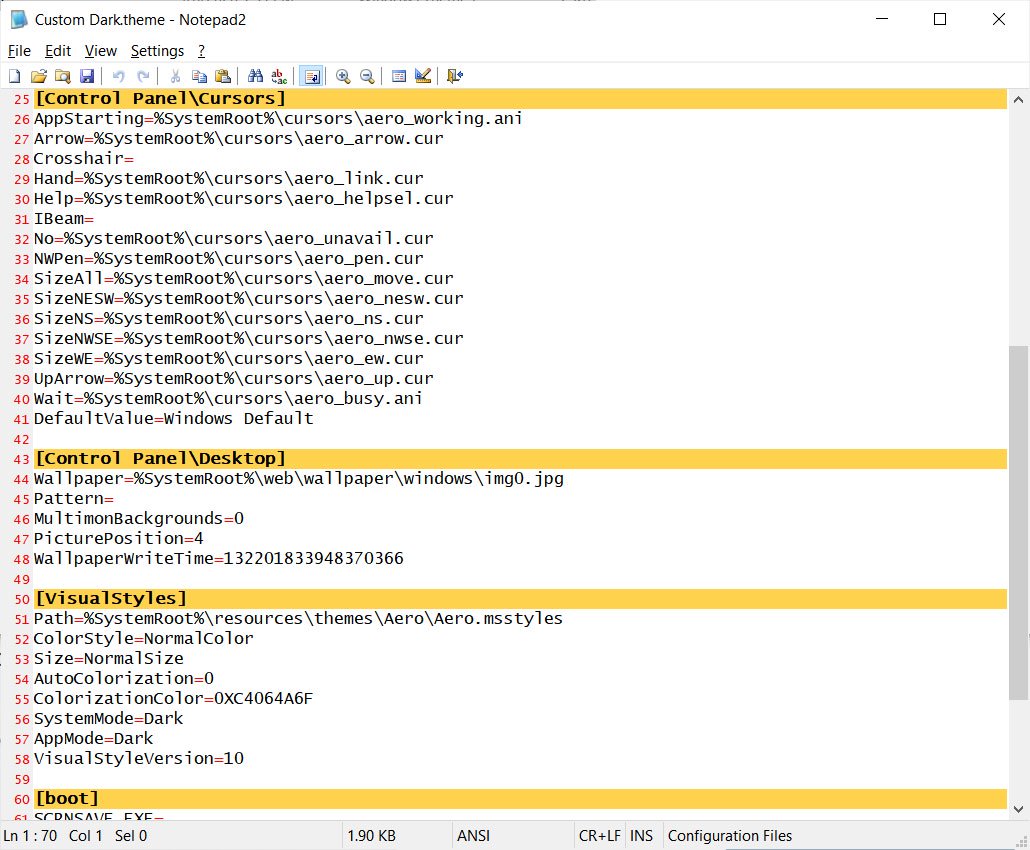
Пользователи Windows могут в любой момент переключаться между разными темами, если захотят изменить вид ОС. Все созданные темы хранятся в директории %AppData%\Microsoft\Windows\Themes в виде файлов с расширением .theme — например, «Custom Dark.theme».


Любой кастомной темой Windows можно при желании делиться со знакомыми и друзьями. В этом случае они компонуются в файл с расширением .deskthemepack, который можно установить по двойному клику.

Джимми Бейн, исследователь в области кибербезопасности, обнаружил, что специально созданные темы для Windows можно использовать для атак «Pass-the-Hash». Это значит, что злоумышленник получает возможность выкрасть хеши имён пользователей и паролей. Для этого достаточно лишь обманом заставить пользователя обратиться к SMB-шаре, требующей аутентификацию.

При попытке получить доступ к удалённому ресурсу Windows автоматически отправит имя пользователя и NTLM-хеш пароля. Далее атакующий попытается дехешировать пароль и взломать аккаунт пользователя.

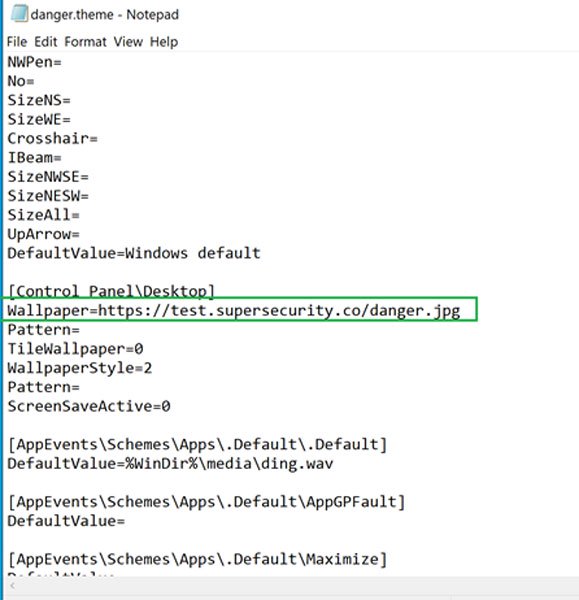
Специальные кастомные темы помогают в этом случае, если обои рабочего стола настроить на использование удалённого источника.


Другими словами, Windows будет автоматически отправлять учётные данные, если злоумышленник правильно настроит тему оформления.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru