



Банковский троян RTM заражает до 10 тыс. граждан в день (77% в России)

Банковский троян RTM заражает до 10 тыс. граждан в день (77% в России)

Банковский троян RTM заражает до 10 тыс. граждан в день (77% в России)

Команда BI.ZONE изучила один из самых распространённых банковских троянов — RTM. Атаки этой вредоносной программы отличаются интересной географией — операторы сфокусированы на клиентах банков России и ряда других близлежащих стран.

Распространением RTM занимается одноимённая киберпреступная группировка, первые операции которой были зафиксированы ещё в 2015 году. Как подсчитали специалисты «Лаборатории Касперского», в 2019 году 21,6% жертв банковских троянов столкнулись именно с RTM.

Другими словами, этот зловред занял второе место среди наиболее распространённых вредоносных программ, пытающихся выкрасть платёжную информацию клиентов российских банков.

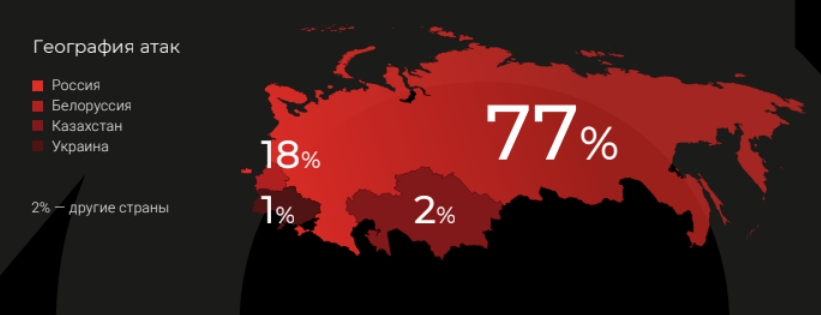
Согласно отчёту BI.ZONE, на Россию приходится 77% атак RTM, второй по популярности страной у злоумышленников стала Белоруссия (18% атак), за ними идут Казахстан (2%) и Украина (1%). Ещё 2% досталось другим странам.


Операторы RTM выбирают в качестве жертв сотрудников, занимающихся финансовой деятельностью в организациях малого и среднего бизнеса. Одна успешная операция в среднем приносит киберпреступникам около 1,1 миллиона рублей, однако попадались куда более крупные хищения — у некоторых компаний группировка вывела со счетов до 12 миллионов рублей. Ежедневно RTM способен поразить до 10 тысяч пользователей.

Авторы RTM написали своё детище на Delphi, троян использует два основных компонента: загрузчик RTM.Downloader и модуль для сбора данных RTM.MainModule. Последний связывается с командным сервером (C2) и может загружать дополнительные модули.

Подпишитесь на новости

ИТ-инфраструктуру Следственного комитета предлагают поручить Минцифры

Правительство внесло в Госдуму законопроект, который позволит централизованно обеспечивать Следственный комитет информационными системами, программами и ИТ-инфраструктурой через Минцифры. Разработку и снабжение предлагают организовать с опорой на компетенции министерства.

Документ № 23203-9 опубликован в электронной базе Госдумы. Он внесён 30 октября и предусматривает изменения в закон о Следственном комитете и законодательство о контрактной системе.

Предлагаемые полномочия охватывают создание и развитие информационных систем, информационно-телекоммуникационных сетей и необходимой инфраструктуры, а также обеспечение программными и программно-техническими средствами.

Аргумент правительства — эффективнее использовать федеральный бюджет за счёт опыта Минцифры в управлении проектами информатизации.

Дополнительно проект предусматривает возможность централизованных закупок для одного или нескольких федеральных государственных органов, включая Следственный комитет.

Пока это законодательное предложение. Говорить, что Минцифры уже приняло на обслуживание всю ИТ-инфраструктуру СК, рано: документу ещё предстоит парламентское рассмотрение.

Для поставщиков ПО и оборудования потенциально меняется организация закупок и проектов. А вот выводы о конкретных подрядчиках, продуктах или размере экономии из опубликованной инициативы сделать нельзя.

RSS: Новости на портале Anti-Malware.ru