



Google удалил Android-шпион, следящий за протестующими в Белоруссии

Google удалил Android-шпион, следящий за протестующими в Белоруссии

Google удалил Android-шпион, следящий за протестующими в Белоруссии

Google на этой неделе удалил из официального магазина Play Store шпионское Android-приложение, которое использовалось для сбора информации о протестующих гражданах Белоруссии.

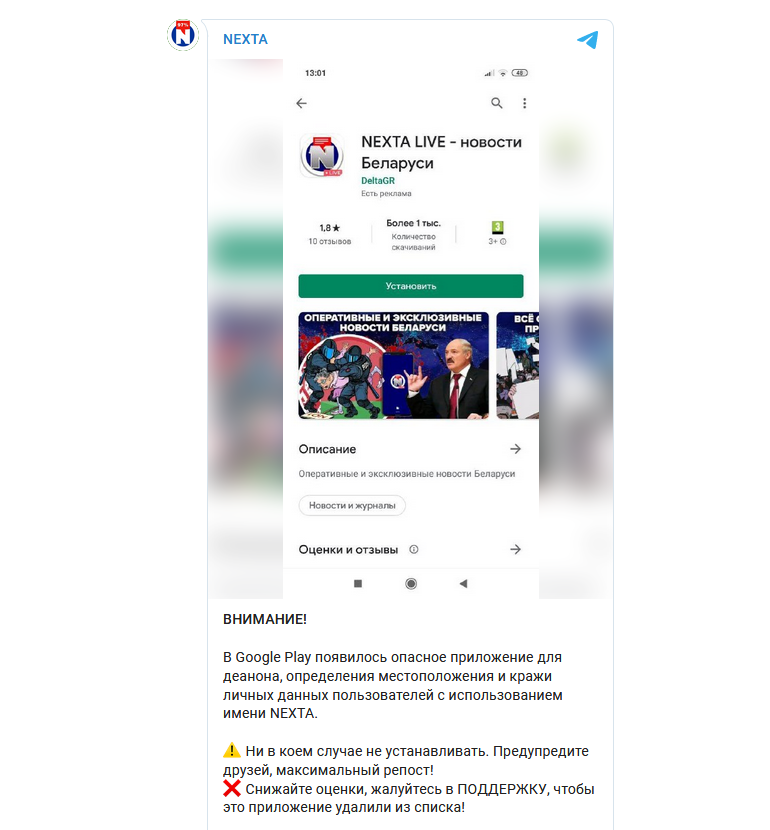
Приложение известно под именем NEXTA LIVE (com.moonfair.wlkm), на протяжении трёх недель его мог скачать любой желающий из официального источника. За это время программу загрузили тысячи раз, она получила сотни оценок пользователей.

NEXTA LIVE маскировалась под официальное Android-приложение от независимого белорусского новостного агентства Nexta, популярность которого взлетела после последних событий в стране.

Однако в своём канале в Telegram представители Nexta заявили, что их редакция не имеет никакого отношения к NEXTA LIVE, а последнее вообще используется для сбора данных о протестующих.


Сотрудники Nexta попросили граждан срочно удалить шпионский софт и предупредить всех своих родственников и близких об опасности установки этой программы. Также редакция обратилась к Google.

По словам независимого исследователя Android-вредоносов, NEXTA LIVE связывалась с доменом, расположенным на российском IP-адресе — at arcpi.nextialive.roimaster[.]site (89.223.89[.]47).

Другой анализ показал, что программа собирает данные геолокации и отправляет их на удалённый сервер. Всё это делается с целью установить личности активно участвующих в протестах белоруссов.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru