



Атакующие используют DNS поверх HTTPS от Google для загрузки вредоносов

Атакующие используют DNS поверх HTTPS от Google для загрузки вредоносов

Атакующие используют DNS поверх HTTPS от Google для загрузки вредоносов

Исследователи Huntress Labs проанализировали интересный образец вредоносной программы, которая пряталась в фейковых логах ошибок Windows. В результате специалистам удалось выявить ещё одну интересную особенность зловреда.

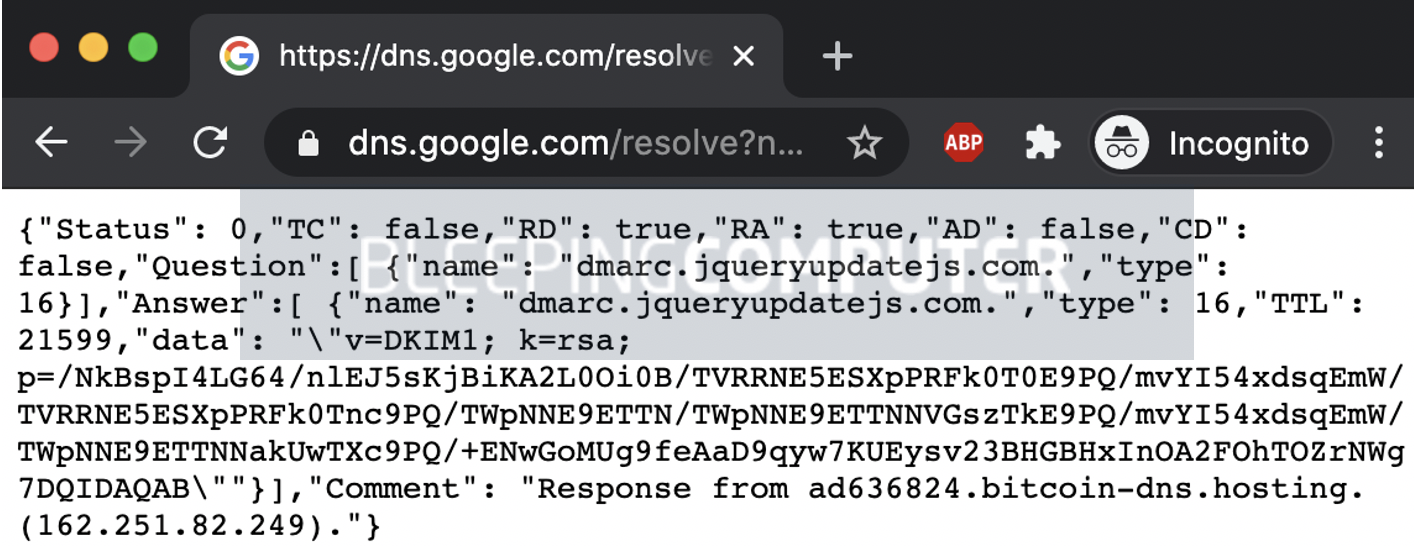
Команда Huntress Labs обнаружила подозрительный URL, который был зашит в PowerShell-код:

https://dns.google.com/resolve?name=dmarc.jqueryupdatejs.com&type=txt

Домен jqueryupdatejs.com сразу же привлёк внимание исследователей. Стало понятно, что DNS от Google используется для перевода имени домена в адрес, а возвращаемый Google DNS ответ содержал зашифрованную вредоносную нагрузку.


«Запрос записей DNS поверх HTTPS не представляет собой ничего нового, но это очень продуманная техника. Часто фильтрация DNS используется в корпоративной сети для блокировки доступа к вредоносным сайтам. Но ведь никто не будет блокировать трафик к https://google.com по защищённому HTTPS-соединению», — объясняет Джон Хэммонд, один из исследователей Huntress Labs.

При этом эксперт подчеркнул, что «DNS поверх HTTPS» сейчас часть обсуждается в контексте безопасности и конфиденциальности. И у этого протокола есть полезные свойства.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru