



Новый Windows-вредонос особо опасен для владельцев цифровой валюты

Новый Windows-вредонос особо опасен для владельцев цифровой валюты

Новый Windows-вредонос особо опасен для владельцев цифровой валюты

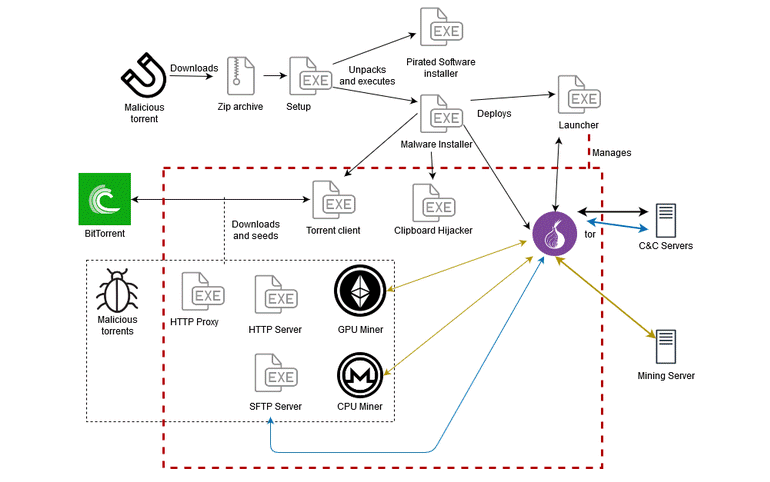
Антивирусная компания ESET опубликовала анализ недавно обнаруженного семейства вредоносных программ для Windows. Получивший имя KryptoCibule вредонос действовал с конца 2018 года, однако эксперты заметили его лишь сейчас.

По словам ESET, KryptoCibule особо опасен для владельцев криптовалюты, поскольку тремя основными функциями зловреда являются:

  1. Установка в систему жертвы криптомайнера.
  2. Кража файлов, связанных с криптокошельками.
  3. Подмена адресов цифровых кошельков в буфере обмена.

Такие функциональные возможности — результат кропотливой работы авторов KryptoCibule. Оказалось, что киберпреступники постепенно добавляли новые функции с момента запуска вредоноса (конец 2018 года).

Как объяснили в ESET, KryptoCibule со временем превратился в сложную киберугрозу со множеством компонентов. Зловред на голову опережает стандартные семейства злонамеренных программ.

В настоящее время KryptoCibule распространяется с помощью торрент-сайтов, на которых можно найти пиратские программы. Это значит, что посетители таких ресурсов, скачивая и устанавливая нужный софт, получают в довесок KryptoCibule.

Вредонос оснащён механизмом, позволяющим ему восстанавливать работу после перезагрузки. Для этого используется запланированное в Windows задание. Также образец использует сеть Tor, чтобы незаметно взаимодействовать с командным сервером (C2). В какой-то момент KryptoCibule может скачать дополнительные модули.

Подпишитесь на новости

Не просто стойка с GPU: в России собрали ПАК для корпоративного ИИ

«Лаборатория Числитель» и «Информзащита» представили программно-аппаратный комплекс, который должен помочь крупным компаниям перейти от вечных ИИ-пилотов к нормальной промышленной эксплуатации моделей. Решение анонсировали на форуме TNF-2026.

В основе ПАК — высокопроизводительный ML-кластер и российская платформа контейнеризации «Штурвал». Но создатели подчёркивают: это не очередная дорогая стойка с GPU, на которой каждый проект приходится собирать руками.

Комплекс превращает вычислительные мощности в единый управляемый ресурс. ML-специалист запускает задачу, а платформа сама выделяет CPU и GPU, поднимает нужное окружение, подключает хранилище, запускает обучение и масштабирует нагрузку. Для автоматизации используются Kubernetes и инструменты MLOps, включая Kubeflow, MLflow и model serving.

Архитектура состоит из четырёх уровней: аппаратной инфраструктуры, платформы «Штурвал», MLOps-стека и прикладных ИИ-сервисов — от прогнозирования и аналитики до корпоративных ассистентов. Вокруг ядра работают IAM/SSO, объектное хранилище, реестр образов, CI/CD, мониторинг и аудит.

Заказчики получают единый пул вычислительных ресурсов, изоляцию проектов, централизованное управление доступами и полный жизненный цикл моделей — от эксперимента до публикации и обновления. При этом ML-инструменты не лезут напрямую в железо, а получают инфраструктуру как сервис.

Как сообщается в публикации о проекте, архитектура уже прошла промышленную эксплуатацию у крупного государственного заказчика.

RSS: Новости на портале Anti-Malware.ru