



Новый Windows-вредонос особо опасен для владельцев цифровой валюты

Новый Windows-вредонос особо опасен для владельцев цифровой валюты

Новый Windows-вредонос особо опасен для владельцев цифровой валюты

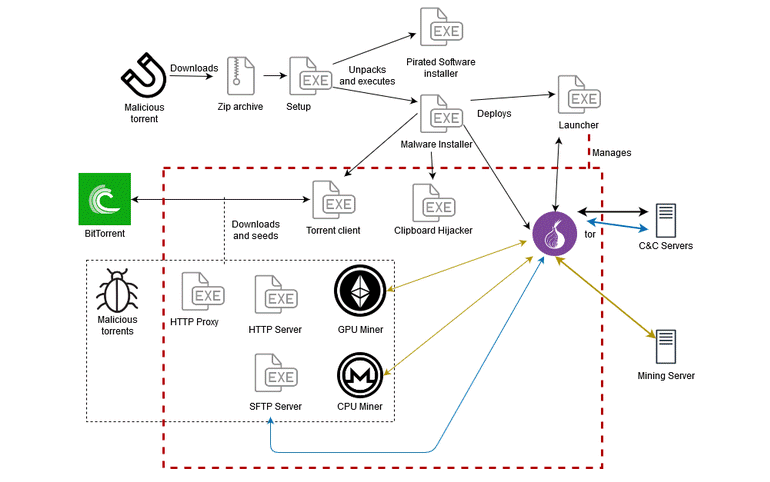
Антивирусная компания ESET опубликовала анализ недавно обнаруженного семейства вредоносных программ для Windows. Получивший имя KryptoCibule вредонос действовал с конца 2018 года, однако эксперты заметили его лишь сейчас.

По словам ESET, KryptoCibule особо опасен для владельцев криптовалюты, поскольку тремя основными функциями зловреда являются:

  1. Установка в систему жертвы криптомайнера.
  2. Кража файлов, связанных с криптокошельками.
  3. Подмена адресов цифровых кошельков в буфере обмена.

Такие функциональные возможности — результат кропотливой работы авторов KryptoCibule. Оказалось, что киберпреступники постепенно добавляли новые функции с момента запуска вредоноса (конец 2018 года).

Как объяснили в ESET, KryptoCibule со временем превратился в сложную киберугрозу со множеством компонентов. Зловред на голову опережает стандартные семейства злонамеренных программ.

В настоящее время KryptoCibule распространяется с помощью торрент-сайтов, на которых можно найти пиратские программы. Это значит, что посетители таких ресурсов, скачивая и устанавливая нужный софт, получают в довесок KryptoCibule.

Вредонос оснащён механизмом, позволяющим ему восстанавливать работу после перезагрузки. Для этого используется запланированное в Windows задание. Также образец использует сеть Tor, чтобы незаметно взаимодействовать с командным сервером (C2). В какой-то момент KryptoCibule может скачать дополнительные модули.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru