



Apple по ошибке одобрила вредоносную программу для macOS

Apple по ошибке одобрила вредоносную программу для macOS

Apple по ошибке одобрила вредоносную программу для macOS

Несмотря на одни из самых жёстких правил проверки приложений, Apple всё-таки допустила ошибку, позволив вредоносной программе беспрепятственно запускаться в системе macOS.

В прошлом году купертиновцы ввели новую политику, обязывающую разработчиков отправлять свои приложения на проверку.

Только когда Apple убедится, что софт абсолютно безопасен, встроенная в macOS защитная программа Gatekeeper позволит ему работать в операционной системе. А вот приложения, которые не прошли проверку, будут заблокированы.

Тем не менее исследователи в области кибербезопасности утверждают, что им удалось обнаружить первый вредонос для macOS, прошедший все этапы проверки Apple. Другими словами, корпорация сама дала опасному софту зелёный свет.

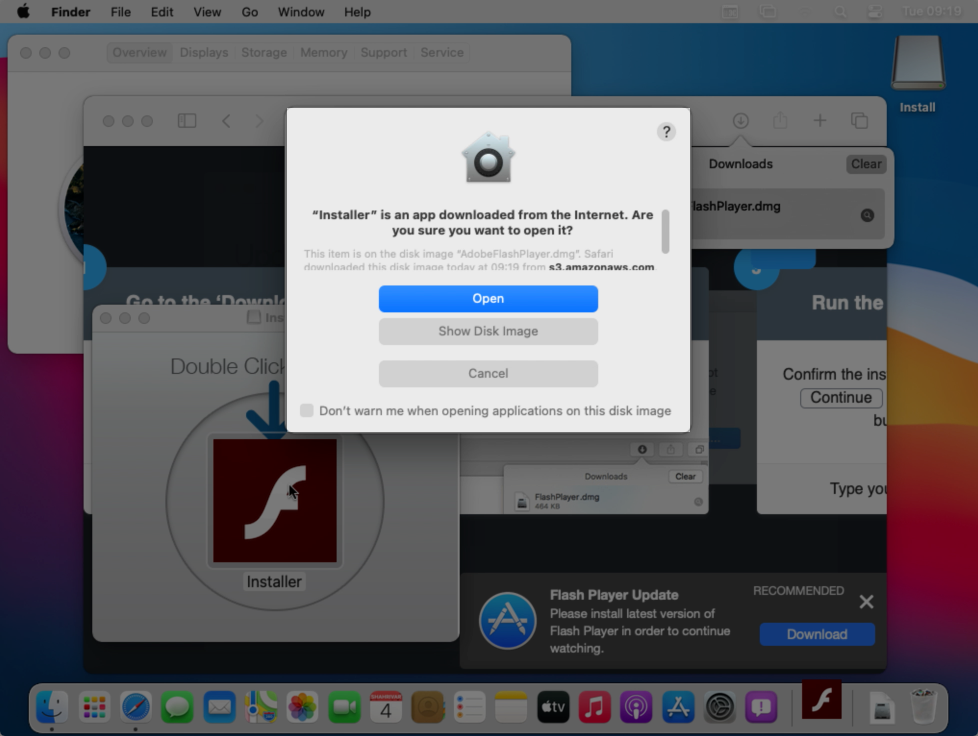
Питер Дантини, работающий со знаменитым знатоком macOS-угроз Патриком Уордлом, наткнулся на вредоносную программу, замаскированную под установочный файл Adobe Flash. Это типичная тактика, которую киберпреступники используют уже много лет, причём их не смущает, что Flash постепенно отходит в прошлое.

Но Дантини и Уордл обнаружили один из вредоносных «установочных файлов Flash», чей код одобрила сама Apple.


Позже выяснилось, что проверку безопасности прошёл известный вредонос Shlayer. По словам специалистов «Лаборатории Касперского», это самая распространённая угроза для macOS за 2019 год.

Shlayer может перехватывать зашифрованный трафик (даже с сайтов, работающих по HTTPS), а также подменять веб-сайты и поисковую выдачу собственной рекламой. Именно так создатели вредоноса зарабатывают деньги.

«Насколько мне известно, это первая подобная вредоносная программа [одобренная Apple — прим. AM]», — пишет в блоге Уордл.

Как объяснил эксперт, это значит, что купертиновцы не смогли обнаружить злонамеренный код. После сообщений Уордла Apple, конечно, отозвала выданные ранее разрешения. Однако Уордл считает, что злоумышленники в скором времени могут вернуться уже с другим одобренным образцом.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru