



Эксперты изучили показатели трафика популярных киберпреступных форумов

Эксперты изучили показатели трафика популярных киберпреступных форумов

Эксперты изучили показатели трафика популярных киберпреступных форумов

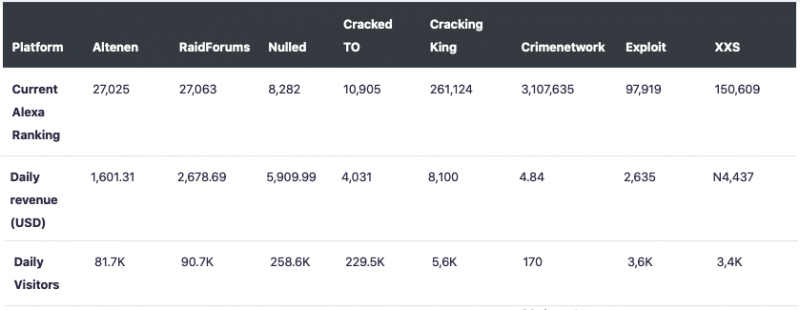
Исследователи из Digital Shadows изучили показатели трафика нескольких популярных киберпреступных форумов. В отчёте есть ряд интересных моментов. Под наблюдение попали англоязычные форумы Altenen, RaidForums, Nulled, Cracked TO и Cracking King, немецкий Crimenetwork и российские Exploit и XSS.

Показатели эксперты брали с площадок HypeStat и Alexa. Оценивались количество ежедневных уникальных посетителей, страны, из которых чаще всего заходят люди, и рейтинг.


Показатели форумов Altenen, Nulled, Exploit и XSS ощутимо подросли за последние 90 дней, однако команда Digital Shadows отметила, что администраторы могли использовать ботов для манипуляции количеством посетителей.

«Значительное увеличение показателей Altenen кажется слишком существенным, чтобы быть правдой. За тот же период приблизительно такой же скачок наблюдается и у RaidForums», — пишут в блоге исследователи.

Специалисты подчеркнули, что в статистике не учитываются посещения с доменов .onion. Это значит, что показатели Alexa нельзя признать точными, поскольку многие используют сеть Tor для посещения ресурсов подобной тематики.

Тем не менее анализ показал, что в среднем пользователи проводят на киберпреступных форумах от 6 до 22 минут. Но и тут команда Digital Shadows отметила, что эти данные могут быть неточными — скорее всего, посетители всё-таки задерживаются дольше.

По словам Кейси Кларка, исследователя угроз из Digital Shadows, ключевым моментом отчёта является возможность манипуляции показателями трафика через ботов или VPN. Кларк считает, что отдельные киберпреступные форумы могут использовать завышенные показатели в рекламных целях.

Владельцев VPS предупредили о блокировке IP из-за открытых сервисов

Российские системы фильтрации могут активно сканировать публичные IP-адреса и блокировать серверы, на которых обнаружены средства обхода ограничений. Об этом рассказал пользователь Хабра под ником 0ka, обративший внимание на участившиеся жалобы владельцев VPS.

По версии автора публикации, примерно с декабря 2025 года для анализа серверов применяется Active Probing — активное зондирование адресов с целью определить запущенные сервисы, открытые порты и особенности их конфигурации.

Под проверку могут попадать веб-серверы, SSH, VPN и прокси-инструменты. Особое внимание, как утверждается, привлекают серверы без нормального DNS-имени, нестандартные порты и HTTPS-сертификаты, маскирующиеся под домены Яндекса, Apple, Google, Rutube и других известных площадок.

Такое сочетание может указывать на ПО для обхода блокировок или просто на кривую настройку, но фильтр разбираться в душевной организации администратора не обязан.

Официального списка сервисов и конфигураций, которые могут привести к блокировке IP, в открытом доступе нет. Независимого подтверждения того, что Роскомнадзор массово сканирует весь диапазон IPv4 именно по описанной схеме, также не представлено. Поэтому выводы автора стоит считать техническими наблюдениями, а не опубликованным регламентом ведомства.

Для самостоятельной проверки VPS предлагается воспользоваться поисковой платформой Censys или просканировать собственный сервер через Nmap. Стоит изучить открытые порты, сертификаты и неизвестные службы, а ненужные компоненты — отключить.

Уже действующую блокировку можно попытаться выявить сравнением трассировки до доступного и недоступного адресов из российской сети.

В опросе под публикацией 37 из 94 участников сообщили, что столкнулись с блокировками, а 10 из 43 нашли на своих серверах потенциально проблемные сервисы.

RSS: Новости на портале Anti-Malware.ru