



Android-вредоносы обещают бесплатную обувь, но заваливают вас рекламой

Android-вредоносы обещают бесплатную обувь, но заваливают вас рекламой

Android-вредоносы обещают бесплатную обувь, но заваливают вас рекламой

Команда White Ops обнаружила набор Android-приложений, устанавливающих в систему скрытый браузер, который впоследствии используется для загрузки переполненных рекламой веб-страниц.

Точное количество сомнительных приложений никто не называет, но известно, что Google уже удалил их из официального магазина Play Store.

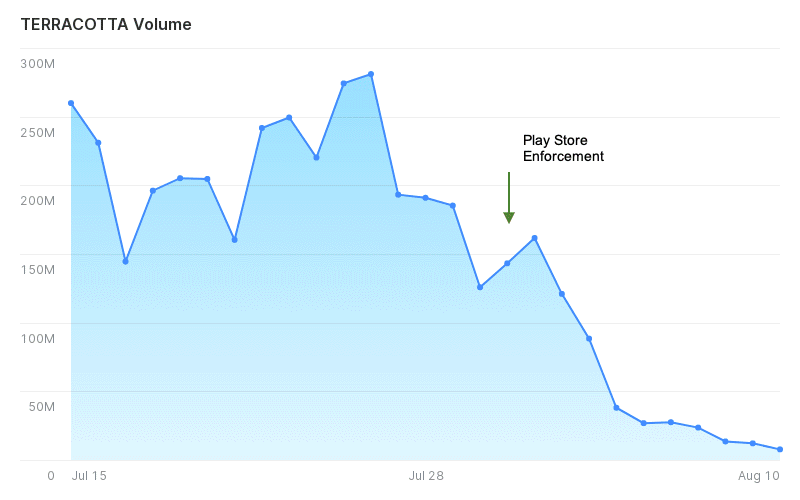
В целом, как сообщили исследователи White Ops, обнаруженные программы являются частью ботнета, специализирующегося на мошенничестве с рекламой. Ботнет получил имя Terracotta.

Команда White Ops следила за активностью операторов Terracotta с конца 2019 года — именно тогда ботнет начал активно разворачивать операции. Всё начиналось с загрузки вредоносного софта в Google Play Store, пользователям обещали подарки, если они установят приложения на свои устройства.

Например, доверчивых людей заманивали бесплатными туфлями, кроссовками, сапогами, билетами, купонами и даже услугами стоматолога. Условие было такое: установить приложение и выждать две недели для получения подарка.

Установленные программы загружали и запускали модифицированную версию Google Chrome, которая использовалась для просмотра контента из приложения — WebView.

Вредоносную версию WebView-браузера прятали от пользователя, параллельно реализуя мошеннические рекламные схемы.

По словам специалистов White Ops, Terracotta не только сложная киберугроза, но и очень масштабная. Операторы ботнета используют непростые техники обхода детектирования. Всего лишь за последнюю неделю июня Terracotta удалось незаметно загрузить более двух миллиардов рекламных объявлений на 65 тыс. заражённых смартфонов.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru