



Android-вредоносы обещают бесплатную обувь, но заваливают вас рекламой

Android-вредоносы обещают бесплатную обувь, но заваливают вас рекламой

Android-вредоносы обещают бесплатную обувь, но заваливают вас рекламой

Команда White Ops обнаружила набор Android-приложений, устанавливающих в систему скрытый браузер, который впоследствии используется для загрузки переполненных рекламой веб-страниц.

Точное количество сомнительных приложений никто не называет, но известно, что Google уже удалил их из официального магазина Play Store.

В целом, как сообщили исследователи White Ops, обнаруженные программы являются частью ботнета, специализирующегося на мошенничестве с рекламой. Ботнет получил имя Terracotta.

Команда White Ops следила за активностью операторов Terracotta с конца 2019 года — именно тогда ботнет начал активно разворачивать операции. Всё начиналось с загрузки вредоносного софта в Google Play Store, пользователям обещали подарки, если они установят приложения на свои устройства.

Например, доверчивых людей заманивали бесплатными туфлями, кроссовками, сапогами, билетами, купонами и даже услугами стоматолога. Условие было такое: установить приложение и выждать две недели для получения подарка.

Установленные программы загружали и запускали модифицированную версию Google Chrome, которая использовалась для просмотра контента из приложения — WebView.

Вредоносную версию WebView-браузера прятали от пользователя, параллельно реализуя мошеннические рекламные схемы.

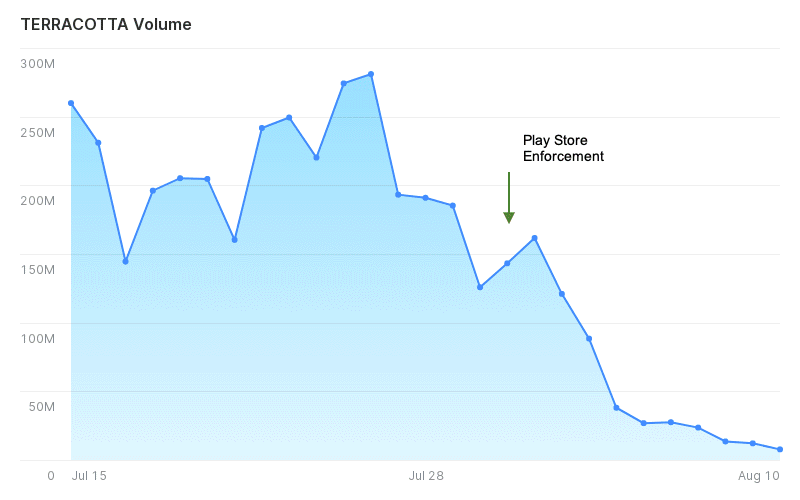
По словам специалистов White Ops, Terracotta не только сложная киберугроза, но и очень масштабная. Операторы ботнета используют непростые техники обхода детектирования. Всего лишь за последнюю неделю июня Terracotta удалось незаметно загрузить более двух миллиардов рекламных объявлений на 65 тыс. заражённых смартфонов.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru