



Эксперты нашли способ обойти PIN-код при бесконтактных платежах Visa

Эксперты нашли способ обойти PIN-код при бесконтактных платежах Visa

Эксперты нашли способ обойти PIN-код при бесконтактных платежах Visa

Команда исследователей из Швейцарии выявила новую уязвимость, позволяющую обойти защиту PIN-кодом при бесконтактной оплате банковскими картами Visa. Злоумышленники могут использовать эту брешь для совершения несанкционированных покупок на большие суммы.

По словам специалистов, обойти PIN-коды можно незаметно, не вызывая никаких подозрений у платёжной системы. Со стороны это будет выглядеть как стандартная операция, которую владелец карты провёл с помощью установленного на смартфоне приложения.

На деле же атакующий расплачивается данными украденной бесконтактной карты Visa.

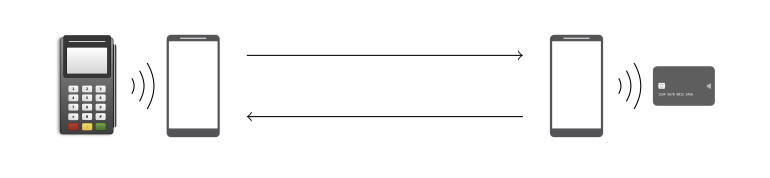
Как отметили исследователи в отчёте (PDF), успешная атака требует четырёх компонентов: два Android-смартфона, специальное Android-приложение (специалисты сами его разработали) и бесконтактная карта Visa. Упомянутое приложение должно быть установлено на каждом из двух смартфонов, участвующих в атаке.


Один из телефонов выступает в роли POS-терминала, он должен находиться рядом с украденной картой.

Принцип атаки заключается в следующем: эмулятор POS-терминала запрашивает у карты оплату, модифицирует детали транзакции и затем отправлять уже изменённую информацию по Wi-Fi другому смартфону. Вводить PIN-код для совершения подобного платежа не потребуется.

Возможность атаки существует из-за уязвимости в стандарте EMV и бесконтактном протоколе Visa. Демонстрацию эксплуатации специалисты сняли на видео:

Подпишитесь на новости

PS5 вскрыли через браузер: эксплойт Relapse появился на GitHub

Закрытая экосистема Sony получила очередную трещину. Разработчик Натан Фарго опубликовал Relapse — открытую цепочку эксплойтов для бреши в PlayStation 5. Проект поддерживает прошивки от 7.00 до 13.60 и позволяет читать и изменять память ядра консоли. Входной дверью стал системный браузер.

Сначала Relapse использует ошибки в JavaScriptCore и механизме копирования объектов, чтобы получить доступ к памяти браузерного процесса.

Затем подключаются утечка адресов и уязвимость use-after-free в ядре: система продолжает обращаться к памяти, которую уже освободила. Результат — доступ на чтение и запись к ядру PS5.

После успешного запуска становится доступен ELF-загрузчик. Через него на консоль можно передавать пользовательские программы, инструменты отладки и другие модули. Для энтузиастов homebrew это новые возможности поработать с приставкой за пределами штатного меню.

Но превращать PS5 в полностью перепрошитую машину рано. Relapse не устанавливает альтернативную прошивку, а после перезагрузки цепочку нужно запускать заново. На версию 14.00 заявленная поддержка не распространяется.

Стабильность тоже без магии: автор предупреждает, что браузерный этап может потребовать нескольких попыток, а эксплуатация ядра закончиться зависанием или аварийным сбоем консоли. Возможны потеря данных и блокировка аккаунта.

Исходники открыты, а сам разработчик позиционирует Relapse как инструмент для исследований на собственных устройствах, а не как приглашение к пиратству.

RSS: Новости на портале Anti-Malware.ru