



В Сети нашли незащищённый сервер с 350 млн уникальных имейлов

В Сети нашли незащищённый сервер с 350 млн уникальных имейлов

В Сети нашли незащищённый сервер с 350 млн уникальных имейлов

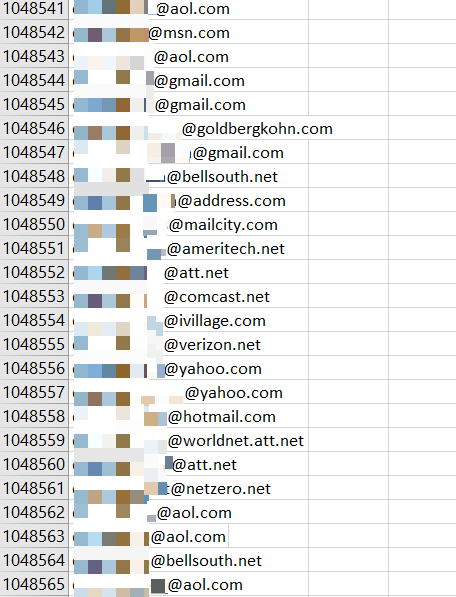
Исследователи обнаружили незащищённый сервер, на котором лежали семь гигабайт незашифрованных файлов. Среди общедоступной информации были 350 миллионов записей с уникальными адресами электронной почты.

Открытые данные обнаружила команда CyberNews, установить владельца сервера на данный момент не удалось. Все незащищённые данные хранились в ведре Amazon S3, любой желающий мог беспрепятственно скачать их.

Всего на сервере Amazon AWS лежали 67 файлов. 14 из которых были хешированными. Однако исследователи нашли семь полностью открытых CSV-файлов. В них содержались 50 млн записей уникальных адресов электронной почты, принадлежащих, вероятно, американским пользователям.


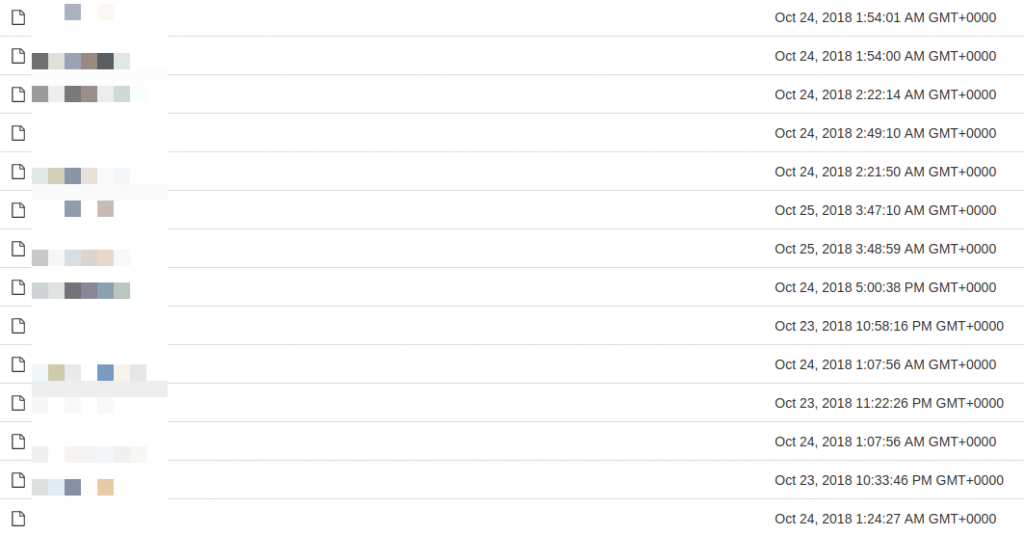
В общей сложности в файлах можно было найти 350 миллионов имейлов, как в хешированном, так и в открытом виде. Если отталкиваться от временных меток на сервере, некто заливал файлы в ведро поэтапно: сначала хешированные, в самом конце — открытые.


Специалисты предполагают, что неизвестный владелец сервера взял все данные на чёрных онлайн-рынках ещё в октябре 2018 года. Пока непонятно, поучили ли другие киберпреступники доступ к этой информации.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru