



Простая опечатка в Dropbox может отправить ваши файлы третьему лицу

Простая опечатка в Dropbox может отправить ваши файлы третьему лицу

Простая опечатка в Dropbox может отправить ваши файлы третьему лицу

Исследователь в области кибербезопасности предупредил пользователей Dropbox об опасности новой функции, обещающей защитить ваши конфиденциальные файлы. Оказалось, что одной лишь опечатки достаточно, чтобы важные файлы отправились третьему лицу.

Недавно Dropbox представил новую функцию под названием Dropbox Vault. Она представляет собой специальную область вашего хранилища, защищённую PIN-кодом.

Согласно замыслу разработчиков, пользователи должны помещать в эту область наиболее важные и конфиденциальные файлы. Например, на официальном сайте указано, что нововведение идеально подойдёт для хранения важных документов, сканов паспортов, водительских удостоверений, свидетельств о рождении, медицинских карт и т. п.

Чтобы получить доступ к сохранённым в защищённой области файлам, потребуется ввести 6-значный код. По мнению Dropbox, это «обеспечивает дополнительный слой защиты».

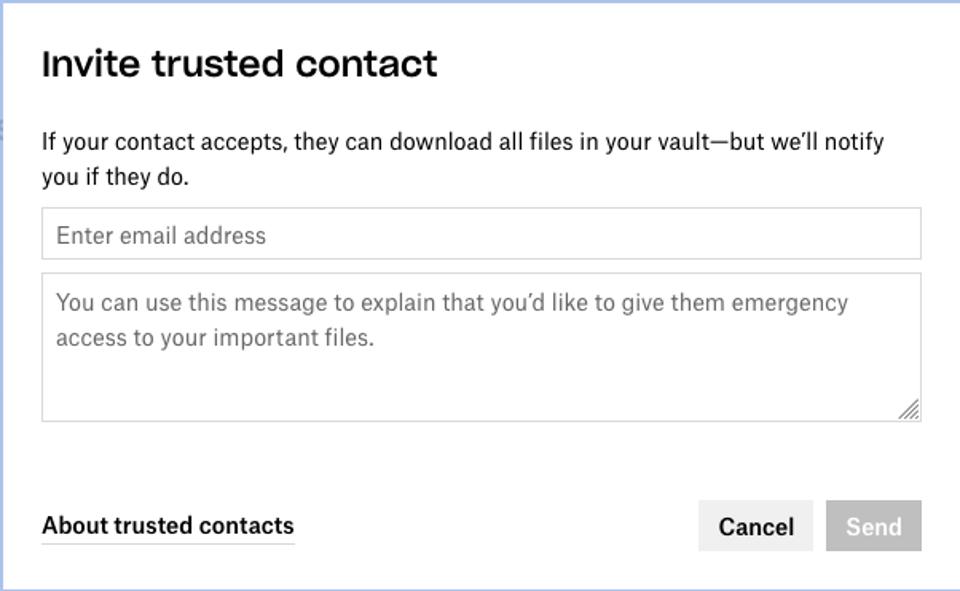
Однако если вы задействуете опцию, позволяющую доверенным контактам загружать копии ваших документов, простая опечатка может сыграть роковую роль — важные файлы оправятся третьей стороне.

В каком случае вам может потребоваться вышеупомянутая опция? Например, если вы хотите предоставить членам вашей семьи дополнительный доступ. В этом случае они смогут загружать все ваши файлы в ZIP-архиве.

Однако есть небольшой нюанс: форма для предоставления доступа запрашивает только адрес электронной почты (даётся одна попытка на ввод). Если вы вдруг ошибётесь на одну букву, ваша конфиденциальная информация утечёт прямиком в руки незнакомца.


Более того, доверенному аккаунту не потребуется вводить PIN-код и подтверждать свои действия дополнительными мерами вроде двухфакторной аутентификации.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru