



Простая опечатка в Dropbox может отправить ваши файлы третьему лицу

Простая опечатка в Dropbox может отправить ваши файлы третьему лицу

Простая опечатка в Dropbox может отправить ваши файлы третьему лицу

Исследователь в области кибербезопасности предупредил пользователей Dropbox об опасности новой функции, обещающей защитить ваши конфиденциальные файлы. Оказалось, что одной лишь опечатки достаточно, чтобы важные файлы отправились третьему лицу.

Недавно Dropbox представил новую функцию под названием Dropbox Vault. Она представляет собой специальную область вашего хранилища, защищённую PIN-кодом.

Согласно замыслу разработчиков, пользователи должны помещать в эту область наиболее важные и конфиденциальные файлы. Например, на официальном сайте указано, что нововведение идеально подойдёт для хранения важных документов, сканов паспортов, водительских удостоверений, свидетельств о рождении, медицинских карт и т. п.

Чтобы получить доступ к сохранённым в защищённой области файлам, потребуется ввести 6-значный код. По мнению Dropbox, это «обеспечивает дополнительный слой защиты».

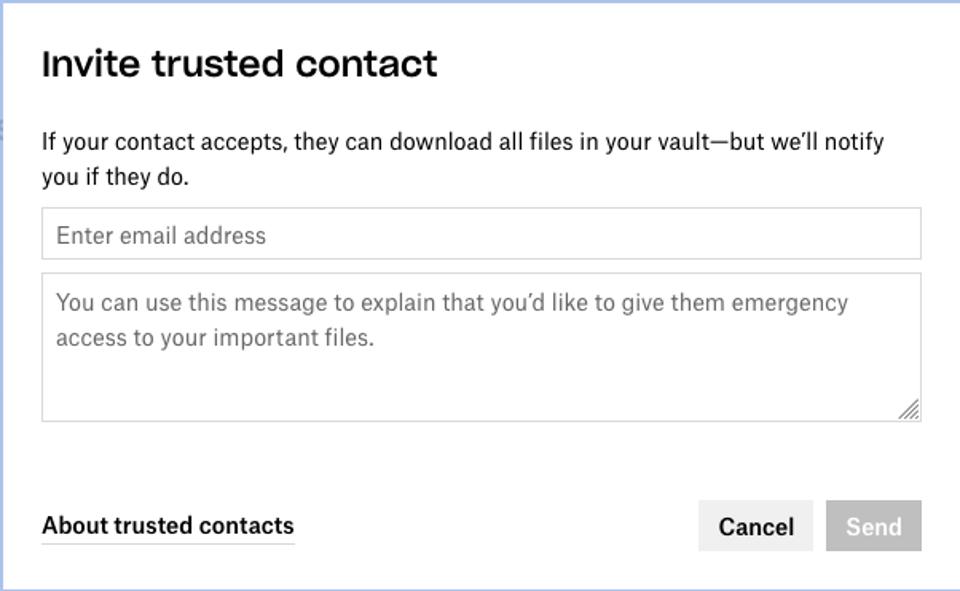
Однако если вы задействуете опцию, позволяющую доверенным контактам загружать копии ваших документов, простая опечатка может сыграть роковую роль — важные файлы оправятся третьей стороне.

В каком случае вам может потребоваться вышеупомянутая опция? Например, если вы хотите предоставить членам вашей семьи дополнительный доступ. В этом случае они смогут загружать все ваши файлы в ZIP-архиве.

Однако есть небольшой нюанс: форма для предоставления доступа запрашивает только адрес электронной почты (даётся одна попытка на ввод). Если вы вдруг ошибётесь на одну букву, ваша конфиденциальная информация утечёт прямиком в руки незнакомца.


Более того, доверенному аккаунту не потребуется вводить PIN-код и подтверждать свои действия дополнительными мерами вроде двухфакторной аутентификации.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru