



Беспринципные киберпреступники атакуют благотворительные фонды

Беспринципные киберпреступники атакуют благотворительные фонды

Беспринципные киберпреступники атакуют благотворительные фонды

У иных киберпреступников совершенно нет рамок и принципов, их интересует только прибыль. О новой кампании подобных личностей стало известно команде Group-IB. С начала августа специалисты зафиксировали кибератаки на три крупных благотворительных организации.

Как сообщили эксперты центра реагирования на киберинциденты CERT-GIB, злоумышленники готовят похожие операции ещё против 7 благотворительных организаций.

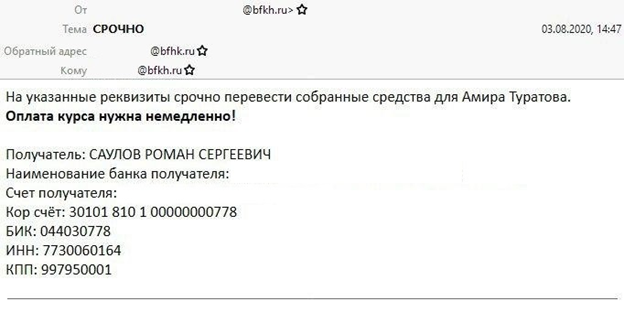
Атакующие применяют подмену (спуфинг) адреса электронной почты, отправляют фейковые письма от лица руководителей благотворительных фондов. Как правило, в этих письмах мошенники просят оплатить лечение одного из подопечных.

В самом начале августа преступники направили такие сообщения трём сотрудникам «Фонда Хабенского». Мошенники требовали срочно перевести собранные для подопечного средства на указанные реквизиты.

К счастью, бдительные сотрудники заподозрили неладное, поскольку фонд никогда раньше не переводил деньги на личные банковские счета или кошельки. В связи с подозрениями получатели переслали письма специалистам из Group-IB.


Как выяснили эксперты, злоумышленники подделали технический заголовок, чтобы сотрудники фонда думали, что получили письмо от директора. В поле для обратного адреса преступники указали поддельный домен (bfhk[.]ru), замаскированный под официальный, принадлежащий фонду Хабенского (bfkh[.]ru).

Если бы сотрудники в ответ написали письмо, оно бы попало в руки злоумышленников, что позволило бы последним продолжить диалог и попытаться окончательно ввести адресатов в заблуждение.

Через несколько дней исследователи Group-IB вышли на похожие атаки, на этот раз направленные против фонда «Кислород». В этом случае использовалась та же тактика — регистрация домена, очень похожего на официальный домен фонда.

Чуть позже специалисты поняли, что вредоносная кампания становится всё масштабнее. С 5 по 6 августа кибермошенники зарегистрировали ещё семь доменов, имитирующих благотворительные фонды, среди которых были «Алеша», «Подари жизнь» и «Старость в радость».

Зарубежные нейросети тайком учили на сотнях песен Басты, Билана и Лазарева

Российские артисты незаметно отправились обучать нейросети, сотни их песен нашли в открытых зарубежных датасетах. И нет, разрешения у правообладателей, похоже, никто не спрашивал. Аналитики Национальной федерации музыкальной индустрии изучили базы Laion-Disco-12M и Sleeping-D 9M через проект AI Watchdog журнала The Atlantic.

В них хранятся миллионы композиций с YouTube, а во втором наборе — ещё и тексты с Genius, пишут «Ведомости».

Главным преподавателем для ИИ оказался Баста: в датасетах нашли 193 и 104 его трека. Следом идут Feduk — 150 и 91 композиция, Сергей Лазарев — 144 и 118, Дима Билан — 140 и 119, а также группа «Звери» — 135 и 41. В списке засветились Леонид Агутин, Егор Крид, Ваня Дмитриенко и другие исполнители. Туда же попали десятки видеороликов с участием российских артистов.

Само наличие песни в базе ещё не доказывает, что конкретная нейросеть действительно на ней училась. Но вероятность такого сценария The Atlantic оценивает как высокую.

Представители музыкальной индустрии утверждают, что ни зарубежные, ни российские разработчики ИИ за лицензиями к ним не обращались. Рассуждения, видимо, были такие: если контент лежит в открытом интернете, значит, его будто бы можно молча забрать в учебник для алгоритма. Иногда источником могут становиться и пиратские площадки.

Тем временем легальные сделки на мировом рынке уже появляются: Warner Music договорилась с Suno, а Universal Music Group — с Udio. Но пока это редкие исключения.

По оценке НИУ ВШЭ, совокупные потери авторов и правообладателей из-за генеративного контента за 2025-2030 годы могут достигнуть 1 трлн рублей. Российская музыкальная индустрия теперь требует прозрачного лицензирования.

RSS: Новости на портале Anti-Malware.ru