



Баг в коде трояна Emotet помог создать вакцину от вредоноса

Баг в коде трояна Emotet помог создать вакцину от вредоноса

Баг в коде трояна Emotet помог создать вакцину от вредоноса

На протяжении долгого времени исследователи наблюдали за атаками сложной вредоносной программы Emotet. В итоге экспертам посчастливилось выявить баг, позволивший создать «вакцину» от этого зловреда.

Несмотря на профессиональный подход к созданию Emotet, «под капотом» это всего лишь код, имеющий свои слабые стороны.

Один из таких изъянов в этом году обнаружил исследователь вредоносных программ Джеймс Куин, работающий в компании Binary Defense.

Наблюдая каждый день за обновлениями Emotet (авторы стараются регулярно совершенствовать своё детище), Куин обратил внимание на изменение в коде одного из новых образцов вредоноса.

Маленький нюанс, за который зацепился глаз исследователя, затрагивал механизм Emotet, помогающий трояну функционировать даже после неоднократных перезагрузок компьютера.

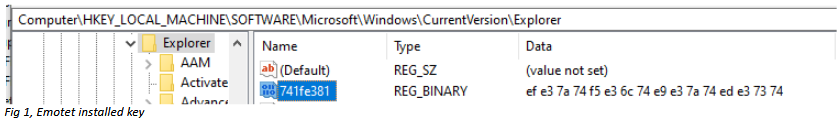
В частности, Куин отметил создание ключа в системном реестре Windows, где вредонос сохранял ключ шифрования XOR.


Позже стало понятно, что этот ключ использовался не только для укрепления в системе, но также принимал участие во многих проверках кода Emotet (включая предшествующие заражению процедуры).

Благодаря обнаруженной особенности специалист смог написать небольшой PowerShell-скрипт, использующий ключ реестра для выведения Emotet из строя.

Скрипт получил имя EmoCrash, его задача — сканировать компьютер пользователя и генерировать специальный ключ реестра, который не даст Emotet спокойно работать. Причём разработка Куина отлично работает как с «чистыми» устройствами, так и с уже заражёнными трояном компьютерами.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru