



ФНС России предупреждает о фишинговых рассылках от своего имени

ФНС России предупреждает о фишинговых рассылках от своего имени

ФНС России предупреждает о фишинговых рассылках от своего имени

Юридические лица и государственные учреждения стали основными целями новой фишинговой кампании, в ходе которой злоумышленники ведут рассылку электронных писем от имени Федеральной налоговой службы (ФНС).

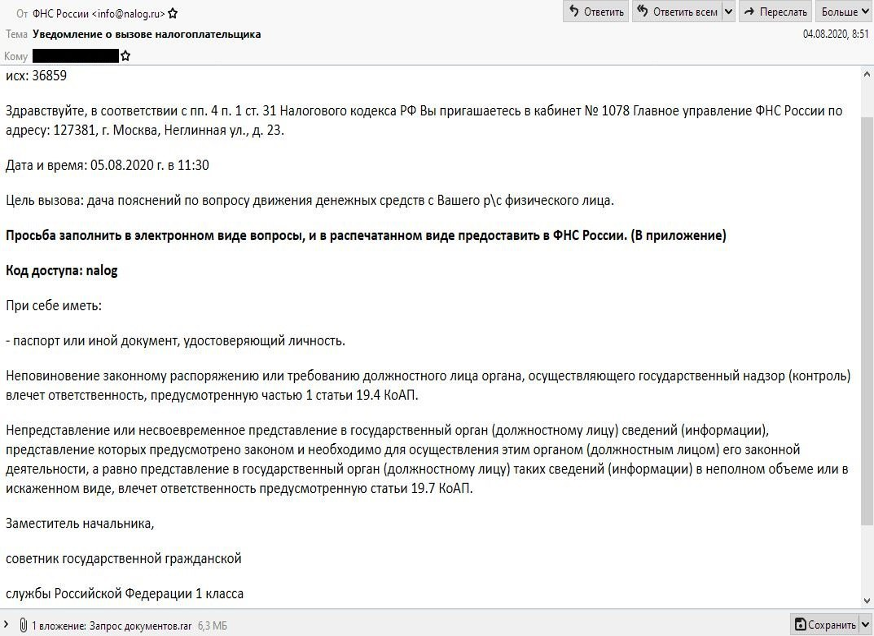
Киберпреступную операцию зафиксировали специалисты центра CERT-GIB, принадлежащего компании Group-IB. Рассылаемые письма маскируются под вызов в орган исполнительной власти.

На самом же деле атакующие пытаются установить на компьютер жертвы вредоносную программу, позволяющую удалённо управлять заражённым устройством.

Как полагают эксперты, кампания стартовала 27 июля. Всем организациям, попавшим в поле зрения киберпреступников, приходило одинаковое письмо. В адресе отправителя было указано — info@nalog.ru, что соответствует официальному домену ФНС.

Таким способом, подделывая технические заголовки, атакующие вводили получателей в заблуждение. На самом же деле письма отправлялись с публичных почтовых сервисов.

В письме от адресата требовали явиться в «Главное Управление ФНС России», чтобы «дать показания по движению денежных средств». При этом нужно распечатать и заполнить документы, прикреплённые к письму во вложении.

Если получатель проигнорирует письмо, злоумышленники грозили предусмотренным УК РФ наказанием.


Представители ФНС России ещё раз подчеркнули, что эти письма не имеют никакого отношения к налоговой службе. Более того, налогоплательщикам никогда не направляют писем о наличии задолженности на электронный ящик.

Однако эксперты CERT-GIB обращают внимание на высокое качество фишинговых рассылок. К вредоносным письмам прикреплён архив «zapros-dokumentov.rar», содержащий ещё один запароленный архив. Пароль находился в соседнем текстовом файле.

Если получатель запускал файл из вложения, на компьютер устанавливалась легитимная программа для удалённого администрирования и управления компьютером.

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru